La incorporación de agentes de inteligencia artificial dentro de las empresas está introduciendo una nueva categoría de identidad digital. Ya no se trata solamente de proteger usuarios, dispositivos, aplicaciones y workloads. Ahora las organizaciones deben controlar sistemas autónomos capaces de acceder a información, utilizar herramientas, llamar APIs, comunicarse con otros agentes y ejecutar acciones sin que una persona intervenga en cada paso.
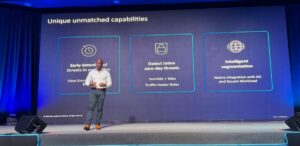
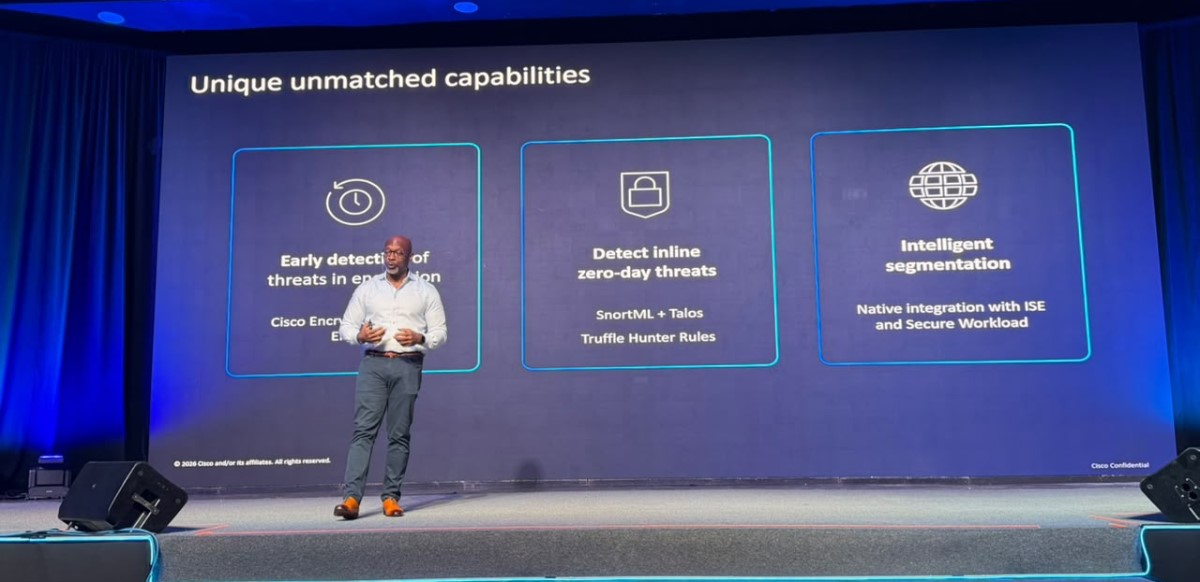
Ese cambio fue uno de los ejes de la presentación de Errol Roberts, Distinguished Architect, Security de Cisco, durante Cisco Connect Latam. Su planteo puede resumirse en una idea: si las empresas van a tener una nueva fuerza laboral integrada por agentes, los principios de seguridad que se aplican a las personas también deberán extenderse a ellos.
El concepto detrás de todo esto es Zero Trust for Agentic AI y se articula alrededor de tres principios: conocer cada agente, autorizar cada acción y adaptarse al riesgo en tiempo real. La compañía plantea que los agentes deben ser tratados como Non-Human Identities (NHI), identidades no humanas que necesitan ser descubiertas, gobernadas y vinculadas con un responsable humano.
Una superficie de ataque mucho más amplia
Roberts destacó que un usuario interactúa con un agente que, a su vez, puede comunicarse con agentes locales o de terceros. Desde allí se abren conexiones hacia búsquedas web, correo electrónico, aplicaciones de oficina, SaaS, sistemas RAG, archivos y servidores MCP.
Cada una de esas conexiones se convierte potencialmente en un punto de control —y también en un punto de riesgo—.
A diferencia de una aplicación tradicional, los agentes pueden encadenar herramientas y tomar decisiones dinámicamente. Cisco advierte que este comportamiento desafía a modelos de seguridad diseñados alrededor de usuarios humanos y patrones de acceso relativamente predecibles.
Roberts sintetizó además una característica que modifica la escala del problema: los agentes operan a la velocidad de una máquina, pueden realizar miles de acciones mientras una persona analiza una sola alerta, persiguen objetivos de forma persistente y no poseen necesariamente el sentido común o la percepción de las consecuencias que tendría una persona.
Zero Trust: conocer cada agente
El primer principio es aparentemente simple: saber qué agentes existen.
En la práctica, implica descubrirlos, registrarlos y mantener un inventario de los agentes de IA, sus servidores MCP y las herramientas a las que están conectados. Cisco propone además asociar cada identidad de agente con un propietario humano responsable para establecer trazabilidad y auditoría.
Esto adquiere importancia porque un agente puede haber sido creado por la propia compañía, desplegado desde una plataforma externa o incorporado mediante una aplicación SaaS.
La identidad pasa, por lo tanto, a ser uno de los fundamentos de la seguridad agéntica: la organización debería poder responder quién es ese agente, quién es responsable por él, qué herramientas utiliza y a qué recursos tiene acceso.
Autorizar cada acción
Pero identificar al agente no alcanza.
El segundo principio de Cisco es “autorizar cada acción ”. La idea es aplicar acceso de mínimo privilegio y evitar que un agente reciba permisos generales simplemente porque fue autenticado.
Cisco plantea controles que tengan en cuenta identidad, contexto e intención, junto con permisos específicos para herramientas y credenciales de corta duración. En interacciones con servidores MCP, por ejemplo, propone utilizar tokens just-in-time y limitar el acceso al tiempo y recursos estrictamente necesarios.
Es una evolución importante del Zero Trust tradicional: no alcanza con verificar quién solicita acceso. En entornos agénticos también hay que determinar qué intenta hacer, con qué herramienta, sobre qué información y bajo qué condiciones.
Proteger a los agentes y protegerse de ellos
Roberts resumió el problema mediante dos necesidades complementarias: proteger a los agentes del mundo y proteger al mundo de los agentes.
La primera implica evitar que atacantes manipulen los agentes. Entre los riesgos presentados aparecen vulnerabilidades de los modelos, problemas en la procedencia del modelo, envenenamiento de datos, alteración de memoria, componentes desconocidos dentro del ecosistema o servidores MCP que oculten instrucciones maliciosas.
La segunda dimensión es igualmente importante: impedir que un agente legítimo ejecute acciones peligrosas, acceda a sistemas que no debería utilizar o exceda los límites previstos para su operación.
Por eso el tercer principio del Zero Trust agéntico de Cisco es adaptarse al riesgo en tiempo real. La compañía plantea inspeccionar el tráfico y el comportamiento de los agentes para detectar situaciones como prompt injection, exfiltración de datos o acciones inesperadas y aplicar controles durante la ejecución.

De la seguridad de usuarios a la seguridad de identidades
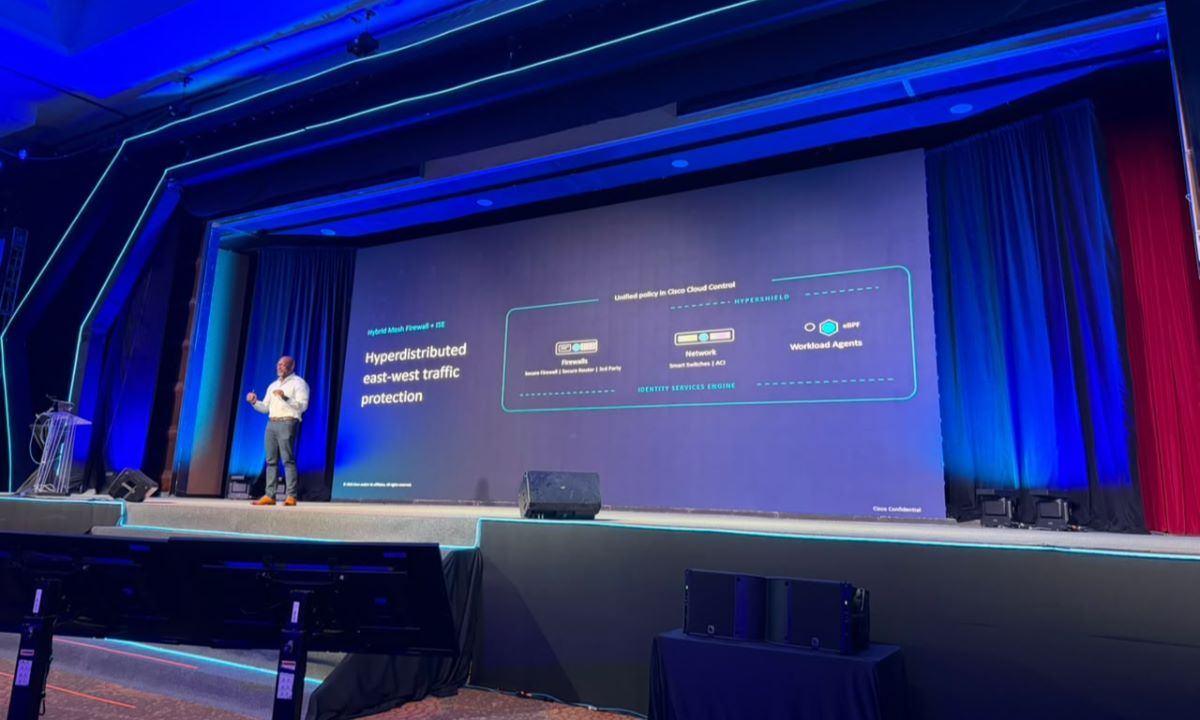
La arquitectura presentada por Cisco integra estos controles con su estrategia de Cloud Control: proteger tráfico y workloads, asegurar simultáneamente a la fuerza laboral humana y agéntica y detectar y responder a amenazas a velocidad de máquina.
También aparece un componente relevante para empresas con infraestructura heterogénea. Cisco mostró un esquema de políticas basadas en intención capaz de convivir con tecnologías de distintos proveedores, con la premisa de cambiar los puntos donde se aplica la política sin tener que reemplazar toda la infraestructura existente.
La era agéntica, en definitiva, no invalida Zero Trust. Lo extiende.
Si hasta ahora el principio podía sintetizarse como “nunca confiar, siempre verificar”, con agentes autónomos aparece una exigencia adicional: saber qué agentes existen, establecer quién responde por ellos, limitar exactamente qué pueden hacer y verificar su comportamiento mientras están actuando.
Porque en un entorno donde una identidad digital puede ejecutar miles de acciones en segundos, confiar una vez ya no es suficiente.
Compartir nota: