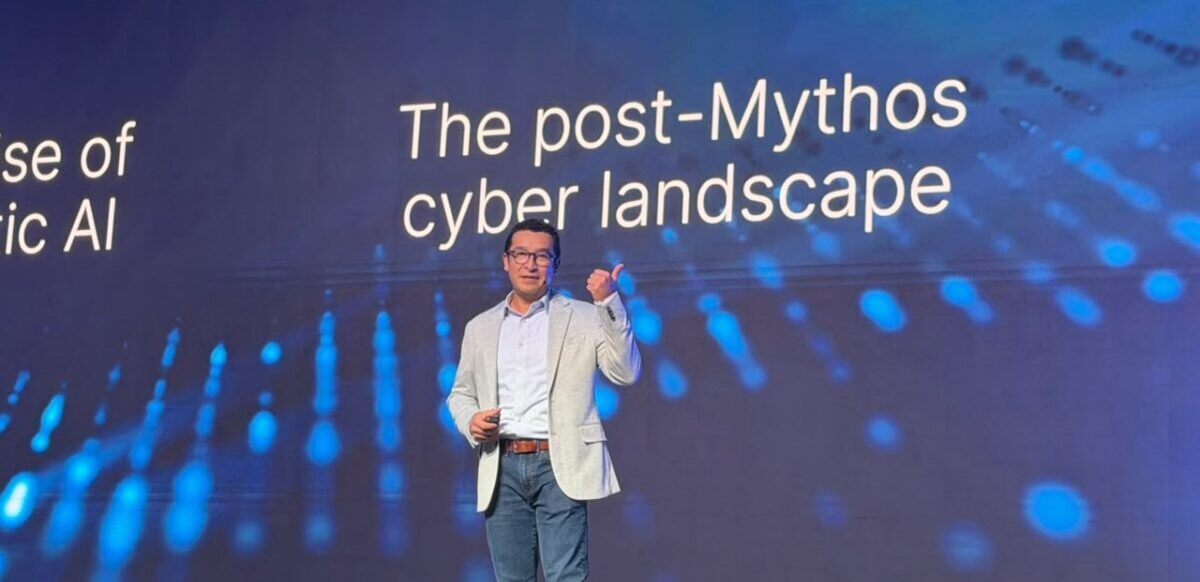
La seguridad post cuántica todavía puede sonar, para muchas organizaciones, como un problema lejano. Sin embargo, el mensaje de Cisco durante la segunda jornada de Cisco Connect Latam, en Cancún, fue el contrario: esperar a que las computadoras cuánticas capaces de quebrar determinados esquemas criptográficos estén disponibles podría ser demasiado tarde.
Durante su presentación, Francisco Ramírez, Director, Solutions Engineer de Cisco, planteó que el desafío no consiste solamente en cambiar un algoritmo por otro. Prepararse para un escenario post cuántico implica revisar la infraestructura tecnológica, identificar activos vulnerables, modernizar sistemas y, sobre todo, desarrollar la capacidad de modificar los mecanismos criptográficos sin provocar disrupciones en la operación.
Uno de los conceptos centrales fue “harvest now, decrypt later” —recolectar ahora, descifrar después—. El riesgo es que un atacante capture actualmente información cifrada que no puede leer y la almacene durante años, con la expectativa de poder descifrarla en el futuro mediante computación cuántica.
Esto transforma la discusión. La pregunta ya no es solamente cuándo existirá una computadora cuántica con capacidad suficiente para vulnerar determinados sistemas criptográficos, sino cuánto tiempo debe permanecer confidencial la información que una organización está protegiendo hoy.
El problema resulta particularmente relevante para sectores que administran información sensible y de larga duración. Cisco señaló entre los más expuestos a servicios financieros, gobierno y defensa, energía y utilities, salud y manufactura.
Tres requisitos para una infraestructura quantum-safe
Según explicó Ramírez, existen tres componentes fundamentales para comenzar a construir una infraestructura preparada para la era post cuántica.
El primero son las comunicaciones quantum-safe, que abarcan los distintos planos de la infraestructura de red —management, control y data plane— y buscan proteger la información mientras circula entre sistemas.
El segundo son las plataformas quantum-safe. Aquí la protección no se limita a la comunicación, sino que alcanza la propia infraestructura tecnológica mediante mecanismos como raíces de confianza, firmware seguro, almacenamiento protegido, entornos de ejecución seguros e identidades confiables.
El tercer componente es quizás uno de los conceptos más importantes de la transición: la crypto-agility. Se trata de la capacidad de una organización para reemplazar o adaptar algoritmos criptográficos a medida que cambien los estándares y aparezcan nuevas amenazas, sin tener que reconstruir completamente su infraestructura.
En otras palabras, no alcanza con adoptar hoy un algoritmo considerado seguro. La arquitectura debe estar preparada para volver a cambiarlo cuando sea necesario.
La protección debe comenzar desde el hardware
Cisco mostró además una arquitectura de seguridad post cuántica que busca abarcar diferentes capas de la infraestructura.
En el nivel de hardware, la compañía utiliza un Trust Anchor Module para establecer una raíz de confianza. Sobre esa base se incorporan mecanismos de protección en el sistema operativo y el firmware. Según la presentación, Cisco utiliza tecnologías de criptografía post cuántica como LMS/XMSS y ML-DSA para verificar la integridad de la plataforma antes de ejecutar código.
El objetivo es construir una cadena de confianza que comience en el silicio y se extienda hacia el software y las comunicaciones.
Pero Ramírez relacionó esta transformación con un problema mucho más inmediato: la cantidad de infraestructura envejecida que todavía utilizan las organizaciones.
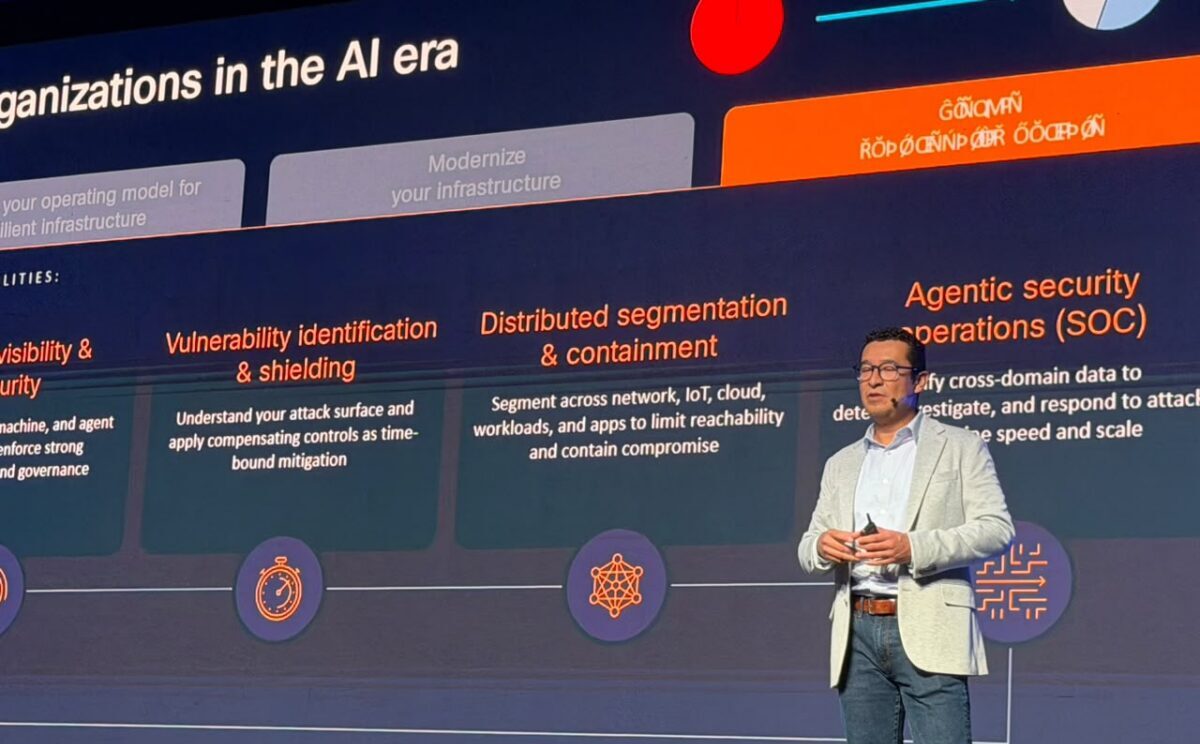
De acuerdo con las cifras presentadas durante la sesión, el 40% de las vulnerabilidades afecta directamente a sistemas que llegaron al final de su ciclo de vida y el 31% de las brechas comienza actualmente con la explotación de una vulnerabilidad. También se destacó la enorme diferencia entre la velocidad del atacante y la capacidad de respuesta empresarial: una vulnerabilidad puede comenzar a ser explotada pocas horas después de hacerse pública, mientras que las organizaciones pueden tardar semanas en aplicar parches críticos.

De actualizaciones periódicas a seguridad continua
La consecuencia, según Cisco, es que el modelo tradicional de seguridad necesita cambiar.
Las grandes actualizaciones realizadas cada 12 o 24 meses deberían evolucionar hacia ciclos continuos de actualización y remediación. Los activos que ya no pueden protegerse adecuadamente deberían ser identificados y retirados progresivamente, mientras que la gestión del riesgo tendría que convertirse en un proceso permanente de reducción de exposición y contención.
Cisco propone combinar inventario y clasificación de activos, identificación de vulnerabilidades, segmentación distribuida de la infraestructura y operaciones de seguridad cada vez más automatizadas. En ese último punto aparece también la inteligencia artificial: la compañía plantea la evolución hacia SOC agénticos, capaces de integrar información de diferentes dominios para detectar, investigar y responder a ataques a mayor velocidad y escala.
La computación cuántica todavía plantea numerosos interrogantes respecto de sus tiempos de evolución. Pero desde la perspectiva de seguridad, el argumento de Cisco es que las organizaciones no necesitan esperar a conocer esa fecha.
La transición hacia la criptografía post cuántica será un proceso que puede llevar años. Y precisamente por eso, la preparación comienza antes de que la amenaza sea una realidad.
Leer más
- La ciberseguridad en la era de la IA: el rol del software abierto
- LOL Security AI Forum: ciberseguridad e inteligencia artificial frente a un nuevo escenario de amenazas
- El nuevo paradigma de la seguridad digital: Cohesity y Licencias OnLine lideran la transición hacia la ciberresiliencia