La inteligencia artificial (IA) está cambiando la manera en que operan los ciberdelincuentes, desde la creación de mensajes de phishing en distintos idiomas hasta la automatización de las primeras etapas de un ataque. Sin embargo, su adopción todavía no significa que los delincuentes puedan vulnerar una empresa de principio a fin sin intervención humana.
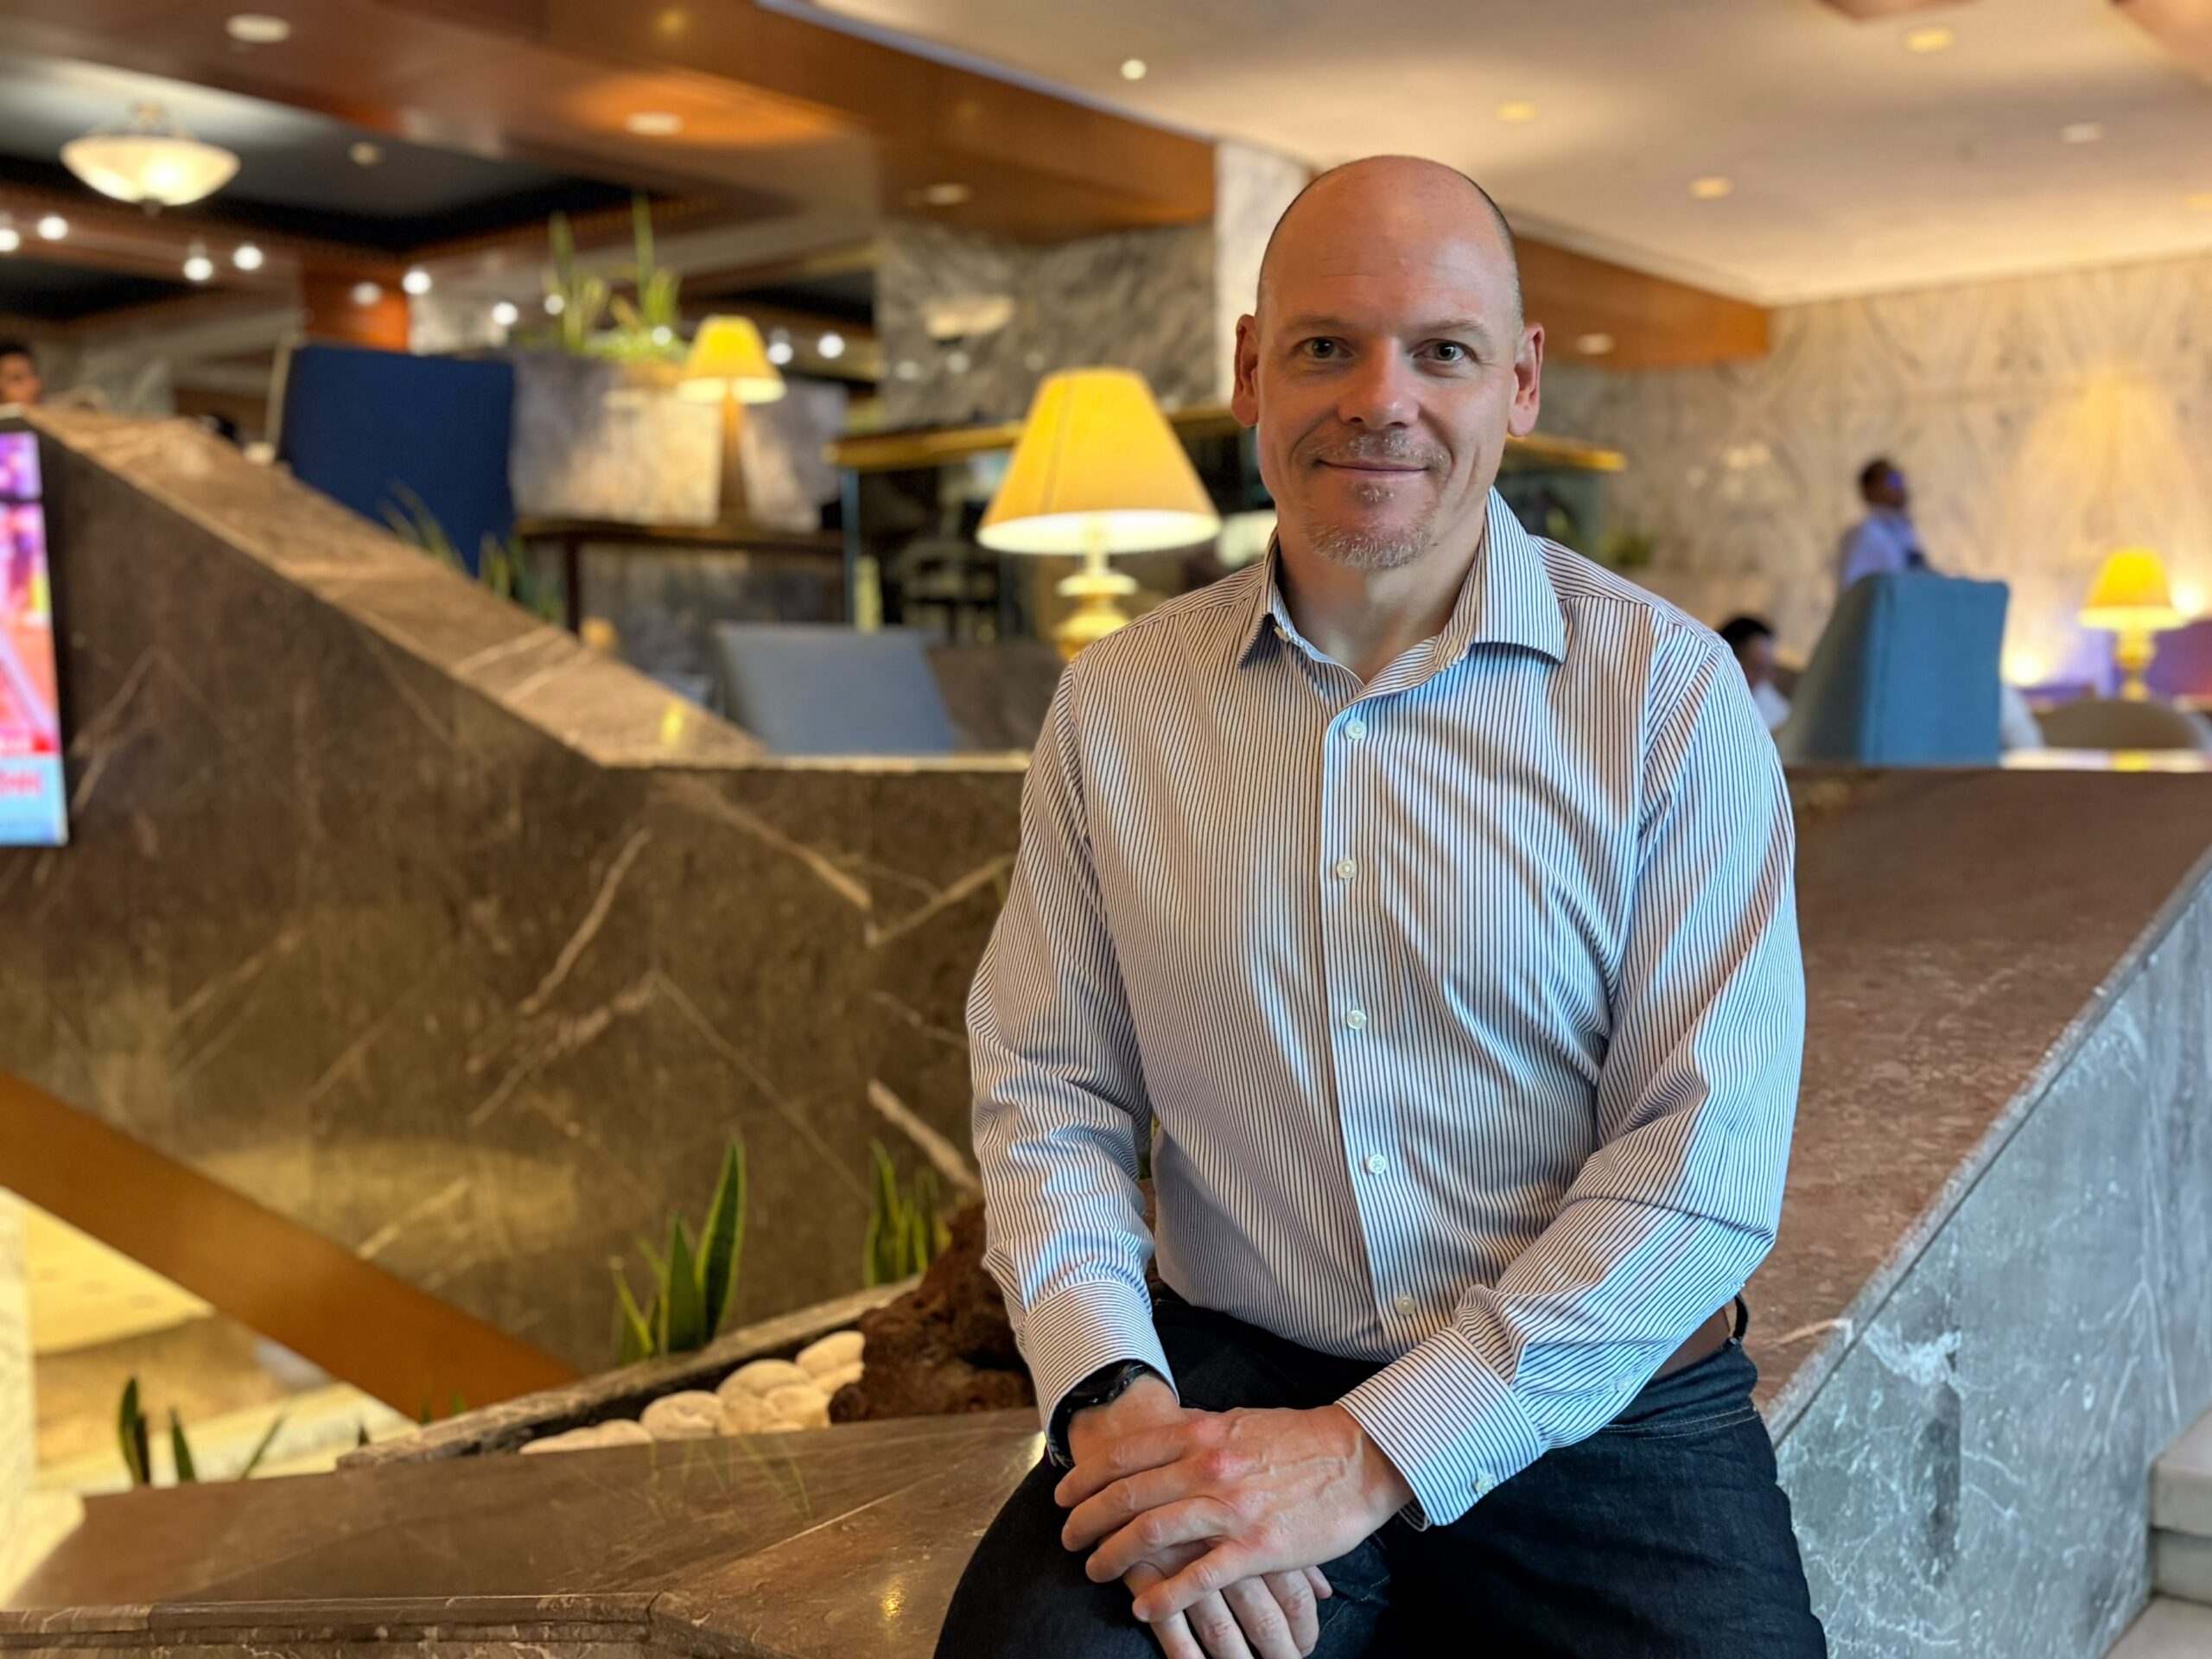
Así lo explicó John Shier, Field Chief Security Officer (Field CISO) de Sophos, durante una entrevista con IT Sitio en la que analizó el impacto de la IA en el panorama de amenazas, los riesgos asociados con el descubrimiento automatizado de vulnerabilidades y los retos que enfrentan las organizaciones para proteger sus sistemas.
Para el especialista, el principal cambio no consiste necesariamente en la aparición de técnicas completamente nuevas, sino en la velocidad y la escala con las que pueden ejecutarse algunas actividades maliciosas. Al mismo tiempo, las empresas que incorporan estas tecnologías en sus estrategias de prevención, detección y respuesta pueden aprovecharlas para reducir el tiempo que necesitan para contener un incidente.
La IA acelera el phishing y la ingeniería social
Uno de los usos más visibles de la inteligencia artificial en el cibercrimen es la elaboración de mensajes fraudulentos. Las herramientas generativas permiten producir textos convincentes, traducirlos a diferentes idiomas y adaptar las conversaciones a las posibles víctimas, lo que dificulta identificar un intento de fraude únicamente por errores de redacción o expresiones poco naturales.
Shier explicó que los atacantes también recurren a chatbots para iniciar conversaciones mediante WhatsApp y otras redes sociales. Una vez que consiguen establecer contacto o generar confianza, una persona puede intervenir para continuar con el engaño.
“Lo que la IA aporta es velocidad y escala”, explicó el especialista al describir cómo estas herramientas permiten realizar más actividades en menos tiempo.
En los ataques dirigidos contra empresas, la IA también puede ayudar a coordinar herramientas y automatizar las primeras fases de una intrusión. No obstante, Shier señaló que todavía no existe evidencia suficiente para afirmar que los sistemas de inteligencia artificial estén ejecutando de manera generalizada ataques completos, desde el reconocimiento inicial hasta la consecución de sus objetivos, sin supervisión humana.
Los delincuentes siguen necesitando interpretar los resultados, identificar qué información tiene valor y decidir cómo proceder después de comprometer un sistema.
Esto significa que la IA no elimina necesariamente la intervención humana del cibercrimen, pero sí puede reducir el esfuerzo requerido para preparar campañas, probar accesos y ampliar su alcance.
Las empresas también pueden utilizar la IA para detectar ataques
La inteligencia artificial no ofrece ventajas únicamente a los ciberdelincuentes. Los equipos de ciberseguridad pueden emplearla para analizar comportamientos sospechosos, identificar patrones de ataque, revisar código y acelerar la respuesta ante incidentes.
En opinión de Shier, las organizaciones que integran estas herramientas de forma cuidadosa pueden obtener mejores resultados en prevención, detección y respuesta. Sin embargo, advirtió que incorporar IA sin controles adecuados también puede generar riesgos, como la exposición de información confidencial o la introducción de componentes de software no verificados en los entornos de desarrollo.
El Sophos Active Adversary Report 2026 aporta contexto a esta discusión. El informe analizó 661 casos atendidos por los equipos de respuesta a incidentes y detección y respuesta administrada de la compañía entre noviembre de 2024 y octubre de 2025, en organizaciones de 70 países y 34 industrias.
De acuerdo con sus resultados, el 67% de los incidentes investigados durante ese periodo tuvo su origen en ataques relacionados con identidades, como credenciales comprometidas, contraseñas vulnerables o mecanismos de autenticación insuficientes. Además, en el 59% de los casos se identificó la ausencia de autenticación multifactor (MFA), una medida que añade una segunda verificación al inicio de sesión.
Los datos muestran por qué la defensa no depende exclusivamente de adquirir herramientas de IA. La protección de las cuentas, la gestión de accesos y la capacidad de identificar actividades anormales siguen siendo fundamentales.
Shier considera que las empresas deben aprovechar la tecnología para fortalecer sus controles existentes, en lugar de asumir que la automatización resolverá por sí sola los problemas de seguridad.
Mythos y Project Glasswing elevan la presión sobre las vulnerabilidades
Otro de los retos que destacó el especialista es la capacidad de los modelos avanzados para encontrar fallas de seguridad en el software. Iniciativas como Project Glasswing, impulsada por Anthropic y anunciada en abril de 2026, buscan facilitar el uso de capacidades avanzadas de IA para identificar y corregir vulnerabilidades en sistemas críticos antes de que puedan ser aprovechadas por atacantes.
El avance abre una posibilidad importante para los equipos defensivos, pero también plantea una pregunta: ¿qué ocurre cuando las herramientas capaces de descubrir fallas se vuelven más accesibles para quienes buscan explotarlas?
Shier advirtió que el volumen de vulnerabilidades identificadas podría superar la capacidad de respuesta de algunas organizaciones. El problema no se limita a encontrar errores, sino a determinar cuáles representan un peligro real y corregirlos a tiempo.
No todas las vulnerabilidades tienen el mismo nivel de gravedad ni pueden explotarse con la misma facilidad. Por ello, el especialista señaló que la IA puede ayudar a clasificar los hallazgos según su criticidad, la exposición de los sistemas afectados y la probabilidad de que una falla pueda aprovecharse.
En abril de 2026, IBM advirtió que la capacidad de descubrimiento automatizado estaba elevando la presión sobre los equipos encargados de corregir vulnerabilidades.
La recomendación de Shier es trabajar con varias capas de protección y evitar que queden servidores o sistemas sin supervisión. También insistió en evaluar qué consecuencias tendría la explotación de cada componente y qué controles permitirían detectar un ataque antes de que se extienda por la red.
En otras palabras, si la IA permite descubrir fallas con mayor rapidez, las empresas necesitan mejorar al mismo tiempo sus procesos de priorización, actualización y monitoreo.
La velocidad de respuesta será decisiva para la ciberseguridad
La automatización también está modificando los tiempos de reacción que necesitan los equipos de seguridad. Para Shier, la prioridad es reducir el intervalo entre la detección de una amenaza y su contención, especialmente cuando los atacantes pueden ejecutar actividades en paralelo.
El especialista señaló que, en más de la mitad de los casos atendidos por el servicio de detección y respuesta administrada de Sophos, la compañía ya había reducido el tiempo entre la detección y la remediación a aproximadamente 89 segundos. La cifra corresponde a lo expuesto por el entrevistado durante la conversación y no debe interpretarse como un promedio universal de respuesta ante ciberataques.
La meta, explicó, es continuar reduciendo ese tiempo y ampliar la cantidad de incidentes que pueden gestionarse con asistencia de IA.
La estrategia también contempla herramientas para que las empresas identifiquen qué aplicaciones de inteligencia artificial utilizan sus empleados, qué información introducen en ellas y qué datos pueden salir de los sistemas corporativos. Este tipo de supervisión busca reducir los riesgos de la llamada shadow AI: el uso de herramientas de IA sin autorización o sin conocimiento de los responsables de seguridad.
En octubre de 2026, Sophos presentó AI Defense, una solución orientada a dar visibilidad y control sobre el uso empresarial de estas herramientas, incluidos los riesgos de exposición de información sensible. El objetivo es permitir que las organizaciones aprovechen la IA sin perder el control sobre sus datos, accesos y procesos internos.
La regulación debe ser el punto de partida, no el límite
La conversación también abordó el papel de las regulaciones de ciberseguridad. Para Shier, una de las principales dificultades es evitar que las empresas conviertan el cumplimiento normativo en una lista de requisitos que deben marcar como completados, sin evaluar si sus sistemas están realmente protegidos.
“Las regulaciones suelen ser una línea de base. Ahí es donde empiezas, no donde terminas”, explicó el especialista.
El ejecutivo consideró que la efectividad de las normas depende tanto de su contenido como de los incentivos para ir más allá de los requisitos mínimos y de las consecuencias por incumplirlos.
Sobre México, Shier destacó la importancia de que las políticas públicas protejan a los usuarios y los datos que comparten con los sistemas de inteligencia artificial. También planteó que los desarrolladores de modelos avanzados deben asumir una mayor responsabilidad. En su opinión, las empresas necesitan herramientas que les permitan comprender cómo se comportan estos sistemas dentro de sus redes y utilizarlos de forma segura tanto para prevenir ataques como para responder a ellos.
Preguntas frecuentes:
¿Cómo está utilizando la inteligencia artificial el cibercrimen en 2026?
Los ciberdelincuentes utilizan IA para crear mensajes de phishing más convincentes, traducir campañas fraudulentas, iniciar conversaciones mediante chatbots y automatizar determinadas fases de los ataques. Su principal ventaja es la velocidad y la capacidad de operar a mayor escala.
¿Cómo pueden las empresas protegerse de los ciberataques impulsados por IA?
Las empresas deben reforzar la autenticación multifactor, proteger las identidades y credenciales, actualizar el software, monitorear sus redes y priorizar las vulnerabilidades según su gravedad. También necesitan controlar el uso de herramientas de IA para evitar que los empleados compartan información confidencial sin autorización.
¿Qué riesgo representan los modelos de IA capaces de encontrar vulnerabilidades?
Los modelos avanzados pueden identificar fallas de software con mayor rapidez y ayudar a evaluar cuáles podrían ser explotadas. Esto puede beneficiar a los equipos de seguridad, pero también aumenta la presión para corregir errores antes de que los atacantes los aprovechen. Por eso, las empresas necesitan procesos sólidos de gestión de vulnerabilidades, actualización y respuesta a incidentes.
Compartir nota: