La adopción de inteligencia artificial está creando una nueva superficie de ataque para las empresas: las identidades no humanas. Team y SailPoint buscan atender este reto en México con una estrategia que combina gobierno de accesos, automatización y seguridad para agentes de IA.
La ciberseguridad empresarial está entrando en una etapa en la que proteger únicamente las cuentas de los empleados ya no es suficiente. La expansión de los agentes de inteligencia artificial, cuentas de servicio, bots y otros sistemas automatizados está creando nuevas identidades digitales capaces de acceder a aplicaciones, datos y sistemas críticos.
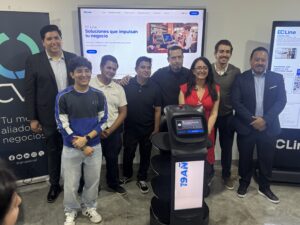
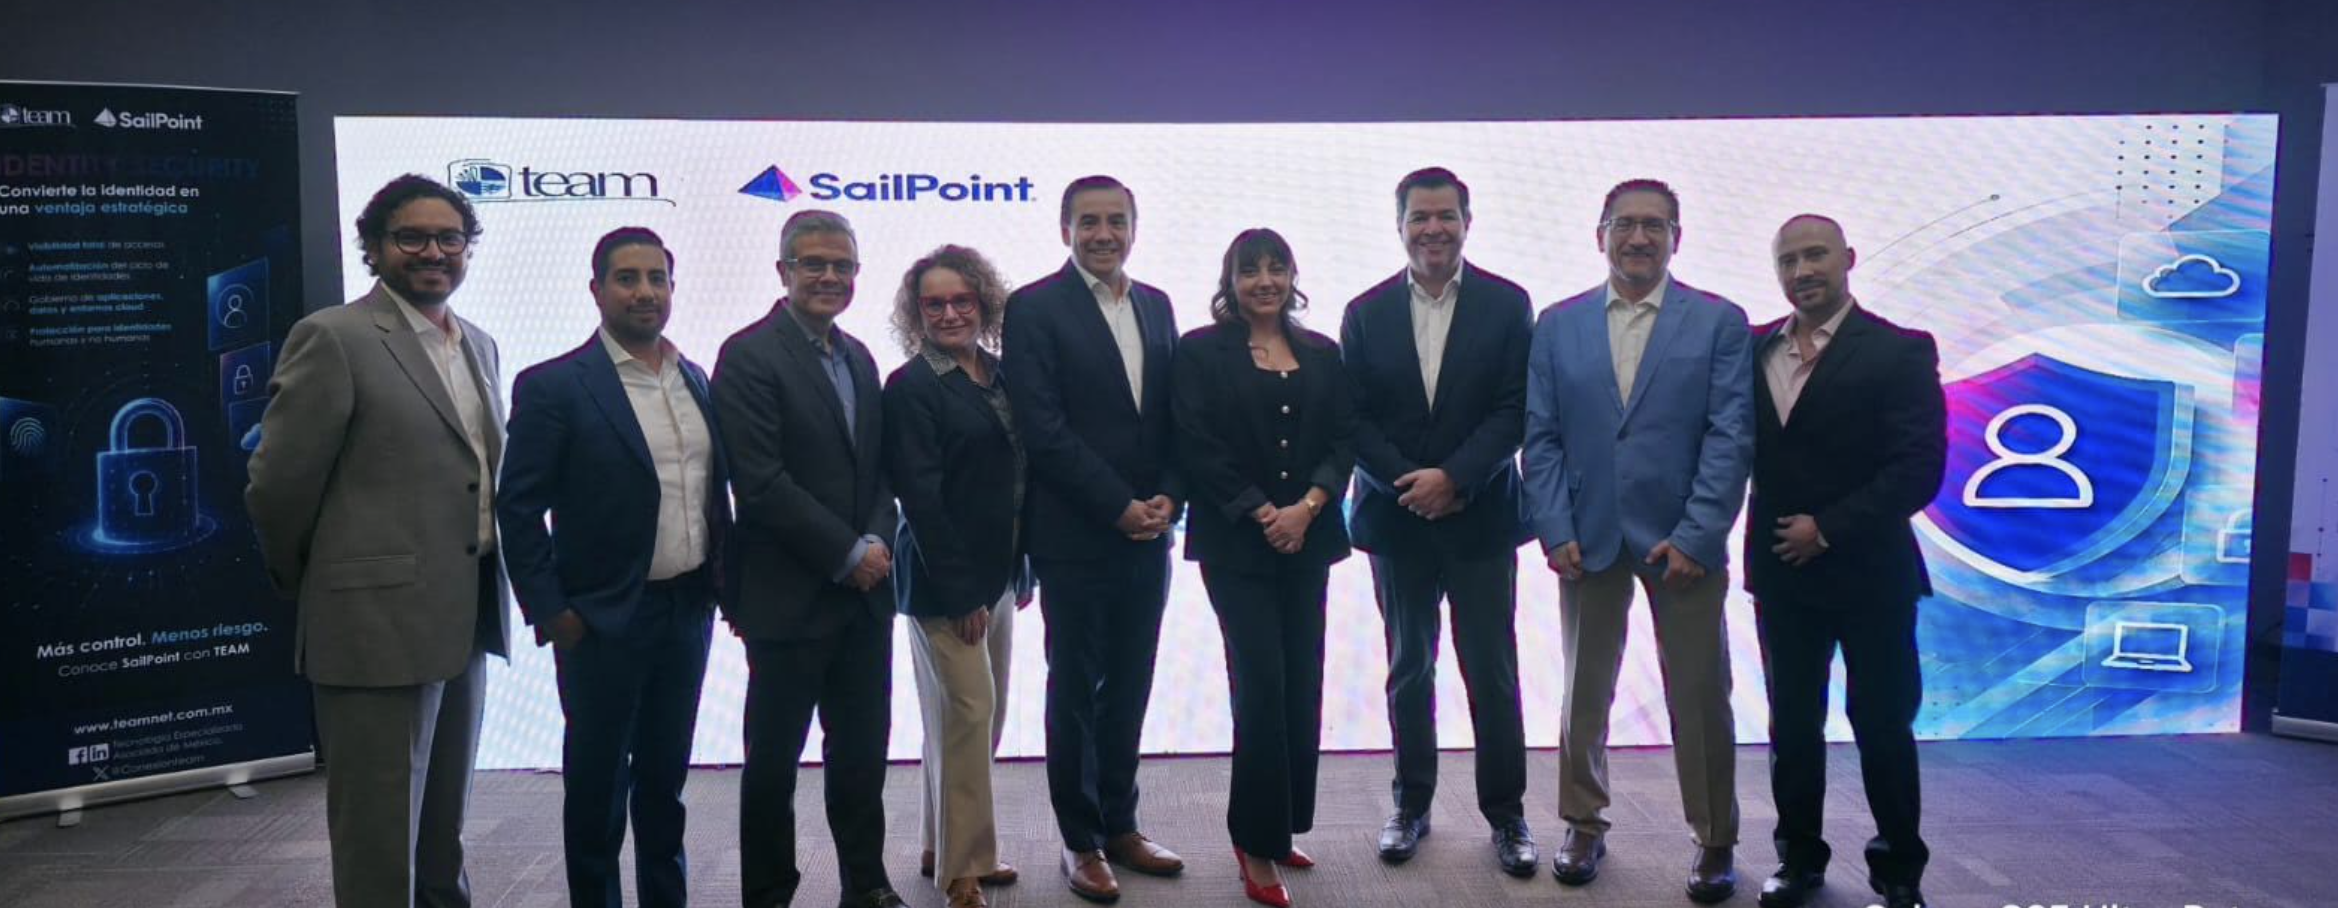
Este es precisamente el mercado que buscan atender Team y SailPoint, tras incorporar las soluciones de seguridad de identidad de SailPoint al portafolio de Team en México.
Durante la presentación de la alianza, ambas compañías plantearon un cambio de enfoque: la seguridad debe comenzar desde la identidad y no únicamente desde el perímetro de la red.
En agosto de 2026, SailPoint presentó una estrategia de seguridad unificada para identidades humanas, no humanas y agentes de IA. De acuerdo con datos de la empresa, 97% de los agentes de IA tienen acceso a información sensible, mientras que solo 21% de las organizaciones afirma tener alta confianza en su capacidad para gestionar los riesgos de seguridad asociados con estos agentes.
El problema ya no son solo los empleados
Durante años, la gestión de identidad empresarial estuvo enfocada principalmente en determinar quién podía entrar a un sistema y qué permisos debía tener. Sin embargo, el crecimiento de la automatización está cambiando el escenario.
Una identidad no humana puede ser una cuenta de servicio, un bot, un sistema RPA o un agente de inteligencia artificial. La diferencia es que estos sistemas pueden interactuar con aplicaciones y datos sin que exista una persona detrás de cada acción.
SailPoint señala que estas identidades pueden quedar fuera de los procesos tradicionales de seguridad, tener permisos excesivos o incluso permanecer sin un responsable claramente definido.
El riesgo aumenta cuando un agente de IA recibe permisos para consultar bases de datos, utilizar APIs, acceder a documentos o ejecutar acciones en sistemas empresariales.
Uno de los puntos centrales de la estrategia presentada en México es establecer responsabilidad humana sobre las identidades no humanas.
Esto significa que un agente de IA no debería existir como una entidad aislada dentro de la infraestructura empresarial. Debe estar asociado con una persona o área responsable, contar con permisos definidos y tener mecanismos para revisar o retirar esos accesos.
La propuesta de SailPoint contempla precisamente identificar estas identidades, establecer responsables, administrar su ciclo de vida y aplicar controles de acceso.
La compañía también plantea el principio de mínimo privilegio: que una identidad tenga únicamente los permisos necesarios para cumplir su función y durante el tiempo que los necesite.
En marzo de 2026, SailPoint anunció nuevas capacidades orientadas a avanzar de los controles periódicos hacia una gobernanza continua y automatizada, incluyendo capacidades para identidades humanas, máquinas y agentes de IA.
Team busca acelerar la adopción de seguridad de identidad en México
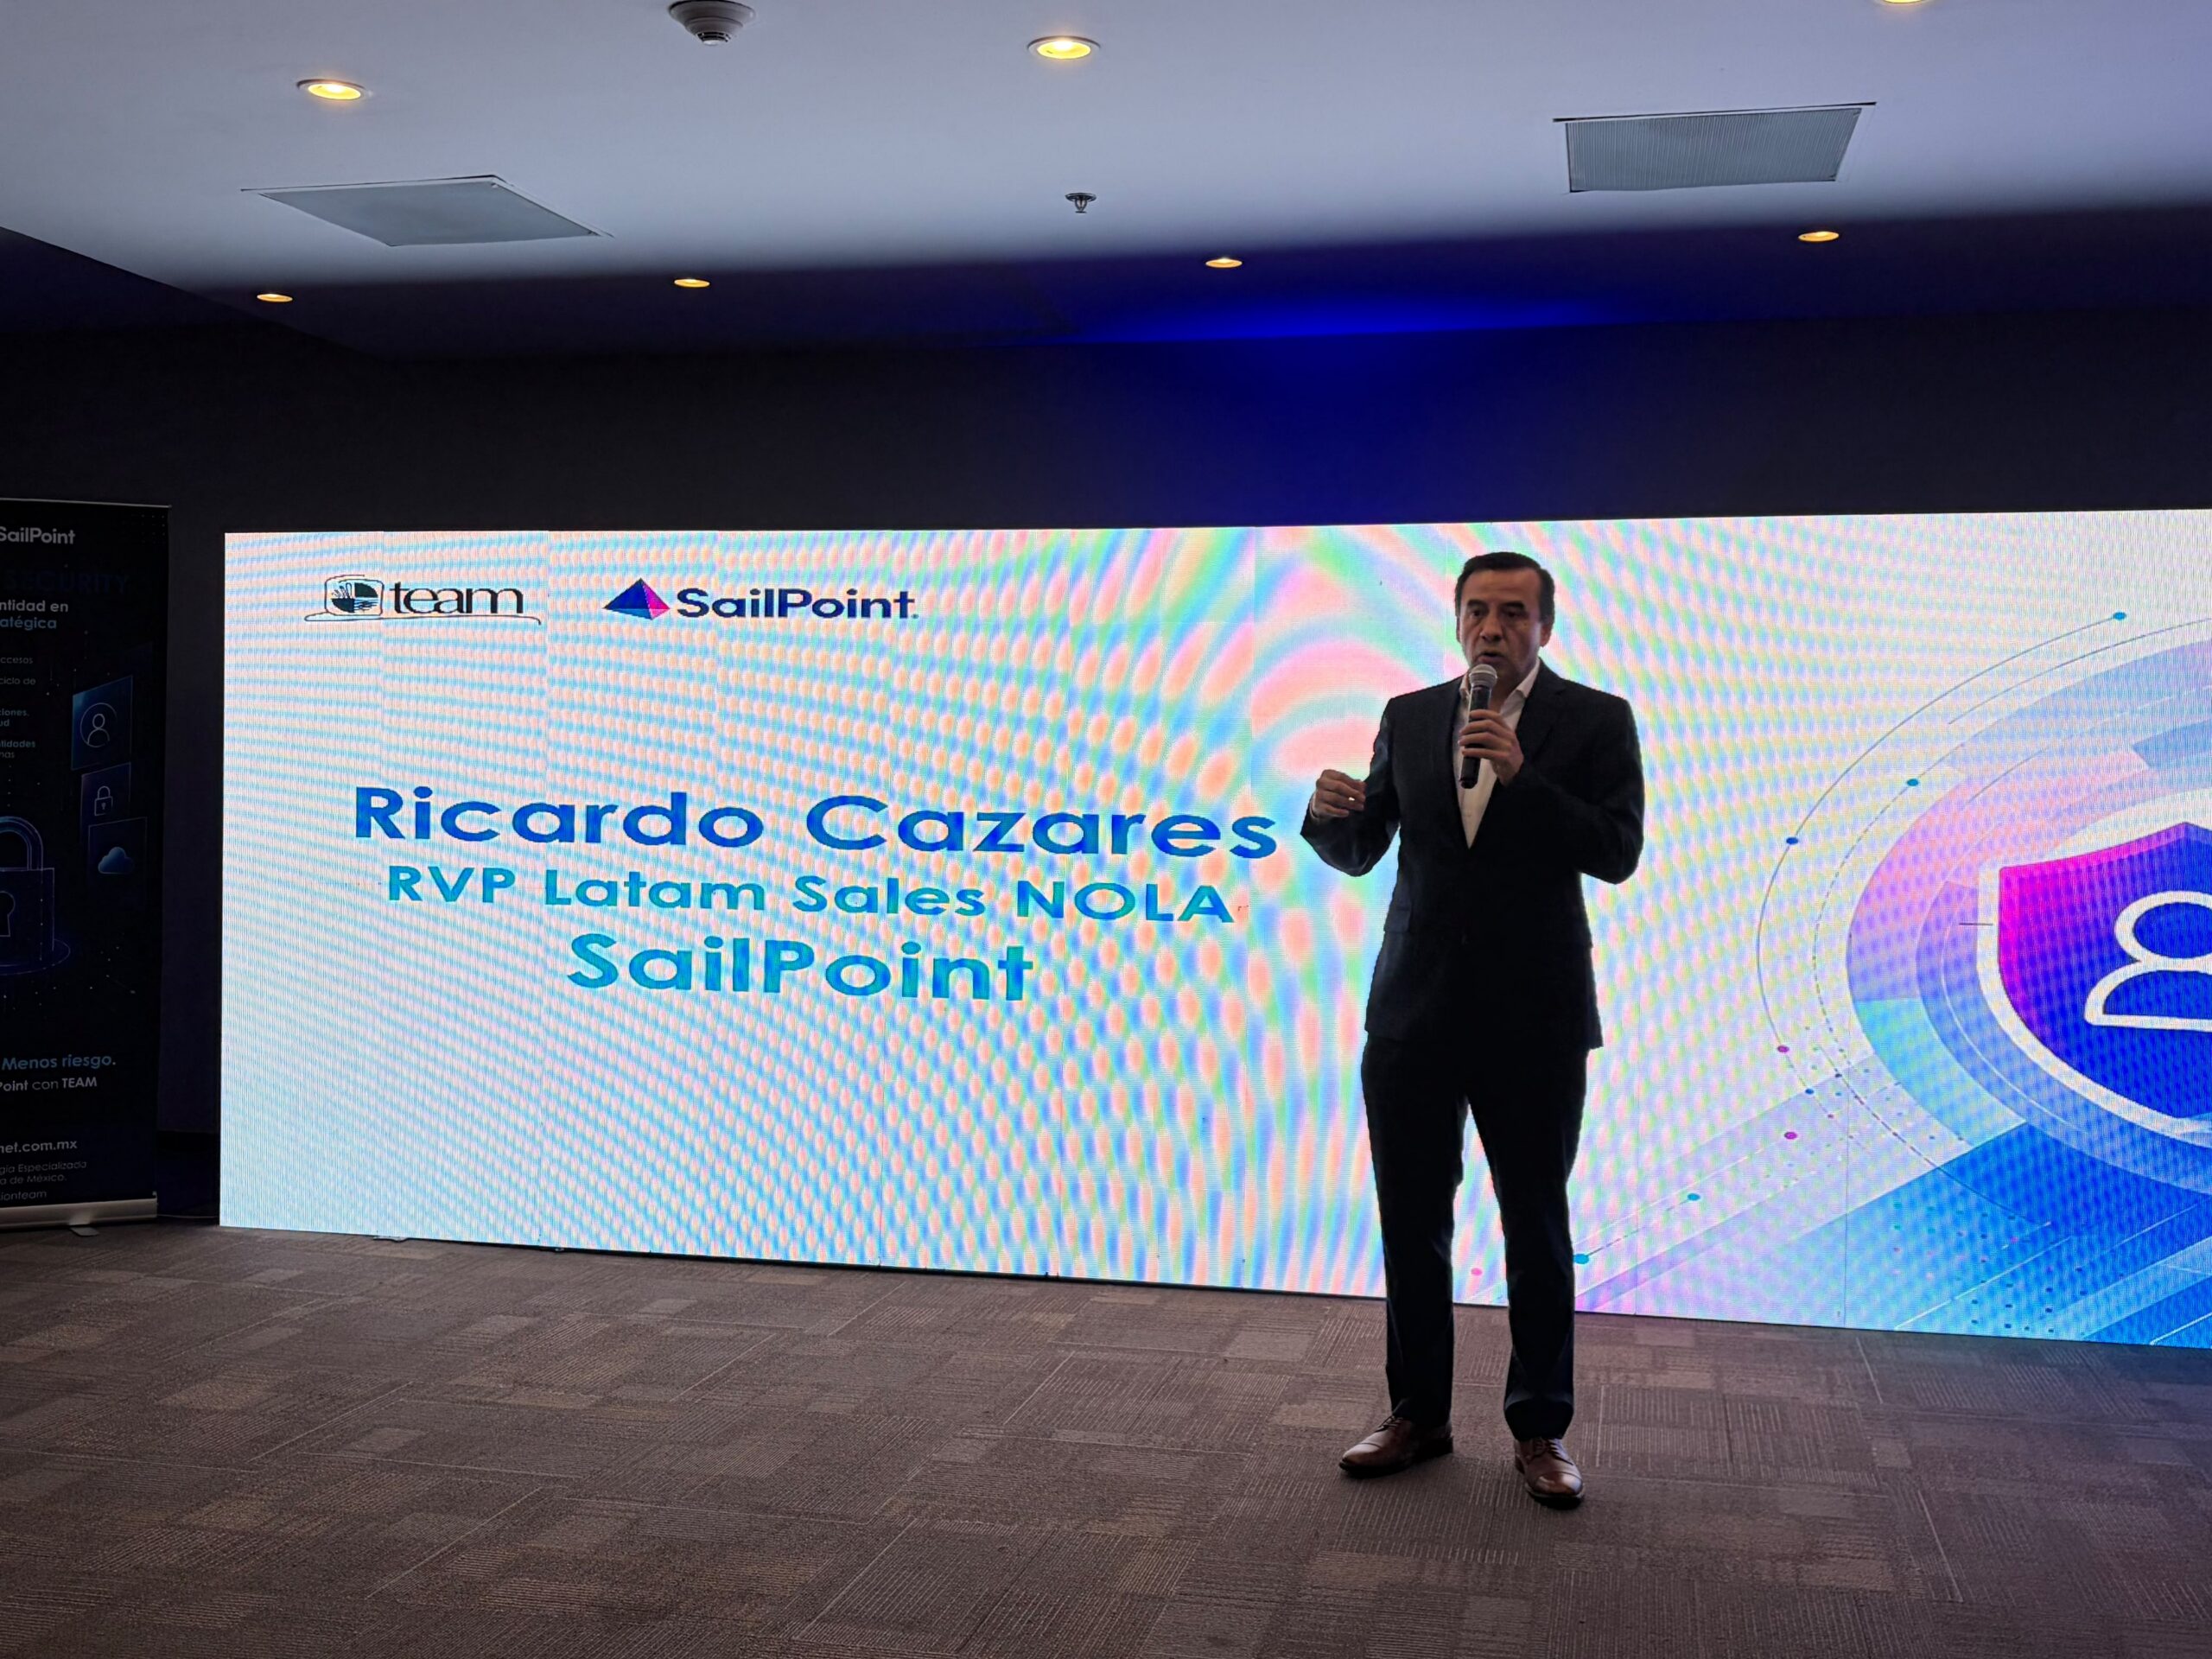
Para Team, la incorporación de SailPoint responde a una estrategia más amplia para fortalecer su portafolio de ciberseguridad y acompañar a los canales de distribución en México.
La compañía explicó que su papel no se limitará a distribuir tecnología. La propuesta incluye apoyo de preventa, capacitación, generación de demanda, financiamiento, acompañamiento técnico y desarrollo de oportunidades comerciales.
Este modelo busca que los integradores y socios puedan llevar las soluciones de seguridad de identidad a organizaciones que necesitan gestionar ambientes cada vez más complejos.
El crecimiento de los agentes autónomos plantea un reto diferente al de un software tradicional. Un agente puede utilizar herramientas, APIs, credenciales y otros sistemas para completar una tarea, lo que significa que su nivel de riesgo está directamente relacionado con los permisos que recibe.
SailPoint sostiene que las identidades no humanas ya están creciendo rápidamente y que los agentes de IA requieren controles específicos debido a su capacidad para actuar de manera autónoma.
En este escenario, la seguridad de identidad se convierte en una capa que conecta al usuario, al agente, las aplicaciones y los datos.
La compañía presentó en mayo de 2026 su Agentic Fabric, una arquitectura diseñada para descubrir agentes, relacionarlos con sus propietarios humanos, gobernar sus permisos y aplicar controles de protección en tiempo real.
Preguntas frecuentes
¿Qué es una identidad no humana?
Una identidad no humana es cualquier entidad digital que necesita permisos para acceder a sistemas sin ser una persona. Puede tratarse de una cuenta de servicio, un bot, un proceso automatizado, un sistema RPA o un agente de inteligencia artificial.
¿Por qué los agentes de IA representan un riesgo de ciberseguridad?
Porque los agentes pueden operar de manera autónoma y utilizar credenciales, APIs, aplicaciones y datos para realizar tareas. Si reciben más permisos de los necesarios o no tienen un responsable definido, pueden convertirse en una nueva vía para acceder a información empresarial sensible.
¿Cómo pueden protegerse los agentes de IA en una empresa?
Las organizaciones necesitan identificar qué agentes existen, saber a qué sistemas y datos pueden acceder, asignarles un responsable humano, limitar sus permisos y monitorear sus actividades. Este enfoque permite aplicar principios como el mínimo privilegio y retirar accesos cuando dejan de ser necesarios.
Compartir nota: