Seguridad

Forcepoint traza estrategia unificadora con canales

La unificación de Websense, Raytheon y Stonesoft en una sola empresa, denominada Forcepoint, tiene como objetivo llevar soluciones completas de seguridad al mercado y para lograrlo trabajará totalmente con canales, quienes sólo requieren tener registro previo con alguna de las tres compañías para obtener los beneficios de la alianza.   La estrategia con socios consiste en que, de acuerdo con Estela Cota, directora de Canales para América Latina en Forcepoint, todos los distribuidores autorizados de Websense, Stonesoft o Raytheon ahora formen parte de la comunidad de Forcepoint. “Les damos la bienvenida a esta nueva familia para unificarlos en un mismo programa en el que todos reciban los mismos beneficios y tengan los mismos requisitos a completar para crecer en conjunto”. En este sentido, la directiva comenta que los requisitos engloban un objetivo de ventas, el cumplimiento con el nivel de certificaciones requeridas en el aspecto comercial y técnico. Asimismo, los asociados deben tener un plan de negocios en el que se especifiquen los objetivos, hacia qué mercado se dirigirán y cuál es el plan para llevarlo a cabo. “Forcepoint ofrece un amplio portafolio de soluciones. Es una plataforma 4D que provee seguridad a nivel Gateway, seguridad de email, protección para la prevención de fuga de datos y regulación de los requerimientos del negocio. Adicionalmente tenemos una gama de soluciones de Next Generation Firewall y Proxy”, explica Cota. Entre los beneficios de Forcepoint, se contempla que todos los canales registrados tengan acceso a esta oferta de productos para ampliar su comercialización y, en conjunto con el mayorista Licencias Online, tendrán una serie de Workshops que iniciaron el 3 de marzo y que se realizará para mostrar el programa de Canales y la propuesta de valor de Forcepoint. Asimismo, ofrecen talleres en específico por línea de producto. “En conjunto con Licencias OnLine, seguiremos con talleres y cursos de certificación tanto para canales como para usuario final. Buscamos que el usuario final sea más autónomo, independiente y, sobre todo, que maximice el uso y la oferta de la solución que adquirieron”, añade Cota. Por su parte, Edith Rodríguez, gerente de producto de Forcepoint en Licencias OnLine, destaca que apoyarán a la firma con su plataforma de negocios. “Los acompañaremos en la parte de entrenamiento y marketing para generación de nuevos negocios. Asimismo, les brindaremos apoyo técnico y comercial, que es una de nuestras fortalezas y otros valores agregados que extendemos a nuestros partners para que desarrollemos negocio”.

Seguridad

Hackers utilizan infraestructura empresarial para delinquir: Norton

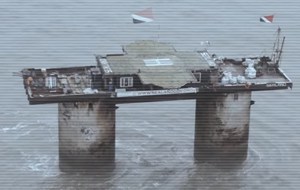
El documental “¿Dónde se esconde el cibercrimen?”, realizado por Norton en conjunto con Daniel Junge, visita las locaciones de servidores instaladas de manera legal en las que, sugiere, podrían realizarse crímenes cibernéticos con el respaldo de una infraestructura con altos niveles de protección. Desde servidores en el mar, bunkers de la guerra que fueron adaptados a oficinas y locaciones en medio de la ciudad, quienes realizan campañas de desarrollo de malware y hackers de sombrero negro cuentan con un terreno fértil de trabajo, pues las mismas empresas proveedoras de Internet, al ofrecer protección física y virtual, potencian el anonimato.  [youtube_sc url=”https://www.youtube.com/watch?v=CashAq5RToM&feature=youtu.be”] Así, bajo la dirección de Daniel Junge, el film expone la vulnerabilidad y el desconocimiento existente entre usuarios y consumidores. Además, aborda cuestiones éticas de las compañías en la web, las cuales, en pos de proteger la información y a los usuarios, podrían funcionar como encubridoras de cibercriminales. Tal proyecto forma parte de La Ciudad más Peligrosa en Internet, una iniciativa con la que Norton busca acercar la seguridad informática entre los usuarios. “Los proveedores de seguridad tenemos la misión de ir un paso delante de los cibercriminales. Desde el punto de vista de las organizaciones, personas y gobiernos, debemos estar al tanto de lo que pasa. Hay mucha gente dedicada a hacer daño u obtener un beneficio económico de actividades de hacker”, comenta Héctor Pérez, gerente e-commerce para América Latina de Norton. Según el portavoz, existen en la actualidad muchos medios para realizar cibercrimen y “realmente las compañías de seguridad están enfocadas en resolver este tipo de problemas. Si se piensa en las redes sociales que, a través de cualquier herramienta pueden realizar phishing, el nivel de amenazas es casi un millón al día. No es sencillo cubrir todo el nivel de ataques”, contempla Pérez.

Seguridad

Alertan sobre riesgos empresariales por uso de “tecnología alternativa”

Los directores de las áreas de tecnología en las organizaciones están cada vez más preocupados por el descontrol que existe cuando los trabajadores utilizan sus propias aplicaciones y soluciones basadas en la nube, pues esto implica una gran brecha de seguridad, ya que se comparte información sensible y confidencial de la empresa. Las organizaciones que cambian a una solución basada en la nube están expuestas a que los datos sensibles ahora se muevan libremente entre la empresa y la nube. El uso de aplicaciones no autorizadas en cloud ha creado un riesgo intensificado de la exposición interna/externa de datos, ataques de malware de los proveedores de nubes sospechosas y problemas de visibilidad y seguridad causados por este ¨Shadow IT¨. Los empleados tienen cada día mayor acceso a estas herramientas que les permiten solucionar problemas específicos de manera muy rápida, sin pasar por las restricciones del área de tecnología. De igual manera, los proveedores externos que ofrecen servicios como seguros de salud o aire acondicionado, ventilación, etc., tienen acceso a las redes corporativas. Esto es grave, pues los ciberdelincuentes muy probablemente utilizarán estas rutas indirectas para el ataque. Los delincuentes cibernéticos utilizan dispositivos como impresoras, termostatos, y máquinas expendedoras para poder ingresar y generar grandes ataques. De acuerdo con un estudio independiente que realizó Blue Coat en Reino Unido con CIOs de empresas de aproximadamente mil empleados, 60% de ellos dijo que había un gran incremento en el uso de tecnología propia o Shadow IT en las organizaciones. Otro 84% estaba preocupado pues esto les hace perder el control sobre el área tecnológica de la empresa. Es evidente que la solución no puede ser simplemente tratar de prohibir el uso del Shadow IT. No sirve de nada reprender a aquellos que lo utilizan, relegando la función estratégica del departamento de TI a la de un maestro de escuela. Además, es también demasiado tarde para eso, pues llegamos a la era de TI descentralizada. Los CIOs ahora necesitan manejar las demandas de las unidades de negocio de servicios desde fuera de la organización; tienen que reunir a los servicios dispares, las ubicaciones y las implementaciones en algo cohesivo. La información confidencial que se haya subido y compartido en aplicaciones de la nube sin el conocimiento, el consentimiento, ni el control de los equipos de seguridad de TI puede poner a una organización en riesgo de una fuga de datos costosos o muy embarazosa, o en la violación de las disposiciones normativas locales o regionales. De igual manera, Shadow data es el contenido sensible que los usuarios suben, guardan o comparten vía aplicaciones de la nube – casi siempre sin el conocimiento del personal de TI—. En otras palabras, sólo porque la organización eligió una aplicación robusta para compartir archivos como Like box u Office 365, no significa que tengan gobernabilidad de los datos. El informe de Blue Coat y Elastica sobre datos ocultos del segundo trimestre de 2015 revela las amenazas que implica que los empleados utilicen aplicaciones en la nube para las organizaciones. Entre los hallazgos más sobresalientes se destaca que las empresas no están conscientes de que el 26% de los documentos guardados en la nube han sido ampliamente compartidos, esto significa que cualquier empleado puede acceder a estos, que han sido compartidos externamente con contratistas y distribuidores y, en algunos casos, públicamente accesibles y descubribles a través de Google search. Igualmente preocupantes son los datos de este estudio que muestran que 1 de cada 10 documentos que se comparten contienen datos sensibles y/o sujetos a regulaciones (48%), información personal (33%), Información de salud confidencial (14%) y datos de tarjetas de pagos (5%). Los análisis presentados en este reporte revelan que hay tres principales amenazas hacia las organizaciones que utilizan aplicaciones de cloud no autorizadas: robo de datos, destrucción de datos y control de la cuenta. ¿QUÉ HACER PARA SOBRELLEVAR ESTOS SHADOW IT Y SHADOW DATA? Identificar las aplicaciones de riesgo para asegurar que sus empleados sólo utilizan aplicaciones de la nube segura y servicios apropiados para su organización. Ocupar una solución que permita la visibilidad mediante el descubrimiento de aplicaciones basadas en la nube y proporcione control y gestión centralizada. Educar a los empleados sobre los riesgos para la seguridad de los documentos que comparten indiscriminadamente, tanto dentro de la organización y con los colaboradores externos. Los documentos más ampliamente compartidos tienen mayor probabilidad de que alguien desconocido acceda a esos datos. Del mismo modo, el área de TI debe aumentar su propio conocimiento y comprensión de lo que sus empleados comparten y con qué amplitud son compartidos. Conocer sus datos compartidos en la nube: No se puede proteger lo que no puede ver, y eso va para sus datos, así como las propias aplicaciones en la nube. Es recomendable elegir una solución que permita clasificar los documentos cloud almacenados en categorías de negocios (es decir, legal, administración, medicina, etc.). Dicha identificación y clasificación permitirá aplicar con mayor eficacia las medidas de seguridad apropiadas de datos en la nube.

Seguridad

Intel destaca importancia de administración segura de la información

Los Sistemas de Administración de Información y Eventos de Seguridad, de acuerdo con Intel Security, se convierten en una parte fundamental para las empresas, pues les otorga protección mediante la recolección, almacenamiento, normalización, correlación y análisis de la información de datos de un gran número de dispositivos en la red. Los Sistemas de Administración de Información y Eventos de Seguridad, explica la compañía, iniciaron con la compilación de informes de registros y reportes sobre el cumplimiento de políticas, pero ahora brindan inteligencia de seguridad, además de una referencia sobre el comportamiento típico de una red. En palabras de Edgar Vásquez Cruz, Field Account Manager de Intel Security, la dinámica evolución de las Tecnologías de Información y Comunicación (TIC) ha creado la computación en la punta de los dedos; las videoconferencias al otro lado del mundo, el manejo de big data que permiten a las empresas predecir tendencias de consumo. Sin embargo, contempla, contienen grandes retos en seguridad. “De acuerdo con el Informe sobre predicciones y amenazas para 2016 de McAfee Labs, para 2019, los usuarios serán 4 mil millones contra 3 mil millones de 2015; en tanto que los teléfonos inteligentes pasarán de 3 mil 300 millones en 2015 a 5 mil 900 millones en 2019. Lo datos crecerán de 8.9 zettabytes en 2015 a 44 zettabytes en 2019”, detalla el directivo. Según Vásquez, el ambiente de desarrollo de las amenazas es tan dinámico como el de las tecnologías de vanguardia, un ejemplo es el de las técnicas de evasión avanzadas de hoy (AETs), capaces de borrar las huellas que dejan, con las que los creadores de malware pueden burlar sistemas de seguridad comunes. Por eso, la compañía expone las características de un Administración de Información y Eventos de Seguridad para proteger a las empresas: Un sistema SIEM avanzado debe ser diseñado para las velocidades de Big Data y los requerimientos de volumen, para ser capaz de aumentar la recolección de datos con alimentación de más fuentes, además de poder procesar conjuntos más grandes y diversos a tasas muy grandes de eventos, así como almacenar millones de registros para analizar datos en tiempo real e históricos para encontrar indicadores de que una red está comprometida. Debe operar en un contexto dinámico, pues los profesionales de la seguridad enfocan su vigilancia en los activos valiosos que tienen mayor riesgo; en este entorno pueden satisfacer la necesidad de seguridad, ya que es posible filtrar información irrelevante al mismo tiempo que categorizan los sistemas externos e internos con base en su conducta anterior. Puede realizar Analítica de Seguridad, ya que genera análisis profundos que son más avanzados si se integran otras soluciones de seguridad. Por ejemplo, con los datos de vulnerabilidad, un sistema SIEM puede crear un mapa de las brechas de activos para cumplir con la confidencialidad e integridad definidas por una compañía. Su administración centralizada permite una accesibilidad mejorada mediante una interfaz para usuario web; de esta forma, los equipos de TI determinan la magnitud del riesgo. “En el combate de las amenazas de seguridad de última generación es conveniente evaluar si la línea de defensa está a la altura del reto que representa el malware complejo de nuestros días”, finaliza el vocero.

Seguridad

Eset lanza su solución Virtualization Security

La nueva solución de seguridad sin agentes de Eset está orientada a proteger entornos VMware vShield y se combina con Remote Administrator para núcleo de exploración y capacidad de gestión. El fabricante sostiene que la virtualización aporta innumerables beneficios a las empresas, pero sin la protección adecuada, puede ser más peligrosa de lo que parece. Por ello, la firma señala que Eset Virtualization Security fue desarrollada para proteger datos sensibles y resolver los principales problemas de seguridad que las organizaciones experimentan al optar por entornos virtualizados. Con esta herramienta, Eset busca resolver cuestiones como servidores virtuales desprotegidos o la necesidad de múltiples proveedores para resguardar los entornos físicos y virtualizados. Además, con Virtualization Security, dice el fabricante, las compañías podrán dar respuesta a los posibles impactos en el rendimiento y a complicados métodos de licenciamiento. Michal Jankech, Product Manager de Eset, dice que Virtualization Security es fácil de manejar gracias a Eset Remote Administrator, que con su consola basada en la web proporciona a los administradores un acceso ilimitado en cualquier lugar y momento. Eset Virtualization Security es compatible con VMware vSphere 5.0 + con vCloud Networking y Seguridad instalado. Asimismo, está preparado para funcionar de la mano con los productos empresariales de próxima generación del fabricante.

Seguridad

CDP recarga tu energía laboral

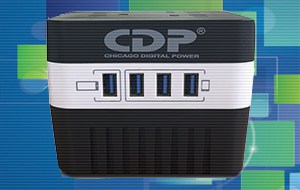
Chicago Digital Power explica que los picos en el voltaje son situaciones bastante comunes en los lugares de trabajo, y si se considera que la energía es parte clave de las actividades laborales del mundo, una herramienta que evite esas variaciones energéticas tiene un amplio mercado. En este sentido, destaca que su serie R-Smart de No-Breaks o UPS ofrece protección de los equipos que se utilizan en oficinas.  [youtube_sc url=”https://www.youtube.com/watch?v=h-l5T8z-2kM&feature=youtu.be”] CDP destaca que sus No-Breaks integran un regulador de voltaje y tiene 10 contactos a la salida: cinco ofrecen respaldo y cinco más supresión de picos para evitar daños en equipos electrónicos. Además, en situaciones de falla del suministro brindarán una carga de energía extra. Asimismo, señala que tienen cuatro puertos de carga USB por lo que estos No-Breaks también permiten la recarga de tablets y smartphones. La marca presume que la pantalla LCD que equipan sus dispositivos facilita la lectura del estado del equipo y muestra valores como voltaje de entrada, voltaje de salida, carga conectada y porcentaje de batería.  

Distribución

CVA entra de lleno al negocio de valor con área de Soluciones

Tras un año de trabajo, CVA presenta su unidad de negocios CVA Soluciones, la cual integra en una oferta enfocada a segmentos como virtualización, comunicaciones unificadas, power and cooling, infraestructura de cableado estructurado, server and storage, seguridad física y digital. Por Carlos Israel Díaz Rosas Los fundadores del mayorista, Fernando Miranda y Adolfo Mexía, se encargaron de dar la bienvenida a canales invitados, a quienes expusieron que CVA Soluciones es la conclusión del trabajo de la empresa para ofrecer diferenciadores acordes a las necesidades actuales en el mercado. Miranda comentó que desde hace un año, CVA incrementó su inversión en el negocio de valor, al contratar gente, capacitarla y certificarla, además de sumar marcas orientadas a una oferta de soluciones. Sin embargo, aclaró que esta estrategia no quiere decir que la empresa se olvidará de la venta transaccional.   “Hoy con este proyecto demostramos que estamos listos para estos segmentos de valor, pues aunque ya trabajábamos desde hace tres o cuatro años con varios clientes especializados en soluciones, era algo ocasional o para complementar su oferta. Ahora ya tenemos una base para respaldarlos con nuestra infraestructura, logística y brindarles respaldo financiero”, afirmó el director General del mayorista. Compartió que con 30 años de experiencia (17 como CVA), la empresa se caracterizaba por un enfoque transaccional, de ahí que este proyecto tenga el objetivo de llevar al mayorista a negocios más actuales en la industria de TI, que tiene que ver con la explotación y aprovechamiento de los datos. El ejecutivo confió en que la experiencia del mayorista y el proyecto de la unidad de CVA Soluciones genere confianza en los Canales, ya que a pesar de no ser los primeros en el negocio de valor, CVA sí se ocupó en presentar una base que sume a los canales que ya están en el segmento de soluciones, además de llevar a los que aún están en operaciones transaccionales a este nuevo negocio. “Con esta inversión esperamos que los distribuidores nos tengan confianza”. Señaló que actualmente la compañía atiende a 130 canales enfocados en el negocio de soluciones, quienes serán los principales beneficiados con la nueva unidad de negocios.  Miranda estimó que CVA Soluciones le permitirá a la empresa crecer un 100% en los próximos dos años. “Sin considerar esta unidad de CVA Soluciones, ya proyectábamos un crecimiento de 30 por ciento para este año”, aseveró.  Asimismo, el director General de la organización originaria de Jalisco puntualizó que entre los planes del mayorista se mantiene inaugurar más sucursales, puesto que su proyecto es tener una oficina en cada entidad de país.  Por su parte, Ángel Torres, gerente de la Unidad de Soluciones, afirmó que la nueva área tiene una estrategia centrada en planes de trabajo específicos y de atención personalizada con cada partner, para satisfacer sus requerimientos de calidad, rentabilidad y tiempos de entrega. “La idea es que CVA se convierta en un aliado de negocios estratégico, para desarrollar y trabajar las nuevas oportunidades de valor que el mercado necesita”, dijo. En este sentido, Torres mencionó que CVA Soluciones se basa en cinco pilares fundamentales: Especialización Tecnológica, con un catálogo completo de marcas de valor; Activador de Potencial, con certificación, especialización e ingeniaría de preventa, además de un programa de recompensas; Generador de Oportunidades, con gerentes para distintas regiones del país que atenderán entre 30 y 35 cuentas; Servicios Financieros, con opciones especializadas; así como Fuerza Operativa y Logística.  Algunas de las marcas que integran la nueva unidad de negocio del mayorista son Hewlett Packard Enterprise, Linksys, Intel, Ingressio, Huawei, VMware, Dell, Eaton, TrippLite, entre otras.

Distribución

Westcon presenta al nuevo Country Manager de Riverbed México

Durante la presentación de las tendencias tecnológicas para este año de Westcon y Riverbed, se presentó a Jorge Sainz como Country Manager del fabricante de infraestructura de mejora para el desempeño de aplicaciones, quien afirmó que su reto en el cargo es llevar a la marca a un crecimiento sostenido arriba del 20 por ciento anual durante los siguientes tres años. Para ese objetivo, Sainz señaló que trabajará con los partners de la marca para reforzar su conocimiento en las distintas soluciones que comprende el portafolio de Riverbed, con la idea de que puedan ofertar el manejo de la infraestructura de punto a punto. “Aunque sí conocen bien nuestros productos tradicionales, la idea es que vean otras dos o tres soluciones más, lo cual les permitirá tener mayor cobertura y llegar a proyectos más grandes”. Explicó que esto significa lograr un equilibrio con las ventas de las familias de producto tradicionales con las nuevas, que se enfocan a garantizar los niveles de servicio en centros de datos. Sainz apuntó que sí se considera la adquisición de Ocedo como un punto que completa la oferta de Riverbed y la lleva a la nueva generación de soluciones para administración de la tecnología. Con ello –dijo el vocero de Riverbed—, es prácticamente un hecho que la marca seguirá posicionada como una solución fundamental para asegurar la fluidez en las operaciones de las empresas. Flor Morales, gerente de unidad de Negocios y Alianzas de Westcon México, compartió que en el evento se habló de las tendencias tecnológicas que marcarán este año en materia de iniciativas estratégicas a nivel negocios como virtualización, consolidación, Cloud y recuperación ante desastres. Además, la ejecutiva mencionó que la estrategia con Riverbed va enfocada a aprovechar el impulso del 2015, pues fue un año exitoso. Sin embargo, también resaltó la llegada de Jorge Sainz a la marca, pues es alguien que trae nuevas ideas.    Durante el evento organizado por Westcon y Riverbed para hablar de las tendencias que anticipan en este año, también se realizó la entrega de reconocimientos a partners por su desempeño y compromiso durante 2015. Los ganadores fueron: Héctor González (Bowman Technologies), quien obtuvo el primer lugar en ventas 2015; Ricardo Jiménez (SIJISA) por mejores ventas y proyecto más grande 2015; y, finalmente, Armando García (Arteria Comunicaciones) como partner destacado 2015.

Distribución

Totvs apunta la necesidad de una transformación digital en empresas

El reto de la transformación digital es una realidad en el sector empresarial. De acuerdo con Totvs, las organizaciones comienzan a entender el ambiente de Internet y la resolución de las tecnologías móviles; pero este proceso de digitalización, advierte la firma, es un camino sin retorno. El consumidor ya se embarcó en ese viaje y no se detendrá a esperar, explica Rubén Bruno, Head of Consulting de Mercado Internacional en Totvs. “Hoy, más que nunca, es necesario planificar. Antes, la planificación del área de Tecnologías de la Información era un proceso aparte, pues era considerada un soporte para las actividades de la organización, pero actualmente esa situación cambia y TI debe integrarse a la planificación estratégica de la propia empresa”, detalla. Por eso, el directivo apunta la importancia de la transformación digital de los negocios. “La mirada digital sobre el futuro es clave. Si no la tenemos en cuenta, será imposible prosperar en este nuevo ambiente de negocios, en el que algunos mercados pueden simplemente desaparecer”. Así, Totvs explica que si bien hacer seguimiento de ese proceso en permanente cambio es exhaustivo, también es necesario, debido a las nuevas tecnologías que se avecinan, como el Internet de las Cosas. “La empresa necesita contar en su planificación estratégica con mucho más que un mapa de amenazas y oportunidades tecnológicas. Al final, todo ese discurso de transformación no contempla únicamente a dónde queremos llegar, sino también de qué manera lo haremos. Nos encontraremos entonces en la etapa que en Totvs denominamos Business Process Transformation”, afirma Rubén Bruno. En el caso de las empresas, la marca recomienda tomar en cuenta la perspectiva estratégica, cuyo objetivo final es lograr una transición adecuada de la compañía hacia el nuevo escenario, por lo que el primer paso es mapear los procesos que tendrán un mayor impacto digital dentro de la planificación de la compañía. Una vez identificadas las prioridades, continúa Totvs, es necesario analizar minuciosamente las inversiones y los plazos asociados a la digitalización, así como el potencial de reducción de costos y los ingresos que serán generados con la transformación digital. Así, explica, se podrá determinar una solución ideal, basada en la relación entre costo y beneficio para la organización.

Distribución

Ingresos de Telecom se acelerarán en el 2016: The CIU

Durante el cuarto trimestre del 2015, el sector de telecomunicaciones generó 117 mil 532 millones de pesos, lo que representó un incremento anual de 5.3% en función al mismo periodo del 2014, “identificando una elevada estacionalidad con respecto al promedio de ingresos trimestrales obtenidos durante el año”, confirma The CIU. Ernesto Piedras, director de The CIU, destaca que los operadores “lanzan ofertas y paquetes agresivos” en beneficio de los usuarios. La facturación del sector llegará este año a 451 mil millones de pesos. El año pasado, los ingresos del sector sumaron 437 mil millones de pesos y para el 2017, The CIU estima que los ingresos tendrían un incremento de 4.9% para llegar a 473 mil millones de pesos. Según proyecciones de la consultora, de los 451 mil millones en el 2016, el segmento móvil contribuirá con 262 mil millones; el segmento fijo, con 118 mil millones, y el segmento de TV de paga, con 71 mil millones de pesos. En el 2015, los ingresos fueron del orden de 437 mil millones de pesos; de estos, el segmento móvil contribuyó con 249 mil millones; el segmento de TV de paga, con 65 mil, y el segmento fijo, con 122 mil millones. En cuanto al negocio de audio y video asociado, el total de suscriptores a este mercado, que incluye la televisión de paga y los servicios OTT, contabilizó 22.7 millones al cierre del 2015, equivalente a 17.4% más que en el 2014. “En el cuarto trimestre del 2015 hubo crecimientos mayores a los esperados; el segmento móvil agregó dos y medio millones de líneas, cifra que no se veía desde hace siete años”, destaca Piedras. El especialista atribuye el incremento en ingresos y en líneas al mayor dinamismo en la competencia, “a los planes agresivos con los que salen las empresas”. Según cifras de The CIU, se registró un repunte en el nivel de ingresos equivalente a 15.4% entre el 2014 y el 2015, consecuencia de la introducción de ofertas disruptivas de servicios empaquetados por parte de los operadores de TV de paga. En el caso de los operadores de telecomunicaciones inalámbricas, la consultora identifica una dinámica estable en el nivel de ingresos con “una fuerte estacionalidad al cierre de cada año, tal que en el último trimestre se observa una variación promedio 15.5% mayor respecto de la tendencia”. El mercado mexicano de telecomunicaciones alcanzó un total de 103.9 millones de líneas móviles al cierre de 2014, de las cuales 52.6 millones corresponden a aquellos usuarios que poseen un teléfono inteligente (smartphone), es decir, un equivalente a 50.7% del total, que por primera vez supera la cifra de adopción de los móviles básicos (Feature Phones). TELÉFONOS INTELIGENTES Actualmente, el mercado se encuentra en una etapa caracterizada por un rápido crecimiento en la adopción de smartphones, así como una atomización de la competencia en razón del aumento sostenido en el número de fabricantes que ofrecen equipos en el país, asegura la consultora. Esta situación deriva del incremento en la adopción de dispositivos por parte de los clientes móviles de prepago, que encontraron la forma de acceder a este mercado mediante la adquisición de equipos de gama baja a precios accesibles. Adicionalmente, las nuevas reglas contenidas de la Reforma de Telecomunicaciones, como el desbloqueo efectivo y la no exclusividad de equipos por parte de los operadores, suman a una mayor competencia en la comercialización de estos dispositivos. Cabe mencionar que en el último trimestre del año, el segmento móvil tuvo ingresos de 68 millones de pesos, lo que significó un crecimiento de 5 mil 800 millones de pesos con respecto al periodo anterior. LA CONFIGURACIÓN DEL MERCADO Al cierre de 2014, Samsung continuaba como el principal proveedor de equipos inteligentes, con una participación de mercado de 26.1 por ciento. A pesar de esto, la empresa mostró una disminución en esta cuota comparada con el trimestre anterior (26.9%), situación que no ocurría desde inicios de 2009. Adicionalmente, Samsung exhibe una notoria caída en la intención de compra para los próximos seis meses, al pasar de 44% en el 4Q13 a 30% en el periodo actual, lo cual permite predecir que su participación continuará en descenso durante el año. Por su parte, LG logró posicionarse por primera vez como el segundo fabricante más adquirido en México, con una participación de mercado de 15 por ciento. La marca reforzó su participación en el país mediante la oferta de dispositivos de todas las gamas y precios. Empatado en segundo lugar en esta configuración del mercado se encuentra Apple (15% del mercado), empresa que se especializa en dispositivos de gama alta, enfocados en un segmento de la población altamente intensivo en el consumo de tecnología y fidelidad a la marca. Esta compañía, a pesar de mostrar una alta intención de compra (24%), mantiene una cuota de usuarios constante y limitada en el tiempo, debido a los elevados costos para la obtención de estos dispositivos que le dificultan el acceso al mercado masivo. Por otro lado, Windows Phone (antes Nokia) presenta un desplome sostenido en su participación de mercado, en razón de que las ventas de dispositivos Windows no han sido suficientes para contrarrestar la salida de equipos con sistema operativo Symbian. Actualmente cuenta con 1 de cada 10 dispositivos en el mercado. Destaca el caso de Alcatel, empresa que logró posicionarse en el mercado mexicano, al obtener una participación de 6.8% y un crecimiento anual de 96.2% en su base de usuarios. Por su parte, BlackBerry, que históricamente fue el líder en ventas en el país, continúa perdiendo posicionamiento en el mercado de smartphones, sumando apenas 4% al cierre de 2014. Actualmente, la compañía busca especializarse en el nicho empresarial y de gobierno, explotando su infraestructura de transmisión segura de datos. A pesar de contar con ofertas agresivas en dispositivos de gama baja, los fabricantes de equipos provenientes de China alcanzan una baja ponderación en el ecosistema competitivo del país. Al cierre de 2014, Motorola obtuvo una participación de 10.0 por ciento, Huawei, 1.6; ZTE, 1.6;

Scroll to Top