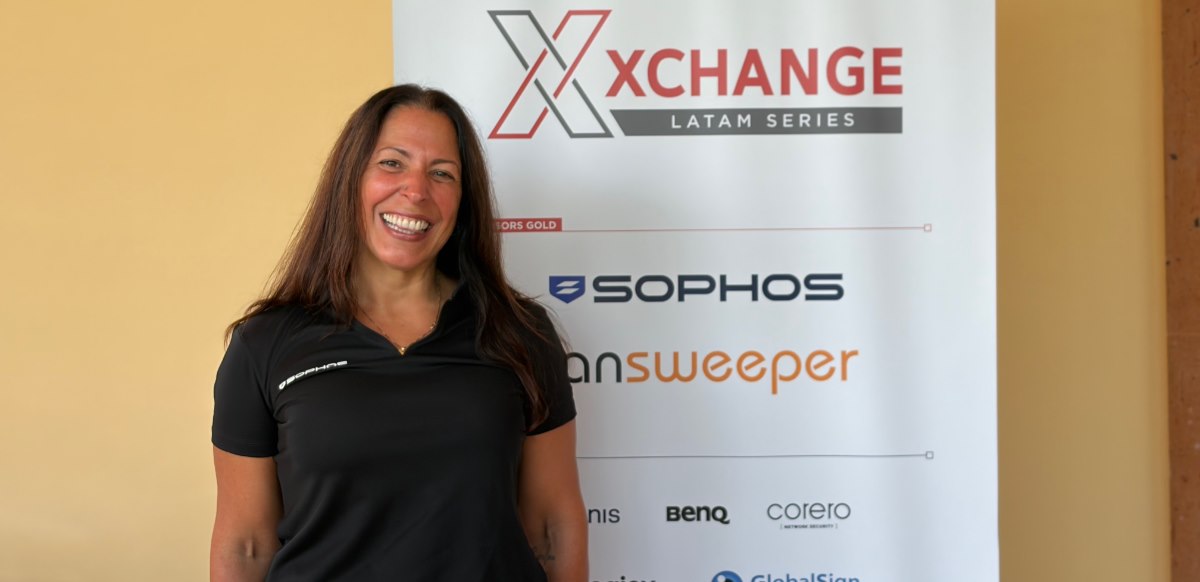
La ciberseguridad en México está dejando atrás la lógica de vender soluciones aisladas. Durante XChange LATAM México 2026, Sophos planteó que el mercado necesita avanzar hacia esquemas de protección integral, con más servicios administrados, mayor capacidad de respuesta y un canal cada vez más consultivo. ITSitio conversó con Karen Guarino, Senior Channel Account Executive para el programa de MSP para Latinoamérica de Sophos, sobre los cambios que marcaron 2026 y los desafíos que vienen.
La ejecutiva puso el foco en la necesidad de avanzar hacia modelos de protección más completos, acompañados por servicios administrados, detección y respuesta, y una relación más consultiva entre los partners y las empresas.
De vender productos a construir una defensa integral
Para Guarino, uno de los cambios más relevantes que experimentó el mercado mexicano durante 2026 tiene que ver con la forma de entender la seguridad informática.
La protección ya no debería construirse mediante herramientas independientes que operan de manera aislada, sino a partir de una arquitectura capaz de cubrir diferentes puntos de riesgo dentro de una compañía. “Lo que estamos viendo en el mercado mexicano es que no se debe vender un producto en específico. Lo que se necesita es una defensa de ciberseguridad total”, explicó Guarino.
Según la especialista, proteger solamente un dispositivo o un servidor deja de ser suficiente frente a amenazas que pueden desplazarse por distintos sectores de la infraestructura tecnológica.
“No es que se venda un producto para proteger un endpoint o un servidor. Es toda la defensa la que es necesaria para proteger una empresa”, agregó.
Este cambio también obliga a los partners a ampliar su mirada. La oportunidad comercial ya no termina con la implementación inicial de una solución, sino que continúa a medida que aparecen nuevas necesidades, riesgos y servicios que pueden incorporarse a la estrategia de cada cliente.
IA y phishing: las amenazas también comienzan por acciones simples
El crecimiento de la inteligencia artificial está modificando el escenario de la ciberseguridad. Las mismas tecnologías que permiten mejorar las capacidades de detección y respuesta también pueden ser utilizadas por los atacantes para automatizar operaciones, crear mensajes más convincentes o perfeccionar técnicas de ingeniería social.
Sin embargo, Guarino advirtió que muchos ataques todavía comienzan mediante mecanismos mucho más sencillos.“Muchas veces son cosas sencillas y simples, como un correo de phishing que le dice al usuario que tiene que hacer clic en algún lugar”, señaló.
En este escenario, el factor humano sigue teniendo un peso determinante. Un empleado que no logra identificar un correo malicioso puede convertirse involuntariamente en el punto de entrada hacia la red corporativa.
“Los usuarios no siempre están preparados o entrenados para reconocer que un correo es malicioso. Una vez que hacen clic, ese acceso puede permitir que un atacante entre y empiece a infiltrarse en el sistema”, sostuvo.
Por ese motivo, la estrategia preventiva no puede depender únicamente de la tecnología. La capacitación continua, el conocimiento de las amenazas y la combinación de distintas capas de protección forman parte de una defensa más amplia.
MDR gana terreno entre los partners mexicanos
Otro de los cambios que atraviesa el mercado es el avance de los servicios de Managed Detection and Response (MDR).
Cada vez más compañías buscan acceder a capacidades especializadas de seguridad sin tener que construir internamente equipos dedicados a monitorear amenazas durante todo el día. Para los proveedores de servicios administrados y el canal IT, este modelo también permite ampliar su oferta sin asumir por sí solos toda la operación.
“MDR es súper importante porque saca parte de la operación de seguridad de las manos de los MSP y de los canales. Nosotros estamos haciendo ese trabajo por ellos: protegemos, buscamos amenazas y gestionamos esos incidentes”, explicó Guarino.
Esto permite que los partners dediquen más tiempo a desarrollar el negocio, mantener la relación con sus clientes e incorporar nuevas soluciones.
“Les da tiempo para seguir vendiendo a otros clientes, mantener mejores relaciones y ofrecer otros servicios y productos”, agregó.
La ejecutiva también destacó la velocidad que está alcanzando la respuesta frente a incidentes. Según explicó durante la entrevista, el servicio MDR de Sophos no se limita a identificar una amenaza, sino que también busca contenerla y remediarla.“Hoy no solamente encontramos una amenaza: la contenemos y la remediamos en 89 segundos”, afirmó.
La ciberseguridad preventiva se construye por etapas
De cara a 2027, Guarino considera que las empresas deberán dejar atrás la lógica de comprar una herramienta y considerar que el problema está solucionado.
Su comparación es sencilla: construir una estrategia de protección se parece a levantar un castillo ladrillo por ladrillo.“Se puede empezar con un producto, pero para que un cliente esté realmente protegido necesita agregar servicios”, explicó.
Esto implica mantener una conversación permanente con las organizaciones para detectar qué partes de su infraestructura presentan mayores vulnerabilidades y qué capacidades pueden sumarse.
“Hay que abrir la puerta, hablar sobre dónde están las faltas de seguridad y seguir teniendo esas conversaciones. No es solamente vender y dejar al cliente”, sostuvo.
El planteo también cambia la relación comercial. La seguridad deja de ser una operación puntual para convertirse en un proceso continuo de evaluación, acompañamiento y mejora.
El principal desafío del canal es aprender a preguntar
Las conversaciones mantenidas durante XChange LATAM México también dejaron en evidencia uno de los retos centrales para los partners: desarrollar una venta más consultiva.
Para Guarino, el primer paso consiste en abandonar el discurso centrado únicamente en el producto.“Para vender de manera más consultiva tienen que conversar sobre cuáles son los dolores del cliente y qué necesita resolver. No entrar simplemente diciendo: ‘te voy a vender esto’”, afirmó.
La ejecutiva también señaló que los canales no necesitan dominar por completo todas las industrias o tecnologías. En cambio, resulta cada vez más importante construir redes de colaboración y apoyarse en otros especialistas cuando una oportunidad requiere capacidades adicionales.
“Si no saben algo, pueden hablar con otros canales. Por eso están aquí: para hacer esas conexiones y generar más valor agregado para sus clientes”, aseguró.
En un mercado donde los ataques evolucionan rápidamente y las organizaciones necesitan proteger entornos cada vez más complejos, esa capacidad de colaboración puede convertirse en un diferencial.
El mensaje que deja Sophos en XChange LATAM México 2026 es claro: el futuro del canal de ciberseguridad no estará solamente en comercializar tecnología, sino en entender riesgos, combinar soluciones y acompañar al cliente durante todo el proceso de protección.
Para los partners, eso representa un desafío, pero también una oportunidad para pasar de ser proveedores de herramientas a convertirse en aliados estratégicos del negocio.
Compartir nota: