Seguridad

Axis crece su serie M30 con tres cámaras

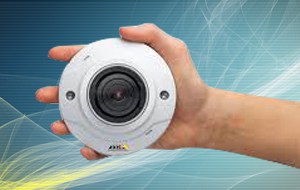
Axis Communications presenta tres cámaras de red mini domo de la serie M30, las cuales vienen con resolución HDTV y tecnología Amplio Rango Dinámico para adaptarse a diferentes condiciones de iluminación y Zipstream, que reduce el ancho de banda y el espacio de almacenamiento, sin sacrificar detalles de las imágenes. Los modelos son AXIS M3044-V, AXIS M3045-V y AXIS M3046-V, de formato mini domo, cuyo rendimiento es alto para interiores, según la marca, y están enfocados a instalaciones en paredes o techos, pues permiten nivelarse y orientarse hacia cualquier dirección mediante el ajuste de ángulos 3-Axis camera. El fabricante asegura que estos equipos son compatibles con aplicaciones de análisis de videos de otros proveedores, como el conteo de personas. Como parte de la familia M30, integran software para el manejo de video. Por ejemplo el Axis Camera Station; además, para obtener mayor integración de los sistemas, las cámaras también son compatibles con la plataforma Camera Application y ONVIF.  “Nuestras nuevas cámaras tienen un precio accesible, por lo que son ideales para instalaciones de pequeñas y medianas dimensiones para cubrir la totalidad del espacio sin dejar ángulos muertos”, comenta Francisco Ramirez, Country Manager para México, Centroamérica y el Caribe de Axis Communications. Los equipos de la serie M30 permiten una configuración individual y múltiple de H.264, así como la transmisión de videos Motion JPEG. Asimismo, tienen un sensor para la detección de movimiento y una alarma contra agresiones y actos vandálicos. El Formato Corredor de la compañía proporciona grabaciones orientadas de forma vertical para que de este modo el sensor de la cámara alcance áreas estrechas como pasillos, escaleras, entradas, entre otros. Las cámaras tienen un conector Ethernet para la conectividad de red, así como potencia eléctrica (PoE) y una ranura para tarjetas de memoria MicroSD/MicroSDHC para las aplicaciones de almacenamiento externas. Los dispositivos ya están disponibles en los canales tradicionales de distribución de Axis.  

Seguridad

IoT y la privacidad: los secretos de tu webcam

Ante el avance del Internet de las Cosas, la privacidad y la seguridad cobran mayor importancia, afortunadamente se tienen mejoras en esta cuestión, asegura Bruce Snell, Director Técnico McAfee/Intel Security, en este texto. ¿Alguna vez has llevado a tus hijos a dormir a la cama sólo para que instantes después bajen deslizándose por las escaleras de nuevo? En casa nos sucede todo el tiempo, por lo que decidí colocar un sensor de movimiento delante de su puerta. Una vez que el sensor se dispara después de las 8:00 pm se envía una señal al smart hub que tenemos en casa, el cual enciende una luz en la parte superior de las escaleras y pone pausa a lo que sea que estemos viendo en la televisión. Esto por supuesto nos ayuda a llevarlos de regreso a la cama, pero también nos permite convencer a nuestros hijos de que la casa los espía constantemente, ya que sin duda alguna, ellos ven en tiempo real el impacto de sus acciones en los dispositivos conectados a su alrededor. Aunque me gustaría decir que todo esto es un esfuerzo para enseñarles acerca de la privacidad en un mundo conectado, debo confesar que realmente lo hago para poder ver el último episodio de mi serie favorita sin interrupciones. Volviendo al lado serio, la privacidad y la seguridad del Internet de las Cosas son cuestiones importantes que afortunadamente reciben mucha atención en últimas fechas. De hecho, algunos informes recientes se enfocan en los distintos aspectos de este tema. El motor de búsqueda Shodan enlista los dispositivos conectados a Internet de forma poco segura. He aquí un vistazo de la webcam de alguien en Hong Kong: ¿quizá deberíamos decirles que la instalaron al revés? Un estudio reciente publicado por la Universidad de Harvard señaló que el Internet de las Cosas podría cambiar drásticamente la vigilancia (tanto profesional como de aficionados). Paralelamente, un estudio reciente de Open Effect en Canadá, mostró cómo el monitor de ejercicio podría ser utilizado para espiar. Al combinar esto con el motor de búsqueda Shodan y añadir una nueva funcionalidad que hace que sea aún más fácil espiar al azar en los hogares de extraños, comenzará a ver qué tan importante es poner atención a la privacidad al usar los dispositivos conectados a Internet. Para mis hijos, quedarse en la cama después de acostarse les impide ser descubiertos por IoT de nuestra casa; no obstante, sabemos que no podemos resolver los problemas de privacidad sólo con eso. No te preocupes, hay algunas medidas que puedes tomar como consumidor para proteger tu privacidad. Sé consciente de lo que compartes: Presta atención a los datos y la información que compartes cuando compres un nuevo dispositivo IoT. ¿Esa nueva muñeca inteligente sube grabaciones de voz de tu hijo? ¿Tu nuevo refrigerador inteligente le dice al fabricante con qué frecuencia buscas comida después de la medianoche? Aunque compartir esta información puede utilizarse para lograr que tu dispositivo inteligente esté más personalizado en función de tus necesidades, es importante saber exactamente qué tipo de datos compartes. Posteriormente puedes decidir si se trata de datos que desees compartir o prefieres evitarlo. Usa una contraseña: La manera más sencilla de evitar que alguien que no conoces acceda a tu cámara web es activar la función de contraseña. Si la cámara que compraste no te brinda esa opción, deberías devolverla y buscar una que sí lo haga. Si una compañía no te puede brindar esa opción tan sencilla es evidente que no piensa en tu privacidad. Al habilitar la clave asegúrate también de hacerlo con una contraseña compleja; si dejas la contraseña pre-establecida basta una simple búsqueda de “contraseña predeterminada” y el nombre de tu dispositivo para encontrarla. Actualiza tu software (¡y regístrate!): Mis nuevos audífonos inalámbricos llegaron anoche y lo primero que hice fue realizar la actualización del firmware. Aunque de acuerdo a mi antigua forma de pensar sería ridículo actualizar mis auriculares, las actualizaciones son muy importantes, ya que generalmente incluyen correcciones de diversos errores. Son precisamente estas omisiones en el software lo que utilizan los hackers para tomar el control de un dispositivo, mientras que si se actualiza, tienes más probabilidades de mantenerte protegido. Esta es la razón por la que el registro también es importante, si registras tu dispositivo ante el fabricante, normalmente te alertan si hay una nueva actualización o un problema de seguridad; así que tómate cinco minutos extras y registra tus dispositivos IoT. Cubre tu cámara: Sólo porque la luz no esté encendida, no significa que la cámara no esté funcionando. Los hackers han sabido por años cómo encender la cámara de una laptop sin que el propietario se percate de esto. De hecho, en realidad no sólo son las computadoras portátiles, sino que muchos televisores inteligentes vienen con una cámara incorporada con la finalidad de utilizar aplicaciones de conversión de video. Para ayudar a proteger tu privacidad es necesario que siempre cubras la cámara de cualquier dispositivo conectado cuando no la utilizas. Una búsqueda rápida de “cubierta de cámara web” puede mostrarte una infinidad de productos para proteger tu cámara; no obstante, un post-it o alguna cinta de aislar pueden funcionar igual de bien. No dejes huérfanos a tus wearables: Un punto interesante destacado en el estudio es que aunque la mayoría de los dispositivos portátiles no pueden conectarse al dispositivo móvil asociado (“huérfanos”), entran en un modo de búsqueda que transmite información a cualquiera que esté “escuchando”. La mayoría de los dispositivos portátiles del estudio mantuvieron un identificador consistente cuando buscaban una conexión, por lo que es posible utilizar dicha información para rastrear tus movimientos de forma rutinaria. Si bien la idea de que un hacker se siente y busque monitores de ejercicio “huérfanos” es un poco exagerada, no sería poco razonable que un centro comercial utilizara esta información para realizar un seguimiento de los hábitos y movimientos de los compradores. Aunque no es una actividad de hacker directa, es aún un riesgo para la privacidad. No compres la opción más barata:

Seguridad

Protege tu nube a través de tokens, propone Blue Coat

La compañía ve en la tokenización una de las posibilidades más viables para proteger a la nube, sobre todo porque se destaca como uno de los métodos para satisfacer la soberanía de la información en un entorno cloud. Además, los tokens no se relacionan matemáticamente con el valor original que sustituyen, por lo tanto es difícil decodificarlos. De acuerdo con el proveedor de seguridad informática, Blue Coat Systems, la protección de los datos sensibles en aplicaciones que utilizan Internet no es sólo una preocupación de grandes empresas, bancos y gestores de tarjetas de crédito —por la pérdida económica y de imagen en caso de violación—, es también una cuestión legal. Esta seguridad se regula por algunas leyes y, por cuestiones de cumplimiento, estos requisitos son también aplicables a la nube, por lo que la preocupación por la seguridad de la información confidencial crece exponencialmente. En este sentido, consultoras como Gartner apuntan a CASB (Cloud Access Security Broker, por su sigla en inglés) cuyos tres pilares son: visibilidad, control y protección. Una de las tecnologías que conforman el tercer pilar de CASB y ayuda a resolver los desafíos de la vida privada, la soberanía y la seguridad de los datos confidenciales es la tokenización. La compañía ve tres conceptos que debe tener en cuenta el cliente cuando quiera utilizar la tokenización para proteger su información en la nube: en primera instancia el cumplimiento de normatividades, la soberanía de datos y el cifrado. Hay que tomar en cuenta que depende de la implementación de una solución de nube de datos tokenizados, estos se pueden utilizar para garantizar que las normas de cumplimiento que estipulan la manera en que los datos confidenciales necesitan ser procesados. La tokenización es un aliado para asegurar que las directrices y normas se cumplan, como la ITAR (Reglamento de Tráfico Internacional de Armas), PCI DSS (Seguridad de datos estándar de la Industria de tarjetas de pagos), HiTech y HIPAA (Tecnología de la información de salud / Salud económica y clínica / Seguro de Salud de Portabilidad y Responsabilidad), CJIS (Servicios de Información de Justicia Criminal), etc. Si los datos sensibles residen dentro de los sistemas o de la nube, la transmisión y almacenamiento de tokens en lugar de los datos originales es un método estándar reconocido de la industria para proteger los datos. El PCI Security Standards publicó directrices de tokenización para proporcionar orientación sobre el uso de token en la protección de datos. Ahora bien, en cuanto a la soberanía de la información es una de las mejores opciones debido a que los tokens no se pueden revertir a sus valores originales. Si bien depende de los países en los que operan, las empresas a menudo tienen que seguir las directrices que regulan el tratamiento de la información confidencial de los clientes y empleados. Estas leyes requieren que cierto tipo de información se mantenga dentro de una jurisdicción geográfica definida. En el entorno de nube, donde los centros de datos pueden estar ubicados en diversas partes del mundo, la tokenización puede ser utilizada para mantener los datos confidenciales dentro de la geografía en la que se haya generado, mientras que los tokens se almacenan y procesan en la nube, asegura el vocero. Finalmente, el cifrado es un enfoque que utiliza un algoritmo para barajar matemáticamente los datos sensibles originales, la generación de un sustituto ininteligible. Esta sustitución puede ser transformada de nuevo al valor original cuando se utiliza una clave de cifrado. Por desgracia esta clave se puede romper y violar los datos sensibles. En cambio los tokens no se pueden revertir a sus valores originales sin tener acceso a la tabla original que corresponde a su significado original, que están muy bien cuidados a nivel local. Como ya se ha mencionado, no es una única tecnología la que va a dar a los administradores de la seguridad el control de los datos en la nube, se necesita una orquestación de hardware y software capaz de satisfacer los requisitos legales, cumplimiento y continuidad del negocio que preserva al mismo tiempo la funcionalidad de la aplicación en la nube. “La tokenización, sin  duda, es una parte fundamental de esta ‘orquesta’ para dar a las empresas la libertad que necesitan para tomar la decisión de migrar a la nube sin miedo y desconfianza”, concluye Daniel Casados.

Seguridad

Movilidad, IoT y tráfico cifrado, puntos rojos de seguridad

A10 Networks ve a temas como el tráfico cifrado, Internet de las Cosas, movilidad, cloud y Drones como un peligro para la seguridad a lo largo de 2016, pues con la difuminación de las fronteras de la red y el creciente número de dispositivos conectados, se prevé un incremento de los ataques y vulnerabilidades. El tráfico cifrado supone aproximadamente un tercio del total de Internet, y en los próximos meses podría alcanzar los dos tercios cuando importantes actores, como Netflix, realicen su transición a SSL. Como resultado, el tráfico cifrado se convertirá en el mejor canal para distribuir malware y realizar ataques cibernéticos, advierte la compañía. Para eliminar el punto ciego de las defensas corporativas, las empresas deben optar por una plataforma de inspección SSL dedicada que asegure que todos los dispositivos de seguridad de terceros puedan inspeccionar el tráfico cifrado. Por otro lado, a finales de 2016 se estima que habrá más de cinco miles de millones de “cosas” conectadas a Internet. Esta proliferación de dispositivos redundará en un aumento del número y de la gravedad de los exploits dirigidos contra estos equipos. Además, dichas amenazas se verán exacerbadas por factores diversos: el número de dispositivos conectados supera la capacidad para asegurarlos, o bien, su nula o escasa seguridad. Asimismo, su creciente uso para acceder a información personal incrementará el número de exploits dirigidos contra equipos IoT orientados al consumidor. Proyectos como el denominado “OWASP Internet of Things Project” recogen las principales vulnerabilidades de los dispositivos IoT y recomendaciones de seguridad. Otro de los problemas es que el gran volumen de dispositivos móviles producirá un incremento de los ataques dirigidos contra ellos. Asimismo, el alto volumen de malware (20 millones de aplicaciones para finales de 2016, según Trend Micro) y vulnerabilidades inherentes, presentes incluso en aplicaciones móviles legítimas, originarán una brecha a escala masiva. En este sentido, todos los usuarios, en particular los de Android, deberán poner más atención a lo hora de elegir qué aplicaciones descargar y qué archivos abrir. La transición a los servicios cloud permite a las empresas reducir sus costos y acceder de forma más sencilla a las aplicaciones de negocio desde cualquier ubicación. Sin embargo, esta migración propicia también un aumento de la superficie de ataque: los cibercriminales pueden atacar las aplicaciones desde cualquier lugar y con diversos dispositivos; además de una mayor necesidad por parte de las organizaciones de mantener actualizados sus dispositivos de seguridad perimetrales ante el aumento del tráfico cifrado en el perímetro de la red. Por último están la invasión de la privacidad, espionaje industrial o terrorismo. Estos son los principales riesgos potenciales a los que se ven sometidos los corporativos y consumidores, ante la creciente popularidad de los aviones no tripulados. Aunque comparado con el malware, los drones no suponen una amenaza tan grave para la seguridad cibernética, los administradores de TI deben asegurarse de que estos no tengan acceso a las redes inalámbricas, por el uso de rastreadores y demás herramientas de espionaje.

Eventos

ExpoEFI 2016: Dos días para entender cómo encarar el año

En los últimos días de marzo, el Hotel Hilton de Buenos Aires sirvió de sede para ExpoEFI: el encuentro de economía y finanzas organizado por Invecq Consulting que, en esta edición, reunió a más de 8000 visitantes. El mismo espacio dio contexto al Congreso Económico Argentino. ITSitio.com —media partner del encuentro— recorrió stands y pasillos y recogió testimonios que hablan de la relevancia del evento. ¿De qué se habló en ExpoEFI y en el Congreso? Se lo contamos.

Eventos

En abril, paramos y pensamos sobre la educación

Organizado por ITSitio.com y la Fundación Telefónica, y con el auspicio de Lenovo e Intel, se llevó a cabo el segundo “Parar y Pensar para un mejor 2016”, cuya charla central estuvo a cargo de Santiago Bilinkis, reconocido emprendedor y autor del libro “Pasaje al futuro”. Bajo la consigna “Reinventando la Educación”, Bilinkis provocó con nuevas formas de abordar el desafío de educar, abrió cabezas e intercambió ideas con el público docente y académico.

Cloud

Una nueva Cámara Cloud con visión diurna y nocturna de TP-Link

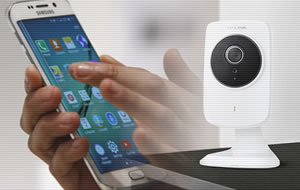
El fabricante anunció el lanzamiento y disponibilidad de su cámara cloud NC230 que ofrece una resolución de 720p y un amplio ángulo de visión tanto para el día como para la noche. Además envía alertas inmediatas cuando detecta movimiento o sonido y le permite al usuario ver qué está ocurriendo en su hogar u oficina en cualquier momento y lugar a través de la app tpCamera. En la nota, todos los detalles técnicos del dispositivo.

Distribución

Mejorar experiencia, el reto de TI en universidades: Ricoh

Uno de los desafíos de las tecnologías de la información (TI) en el sector educativo radica en mejorar la experiencia de usuario; particularmente para los universitarios, en quienes Ricoh observa una demanda de soluciones que permitan aprovechar las innovaciones y tendencias tecnológicas no sólo en el ámbito financiero, sino también en el aprendizaje y la gestión de la institución, explica Bernardo Caraveo, Vertical Sales Development Manager (Higher Education & Healthcare) en Ricoh Mexicana. “Los CIO de mañana van a ser los estudiantes que hoy están en la universidad y si tú los volteas a ver, para ellos todo es movilidad, todo es en la nube, todo es apps; entonces las universidades deben encontrar una solución para esto”, asienta Caraveo. Un hecho que no pasa desapercibido en las instituciones educativas y, según indica el ejecutivo, las universidades están muy movidas desde hace unos siete años, por lo que ya contemplan dentro de su plan estratégico a las nuevas tecnologías para ofrecer mejoras a estudiantes y diferenciarse en el mercado. Bernardo Caraveo señala que por ello la marca se enfoca en proveer un portafolio muy completo para satisfacer los requerimientos habituales en la administración de universidades. Por supuesto, de la mano de canales de distribución especializados en atender este nicho y a quienes capacitan de manera constante. Por ejemplo, detalla, en el tema de historial de estudiantes y flujo de trabajo administrativo, la marca cuenta con una solución que digitaliza y administra los documentos para mantenerlos disponibles. Mientras que en la parte de calificación de pruebas, a nivel Latinoamérica México es el país más desarrollado en calificaciones automáticas de pruebas, sin embargo, lo que Ricoh ofrece va más allá de un escáner que lee las opciones de respuesta, nosotros les brindamos inteligencia a su información digital, de manera que puedan compararla vs. otros meses, por ejemplo. Así, como docente obtienen no sólo calificaciones muy rápido sino que la institución les provee Data Analytics y Big Data que los apoya ante el tema de la deserción y la toma de decisiones proactivas y no reactivas. También, en la parte de admisiones, explica, lo que hacemos es automatizar ese proceso y evitar filas de estudiantes, para entrega de documentos y cuestiones similares. Aunque, sin duda, indica el Vertical Sales Development Manager Higher Education & Healthcare en Ricoh Mexicana, los salones inteligentes son la cereza del pastel dentro de la oferta de la firma japonesa, ya que esta solución habilitará al profesor para que con su credencial abra el aula, prenda las luces, proyector, pantalla interactiva, sistema de conferencia e inclusive tabletas o computadoras. De hecho, hay escritorios que son tridimensionales, que por su costo, pocas universidades lo tienen, pero también es tecnología Ricoh, destaca. “Nuestros salones inteligentes pueden ser muy avanzados, pero también pueden ser básicos, tenemos varios casos de éxito en México; en particular, uno de ellos contribuyó a que la institución ofreciera enseñanza a distancia”, concluye el ejecutivo. Sin dejar de lado las soluciones que ayudan al servicio de impresión automatizada, a través de un portal disponible para que los estudiantes manden sus trabajos y el sistema, además de ofrecer opciones de formato de la impresión, haga el cálculo del costo y use la matricula del alumno para el cobro. “Estos centros dan servicio como lo hacen los centros de fotocopiado, pero la diferencia es que se puede usar la credencial de estudiante para hacerle el cargo del servicio y prescindir del dinero”, comparte. Asimismo, nosotros entregamos a la universidad centro de costos por departamento, por licenciatura, podemos hacer muchas fórmulas de reportes, para tener un mayor control porque lejos que sea un servicio que está a disposición de la gente administrativa, es un servicio que debe ser utilizado para el trabajo, evitando su uso personal. Otra cosa importante en impresión en el campus es que tenemos relaciones de negocio muy fuertes con blackboard, la cual es una plataforma estudiantil para lasuniversidades muy grandes, donde el estudiante tiene documentos que le deja leer o subir. nuestros equipos multifuncionales contamos con una aplicación en donde es posible enlazar con blackboard y que el estudiante puede mandar a imprimir o escanear documentos sin necesidad de tener su computadora prendida Este es el este tipo de relaciones que hacen que te vuelvas mucho más robusto en el mercado, porque nosotros trabajamos todas nuestras soluciones conforme a lo que el mercado está trabajando. No impactamos un sólo proceso sino varios y por ello los canales de Ricoh, además son especialistas en otras áreas como redes o software, pues nuestro portafolio amplía sus alternativas de negocio para ir por cualquier proyecto, concluye.
Distribución

Microsoft legitima licenciamiento de clientes

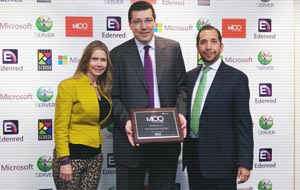
La certificación M100, creada por Microsoft México, reconoce a los clientes que utilizan software original, y es otorgada tras una consultoría concedida por algunos partners de la marca, en la cual más que una auditoria, se brinda orientación para aprovechar al máximo la inversión hecha en los distintos esquemas de licenciamientos. Yanina Pineda, SAM Engagement Manager de Microsoft, explica que tras tres años de este proyecto, hasta ahora sólo hay 400 organizaciones merecedoras de la certificación, ya que su aplicación depende de la disposición del cliente para obtener el reconocimiento. Remarca que M100 avala a las empresas que voluntariamente se acercan a Microsoft para validar el buen uso del software y están en cumplimiento de las leyes de propiedad intelectual. El beneficio para las organizaciones radica en explotar al máximo las ventajas de las soluciones que adquirieron de Microsoft, pues la consultoría es efectuada por partners capacitados de la marca. Esto es posible —acota la ejecutiva— porque se tiene claridad sobre cómo está la arquitectura del cliente para brindar recomendaciones de las nuevas tecnologías, para mejorar sus prácticas o consolidar un ambiente virtualizado. Además, resalta Pineda, el obtener una distinción por operar de buena manera y tener en regla sus licenciamientos le brinda un valor.   La certificación más reciente fue otorgada a Edenred, una empresa presente en más de 40 países y que llega a casi 30 mil clientes, la cual en México tiene más de tres millones de tarjetas, por lo que su director de tecnología, Laurent Long, resalta la responsabilidad social de estar en regla y de usar software legal. “Es importante para nosotros, ya que invertimos cada vez más en tecnología y servicios basados en ella. Pienso que por parte de Microsoft es muy buena iniciativa, ya que el hacer las cosas bien brinda una satisfacción personal, pero que por ello se te dé un reconocimiento y se te distinga entre los demás, es atractivo”. Por su parte, Manuel Velázquez, director general de Server, el partner que en está ocasión brindó la consultoría a Edenred, remarca que el objetivo no es auditar, sino respaldar a los clientes y sacar el máximo potencial de sus licencias y así garantizar que su inversión se aprovecha. “El proceso inició con la recopilación de información de cuál es el estado del software y el aprovechamiento que se le da. Con esta información hacemos, en conjunto con nuestros clientes, un análisis y emitimos ciertas recomendaciones para maximizar su inversión en cuanto a software se refiere. Una vez que se lleven a cabo estas recomendaciones, procedemos a entregar la certificación”, detalla. Finalmente, Pineda anticipa que por la aceptación de esta iniciativa que nace en México, Microsoft ya busca replicarla en otras latitudes de Latinoamérica.

Distribución

HP Inc. usará energía renovable

La empresa se suma a la Iniciativa Global RE100 para acelerar la transformación del mercado mundial de energía y anuncia su compromiso a largo plazo con la sostenibilidad por medio del uso de electricidad cien por ciento renovable en sus operaciones internacionales. Como parte de este objetivo, la marca —en conjunto con la iniciativa mundial RE100, conducida por The Climate Group y otras entidades— busca alcanzar el 100% de energía renovable, con el objetivo de ayudar a las organizaciones a realizar una transición a fuentes de energía renovables y acelerar la transformación del mercado mundial de energía en una economía de bajas emisiones de carbono. Para lograr esta meta, HP planea alcanzar el 40% de energía renovable en 2020 en sus operaciones mundiales. “Trabajamos estrechamente con HP y la dedicación de la empresa al desarrollo de la sostenibilidad en el negocio es clara”, afirma Amy Davidsen, directora Ejecutiva de América del Norte de The Climate Group. HP fue una de las primeras empresas de tecnología en medir y publicar su huella de carbono completa y en establecer metas de reducción de la emisión de carbono en toda su cadena de valor, lo que incluye sus operaciones, productos y cadena de abastecimiento.

Scroll to Top