La expectativa por el lanzamiento de uno de los videojuegos más esperados de los últimos años también está siendo aprovechada por los ciberdelincuentes. Mientras millones de jugadores esperan la llegada de Grand Theft Auto 6 (GTA 6), los atacantes utilizan su popularidad para distribuir correos fraudulentos, crear páginas falsas y engañar tanto a consumidores como a empleados de empresas.
De acuerdo con nuevos datos del Threat Lab de KnowBe4, los correos de phishing relacionados con videojuegos aumentaron 1,300% frente al promedio mensual registrado entre marzo y agosto de 2026.
GTA 6 se convierte en un gancho para disparar los ataques de phishing
Aunque en septiembre de 2026 los mensajes de phishing relacionados específicamente con GTA representaban apenas 0.005% de las amenazas identificadas, el panorama cambió rápidamente durante las semanas previas al lanzamiento.
KnowBe4 encontró que, durante la semana que comenzó el 26 de octubre, los señuelos relacionados con GTA aumentaron hasta representar 9.6% de todo el volumen de phishing registrado en su análisis.
La tendencia coincide con los hallazgos de su Phishing Threat Trends Report Volume 8, que señala que los acontecimientos programados en el calendario suelen generar un alto volumen de campañas fraudulentas. Según el documento, los ataques aparecen, en promedio, 21.3 días antes de la fecha del evento.
Esto significa que los ciberdelincuentes no necesariamente necesitan desarrollar técnicas completamente nuevas para conseguir víctimas. En muchos casos, aprovechan conversaciones, lanzamientos y acontecimientos que ya generan interés entre los usuarios para hacer que sus mensajes parezcan relevantes y oportunos.
Las falsas preventas de GTA 6 esconden robos de contraseñas y datos bancarios
La primera modalidad identificada por KnowBe4 está dirigida principalmente a consumidores y utiliza promociones demasiado atractivas para despertar el interés de los jugadores. Los atacantes distribuyen correos electrónicos masivos que, en algunos casos, no contienen texto y únicamente incluyen un enlace.
Esta estrategia busca evadir los filtros de seguridad que analizan el contenido de los mensajes para identificar palabras sospechosas o patrones habituales de spam.
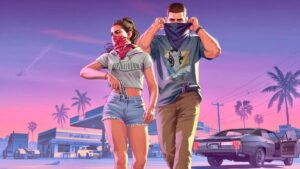
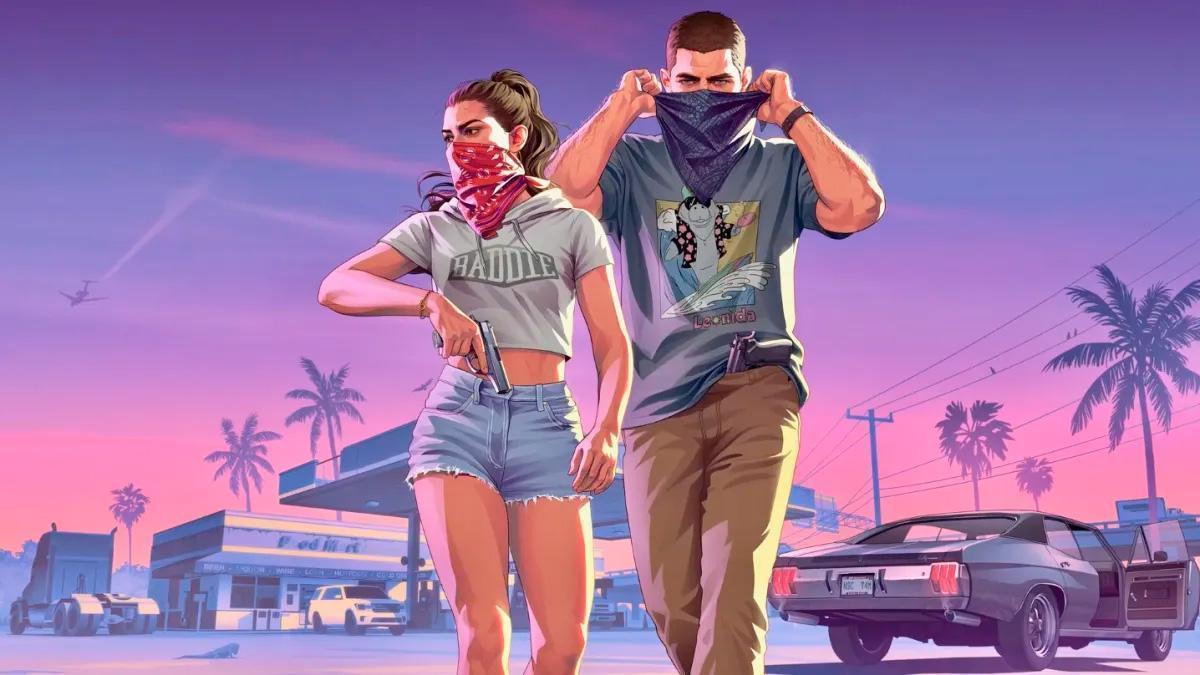
Al hacer clic, los usuarios son enviados a páginas fraudulentas alojadas en graph[.]org, una infraestructura vinculada con Telegram. Los sitios imitan la estética de Vice City, el universo ficticio de GTA, incorporan imágenes generadas con inteligencia artificial de los protagonistas Lucia y Jason y utilizan elementos de la identidad visual de Rockstar Games.
La promesa es obtener un supuesto bono de 4,000 dólares mediante el código promocional ROCKSTAR. Sin embargo, detrás de esta oferta se esconden redirecciones hacia casinos en línea y plataformas fraudulentas de criptomonedas.
El objetivo es conseguir contraseñas reutilizadas, información de tarjetas bancarias y depósitos en criptoactivos. De acuerdo con los datos de KnowBe4, estas campañas registran un promedio de 84 ataques por operación y concentran su actividad principalmente en Estados Unidos, con 47%, y Reino Unido, con 35%.
Los sectores educativo, tecnológico y financiero también aparecen entre los más afectados por estos señuelos, con 39%, 35% y 15% de los ataques, respectivamente.
La señal de alerta es sencilla: una promoción que promete dinero o recompensas extraordinarias a cambio de ingresar a un enlace no verificado puede ser una estrategia para obtener información personal.
Los ciberdelincuentes también utilizan GTA 6 para atacar empresas
La segunda modalidad es más específica y representa un riesgo para las organizaciones. En lugar de ofrecer recompensas directamente a los jugadores, los atacantes se hacen pasar por departamentos de Recursos Humanos o programas de beneficios corporativos.
Los mensajes anuncian una supuesta preventa gratuita de GTA 6 para empleados, acompañada de condiciones que buscan acelerar la decisión de la víctima. Entre ellas destacan una disponibilidad limitada a los primeros 250 trabajadores y una fecha de vencimiento de apenas 48 horas.
Para generar confianza, algunos correos incluyen banners de verificación falsos que aseguran que no se solicitarán datos de pago. De esta manera, el mensaje intenta parecer una comunicación legítima de beneficios laborales, aunque su verdadera finalidad es robar credenciales corporativas.
Uno de los hallazgos más relevantes es el momento en que se distribuyen estas campañas. KnowBe4 encontró que 83.2% de estos ataques ocurre durante los fines de semana, cuando los empleados pueden revisar su correo laboral fuera de sus horarios habituales.
El riesgo quedó reflejado durante el fin de semana del 31 de octubre y 1 de noviembre de 2026, cuando las suplantaciones relacionadas con GTA representaron 42.4% de todos los correos de phishing procesados por la compañía.
Cada campaña de este tipo registra un promedio de 20 ataques, lo que evidencia una estrategia más dirigida que las operaciones masivas enfocadas en consumidores.
Códigos QR y dominios falsos: así evaden los filtros de seguridad
El problema no termina en los enlaces fraudulentos. Los atacantes también utilizan técnicas para evitar que las herramientas de ciberseguridad detecten sus mensajes antes de que lleguen a los empleados.
Una de ellas consiste en registrar dominios que imitan los nombres de proveedores legítimos. Esto les permite configurar mecanismos de autenticación de correo como SPF, DKIM y DMARC, que ayudan a comprobar la legitimidad de los mensajes y el dominio desde el que se envían.
Sin embargo, que un correo supere estas verificaciones no significa que su contenido sea seguro. Los protocolos de autenticación pueden validar que un mensaje procede de un dominio autorizado, pero no garantizan que ese dominio pertenezca a una organización confiable.
Otra técnica es el uso de códigos QR construidos con caracteres Unicode o tablas HTML. Al no presentarse necesariamente como imágenes convencionales, pueden pasar inadvertidos para algunos escáneres de seguridad tradicionales.
Aquí aparece un mecanismo especialmente peligroso: el cambio de dispositivo.
Los correos solicitan que el empleado escanee el código QR con su teléfono personal. Al hacerlo, abandona el entorno protegido de la computadora corporativa y accede desde un dispositivo que posiblemente no cuenta con los mismos controles de seguridad.
De esta forma, los atacantes buscan evadir los filtros web empresariales y las herramientas de detección y respuesta en endpoints (EDR), para llevar a la víctima a páginas diseñadas para capturar sus credenciales.
Este tipo de fraude se conoce como quishing, un término que combina las palabras QR y phishing. Su principal característica es que utiliza códigos QR como puerta de entrada a sitios fraudulentos.
Los datos del informe de KnowBe4 sobre tendencias de phishing en 2026 también muestran la importancia de estos mecanismos: los enlaces, incluidos los códigos QR, representan 66.2% de las cargas maliciosas identificadas en su análisis.
¿Cómo evitar las estafas de GTA 6 y los ataques de phishing?
El lanzamiento de GTA 6 demuestra que los ciberdelincuentes pueden aprovechar cualquier acontecimiento popular para desarrollar campañas de ingeniería social. Por ello, KnowBe4 recomienda reforzar tanto la capacitación de los empleados como los mecanismos tecnológicos de protección.
Entre las principales medidas se encuentra realizar simulaciones de phishing con escenarios reales, como falsas promociones de videojuegos, descuentos de proveedores y supuestos beneficios de Recursos Humanos. Esto permite que los trabajadores aprendan a identificar mensajes sospechosos antes de interactuar con ellos.
También es importante establecer canales oficiales para consultar promociones y beneficios laborales. Si una empresa ofrece descuentos o preventas para sus colaboradores, estos deben poder verificarse directamente en la intranet o en los portales internos de Recursos Humanos.
Otro punto fundamental es evitar escanear códigos QR recibidos en correos electrónicos inesperados, especialmente cuando solicitan utilizar un teléfono personal para acceder a una supuesta promoción relacionada con el trabajo.
Para los usuarios, la recomendación es comprobar que las ofertas provengan de canales oficiales, evitar reutilizar contraseñas y activar la autenticación multifactor siempre que esté disponible.
La advertencia llega precisamente el 19 de noviembre de 2026, fecha en que Rockstar Games confirma la disponibilidad mundial de Grand Theft Auto 6 para PlayStation 5 y Xbox Series X|S.
Preguntas frecuentes
1. ¿Cómo utilizan los ciberdelincuentes GTA 6 para robar información personal?
Los atacantes crean correos electrónicos y páginas falsas que imitan promociones de Rockstar Games, preventas gratuitas o recompensas relacionadas con GTA 6. Cuando los usuarios ingresan, pueden terminar entregando contraseñas, datos bancarios o información de sus cuentas.
2. ¿Qué es el quishing y cómo se relaciona con GTA 6?
El quishing es una modalidad de phishing que utiliza códigos QR para dirigir a las víctimas a sitios fraudulentos. En las campañas relacionadas con GTA 6, los ciberdelincuentes utilizan códigos QR para evadir algunos filtros de seguridad y conseguir que los empleados accedan desde sus teléfonos personales a páginas que roban credenciales.
3. ¿Cómo saber si una promoción o preventa de GTA 6 es falsa?
Desconfía de los correos que prometen preventas gratuitas, bonos de dinero, acceso anticipado o recompensas a cambio de ingresar a enlaces externos. Verifica las promociones directamente en los canales oficiales de Rockstar Games y evita compartir contraseñas o datos bancarios en páginas cuya autenticidad no hayas comprobado.