La llegada de agentes de inteligencia artificial a las empresas amplía los desafíos de seguridad de la red. Además de conectar personas y dispositivos, la infraestructura debe transportar el tráfico de sistemas que pueden actuar de manera continua y ejecutar cambios sobre recursos críticos. En ese escenario, Cisco presentó en el Cisco Partner Summit, que se lleva a cabo en Vancouver, Canadá, novedades para proteger tanto las conexiones inalámbricas como los accesos utilizados para administrar la infraestructura.
Los anuncios abarcan el punto de acceso Cisco Wireless CW9176ISEC, capacidades de criptografía poscuántica para comunicaciones Wi-Fi, automatización del cifrado entre puntos de acceso y switches, y Cisco Privileged Infrastructure Access, desarrollado en el marco de la colaboración con Teleport.
El eje compartido es extender la confianza a lo largo de la operación: verificar los dispositivos, proteger las comunicaciones y limitar los permisos de cada persona o agente a la tarea que debe realizar.
El Wi-Fi como parte del perímetro de seguridad
Peter Lane, vicepresidente de Gestión de Producto de Redes Inalámbricas Empresariales de Cisco, plantea en el documento del anuncio que la expansión de agentes y de procesamiento cercano a los empleados generará más clientes conectados permanentemente, nuevos patrones de tráfico y mayor demanda de subida de datos.
La dificultad no se limita al volumen. Los agentes pueden interactuar con servicios, desplazarse entre puntos de acceso y mantener actividad continua. Para Cisco, ese contexto refuerza la necesidad de incorporar seguridad a la propia red y aplicar políticas durante toda la conexión.
La compañía propone combinar información de networking, seguridad, aplicaciones, experiencia y fuentes de terceros para identificar movimientos laterales, comportamientos inusuales y comunicaciones entre cargas de trabajo. Esa base compartida busca facilitar políticas consistentes y respuestas más rápidas.
Un nuevo punto de acceso con capacidades de resiliencia cuántica
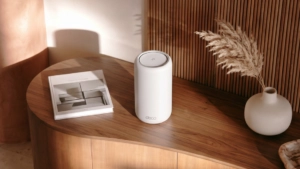
Cisco presentó el Wireless CW9176ISEC, que describe como el primer punto de acceso Wi-Fi 7 de la industria con capacidades de resiliencia cuántica. Basado en el CW9176I, incorpora funciones orientadas a organizaciones con requisitos exigentes de seguridad y cumplimiento, incluidos sistemas de seguridad nacional.
La compañía destaca capacidades de arranque seguro preparadas para la transición poscuántica y afirma que el equipo incorpora capacidades alineadas con CNSA 2.0, el conjunto de algoritmos resistentes a amenazas cuánticas definido por la Agencia de Seguridad Nacional de Estados Unidos.
A partir de enero de 2027, Cisco también prevé actualizar controladores inalámbricos de la serie 9800 y Campus Gateways para incorporar capacidades de seguridad de resiliencia cuántica similares a las del nuevo punto de acceso.
La preocupación incluye la posibilidad de capturar hoy tráfico cifrado para intentar descifrarlo cuando existan capacidades cuánticas suficientes, un escenario conocido como harvest now, decrypt later. Cisco también señala riesgos futuros para identidades de dispositivos, firmas de software y actualizaciones seguras. La propuesta es planificar la migración durante la vida útil de la infraestructura.
Criptografía poscuántica en el enlace inalámbrico
Otra novedad es PQC over the air, una función para proteger las comunicaciones inalámbricas con criptografía poscuántica. Cisco trabaja con Qualcomm, Microsoft e Intel para cubrir infraestructura de red, sistema operativo y hardware del cliente.
Según el anuncio, la función estará disponible desde enero de 2027 en su portafolio de puntos de acceso Wi-Fi 7. Cisco aporta equipos basados en tecnología de Qualcomm, mientras que la solución del lado del cliente utiliza un chipset y un controlador Wi-Fi de Intel y software de Microsoft para Windows.
La compañía plantea que esta evolución puede aprovechar equipamiento existente donde haya compatibilidad. El alcance depende, por lo tanto, de la combinación de infraestructura, hardware, controladores y software admitidos; el anuncio no implica que cualquier dispositivo actual quede automáticamente preparado.
La propuesta también combina estas comunicaciones con microsegmentación mediante etiquetas de grupos de seguridad, para sumar visibilidad sobre el tráfico entre sistemas internos. Cisco Resilient Infrastructure aporta advertencias sobre configuraciones potencialmente inseguras, mientras que Live Protect en controladores inalámbricos y Campus Gateways busca reducir la exposición entre la divulgación de una vulnerabilidad y la aplicación del parche definitivo.
Auto MACsec protege la conexión entre el punto de acceso y el switch
La seguridad inalámbrica también depende del tramo cableado que conecta cada punto de acceso con la red. Para simplificar su protección, Cisco anunció Auto MACsec, que automatiza el cifrado entre el punto de acceso y el puerto del switch.
La función detecta puntos de acceso Wi-Fi 7 compatibles, aplica las políticas requeridas y establece cifrado basado en certificados. Si el equipo cambia de puerto, el switch repite el proceso sin que un administrador deba configurar manualmente la nueva interfaz.
De acuerdo con Cisco, Auto MACsec está disponible con IOS XE 26.2.1 y tiene soporte en C9350 Series Smart Switches. El CW9176ISEC incorpora la capacidad de fábrica. Los puntos de acceso existentes compatibles pueden establecer MACsec y autenticación 802.1X sin configuración manual después de la actualización correspondiente.
Con estas incorporaciones, la compañía busca proteger distintos tramos: el arranque del dispositivo, las comunicaciones entre cliente y punto de acceso, la conexión con la plataforma de gestión y el enlace hacia el switch.
Accesos privilegiados: permisos para una tarea, no permanentes
El segundo frente del anuncio aborda quién puede operar sobre esa infraestructura y durante cuánto tiempo. Matt Caulfield, vicepresidente de Productos de Identidad de Cisco, sostiene en el documento de presentación que los controles de identidad utilizados para aplicaciones no siempre acompañan al administrador cuando ingresa a un router o un switch.
En esos entornos todavía pueden existir credenciales de larga duración, cuentas compartidas y sistemas de políticas separados. Las herramientas tradicionales de gestión de accesos privilegiados, o PAM, reducen parte del riesgo mediante almacenamiento protegido y rotación de credenciales. Sin embargo, Cisco advierte que la fricción operativa puede fomentar excepciones que dejan permisos utilizables aun después de completar una tarea.
Cisco Privileged Infrastructure Access propone cambiar ese modelo por accesos bajo demanda, vinculados a una identidad criptográfica y limitados a la actividad que debe realizarse. Los privilegios son temporales y vencen al finalizar el trabajo.
“Si no se está realizando ningún trabajo, no existe ningún privilegio”, resume Caulfield en el documento. La frase describe el modelo propuesto: reducir la dependencia de credenciales estáticas, secretos compartidos y autorizaciones demasiado amplias.
Integración con ISE y trazabilidad de las sesiones
Para los clientes que utilizan Cisco Identity Services Engine (ISE) y TACACS+, la propuesta puede aprovechar el contexto de dispositivos y las políticas existentes para gobernar el acceso a routers y switches Cisco. Desde esa base, el modelo puede extenderse a servidores, clústeres de Kubernetes y recursos de nube.
La sesión queda vinculada a una identidad, se registra y finaliza junto con los permisos requeridos para el trabajo. Así, los equipos de seguridad disponen de un registro de quién accedió a qué recurso, bajo qué política y qué cambió durante la intervención.
El mismo esquema contempla personas, agentes de IA delegados y scripts de automatización. La actividad se atribuye al actor que la ejecutó y los agentes reciben permisos específicos para cada tarea, en lugar de heredar accesos amplios por la necesidad de operar con rapidez.
El objetivo es combinar el acceso justo a tiempo con el privilegio mínimo necesario. Para los equipos de infraestructura, Cisco busca ofrecer una vía directa para resolver incidentes; para seguridad, controles de políticas y capacidad de auditoría.
Oportunidades para los canales y alcance de la disponibilidad
Para los partners, los dos frentes abren posibilidades de evaluar infraestructura inalámbrica, planificar transiciones criptográficas, automatizar configuraciones y diseñar controles de acceso para administradores y agentes. También permiten acompañar integraciones con las políticas de identidad del cliente y prestar servicios de seguimiento y revisión de permisos.
Las capacidades tienen distintos plazos. Auto MACsec se anuncia disponible con IOS XE 26.2.1 y equipos compatibles. Las comunicaciones inalámbricas con PQC y las actualizaciones de controladores y gateways se sitúan a partir de enero de 2027. El documento de Cisco Privileged Infrastructure Access presenta la solución y su funcionamiento, pero no precisa una fecha de disponibilidad general.
Los anuncios conectan dos decisiones que deberán acompañar la expansión de la IA: cómo mantener protegida la red que transporta su actividad y cómo controlar los privilegios de quienes pueden modificarla.
Leer más
- Cisco amplía los incentivos de Cisco 360 y suma servicios con IA para sus partners
- Cisco advierte sobre la deuda de infraestructura para la IA y detalla las oportunidades para partners en Latinoamérica
- Intcomex fortalece su alianza con Cisco en el Cisco Connect LATAM 2026