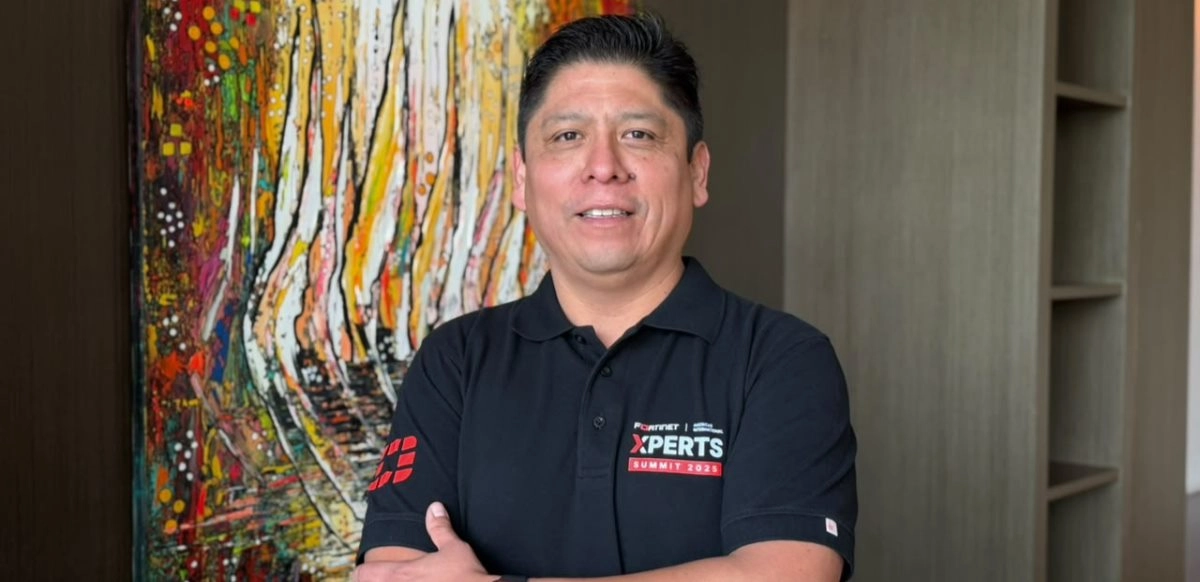
La llegada de computadoras cuánticas con capacidad suficiente para comprometer algunos de los sistemas criptográficos utilizados actualmente todavía no tiene una fecha definida. Sin embargo, para Martín Hoz, vicepresidente sénior de Ingeniería de Preventa de Fortinet para América Latina y el Caribe, esperar hasta que esa tecnología alcance escala comercial sería un error.
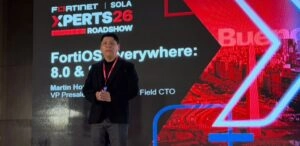
Durante una entrevista con ITSitio en el marco de Fortinet XPERTS Roadshow SOLA, Hoz planteó un escenario en el que convergen dos transformaciones: el avance de la inteligencia artificial y el desarrollo de la computación cuántica.
La diferencia fundamental está en la forma de procesar la información. Mientras una computadora tradicional trabaja con bits, los sistemas cuánticos utilizan qubits y fenómenos como la superposición, lo que les permite abordar determinados problemas matemáticos de una manera radicalmente diferente.Entre sus aplicaciones potenciales aparecen desde simulaciones científicas hasta el desarrollo de nuevos materiales o medicamentos.
Pero esa capacidad también plantea un desafío para la ciberseguridad.
El problema no es todo el cifrado actual
Durante décadas, la criptografía fue evolucionando para elevar el costo computacional necesario para comprometer información. DES fue reemplazado por Triple DES y posteriormente AES se convirtió en uno de los principales estándares de cifrado simétrico.
El riesgo cuántico, sin embargo, requiere hacer una distinción. El algoritmo de Shor podría quebrar sistemas de criptografía de clave pública como RSA y ECC si existiera una computadora cuántica suficientemente potente.
Grover, en cambio, no rompe AES de la misma manera: acelera las búsquedas por fuerza bruta y reduce su fortaleza efectiva. Por ejemplo, AES-256 ofrecería aproximadamente una seguridad equivalente a 128 bits frente a ese tipo de ataque cuántico.
Para responder al primer problema, el Instituto Nacional de Estándares y Tecnología de Estados Unidos (NIST) inició hace años un proceso para desarrollar y estandarizar criptografía post-cuántica. En 2024 publicó sus primeros tres estándares definitivos: ML-KEM para establecimiento de claves y ML-DSA y SLH-DSA para firmas digitales.
La lógica detrás de estos mecanismos es utilizar problemas matemáticos para los cuales no se conocen actualmente algoritmos cuánticos capaces de resolverlos eficientemente.
Pero existe otra variable que acelera la carrera: la IA.
En julio de 2026, Anthropic informó que Claude Mythos Preview permitió encontrar un ataque mejorado contra HAWK, un esquema de firma post-cuántica que todavía estaba siendo evaluado como candidato por NIST, además de mejorar un ataque contra una versión reducida de AES.
El hallazgo no comprometió los estándares post-cuánticos ya aprobados por NIST ni el AES utilizado en sistemas productivos, pero mostró cómo la IA puede acelerar también la investigación criptográfica y el descubrimiento de debilidades.
Capturar ahora para descifrar después
El riesgo más inmediato no requiere esperar la llegada de una computadora cuántica comercial. Consiste en interceptar y almacenar hoy información cifrada con la expectativa de poder descifrarla en el futuro, una estrategia conocida como harvest now, decrypt later.
“Hoy la información más vulnerable es la información que está viajando por una red porque una vez que está viajando se puede capturar. Está más en riesgo en ese momento que cuando está en el dispositivo. Si está viajando dentro de la organización hay menos riesgos que cuando circula en Internet”, explicó Hoz.
Por eso, el problema adquiere especial relevancia para bancos, gobiernos y organizaciones que deben conservar información confidencial durante períodos prolongados.
“Hoy los organismos que están un poco más preocupados con el tema de la seguridad post cuántica son bancos y gobiernos, ya que por temas regulatorios tienen que tener la información protegida, secreta o confidencial por una cierta cantidad de años”, señaló.

De la distribución cuántica de claves a la criptografía post-cuántica
Fortinet comenzó, según Hoz, a experimentar con estas tecnologías hace ocho años mediante pruebas de Quantum Key Distribution (QKD), o distribución cuántica de claves.
QKD utiliza propiedades de la mecánica cuántica para generar y distribuir material criptográfico entre puntos. En la implementación documentada por Fortinet, FortiGate puede recuperar claves generadas por un sistema QKD mediante una interfaz estandarizada por ETSI y utilizarlas para asociaciones IPsec, evitando depender del intercambio tradicional Diffie-Hellman.
La estrategia actual va más allá. FortiOS 8.0 incorpora mecanismos de criptografía post-cuántica e intercambio híbrido de claves, combinando mecanismos clásicos con nuevos algoritmos resistentes a ataques cuánticos. En IPsec, por ejemplo, soporta mecanismos como ML-KEM, además de otras alternativas post-cuánticas.
También extiende estas capacidades a VPN sin agente, administración HTTPS y a la inspección profunda de tráfico SSL/TLS. Esta última resulta especialmente relevante porque el cifrado también puede ser utilizado por atacantes para ocultar malware o comunicaciones maliciosas. FortiGate puede descifrar el tráfico autorizado para inspección, analizarlo y volver a cifrarlo antes de enviarlo a destino; FortiOS 8.0 agrega compatibilidad con intercambios de claves post-cuánticos e híbridos durante ese proceso.
“Pasar de un algoritmo tradicional a un algoritmo post cuántico es cosa de un minuto con nosotros, en Fortinet. No es un producto ni una licencia más ni una carga administrativa. Es aprender cómo hacerlo, que es muy simple”, afirmó Hoz.
La incógnita sigue siendo cuándo habrá computadoras cuánticas criptográficamente relevantes. Hoz ubica la posible comercialización en un horizonte amplio de entre cinco y veinte años. No existe hoy consenso que permita establecer una fecha precisa.
Pero justamente allí aparece el argumento para comenzar antes. La migración criptográfica de una organización no consiste solamente en cambiar un algoritmo: implica identificar dónde se utiliza criptografía vulnerable, qué información necesita mantenerse confidencial durante años y qué sistemas deben adquirir agilidad para cambiar de mecanismos criptográficos cuando sea necesario.
En ese escenario, prepararse para la era post-cuántica deja de ser exclusivamente un problema del futuro. Para determinados datos, la seguridad de dentro de diez años puede depender de las decisiones que las empresas empiecen a tomar hoy.
Compartir nota: