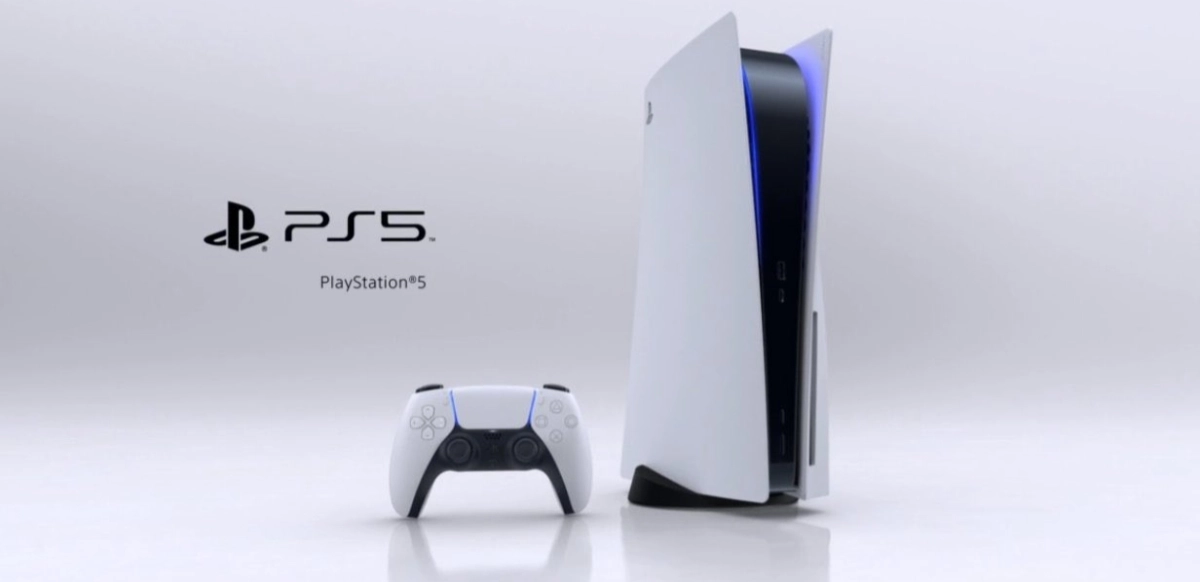
La seguridad de PlayStation 5 volvió a quedar en el centro de atención tras la publicación de Relapse, una cadena de vulnerabilidades que permite ejecutar código no autorizado en consolas con determinadas versiones de firmware.
El desarrollo fue publicado de forma abierta en GitHub y se convirtió rápidamente en uno de los temas más comentados dentro de la comunidad dedicada a investigar la seguridad de PS5. Al mismo tiempo, un grupo identificado como DLPS Team aseguró que planea distribuir más de 400 juegos para PlayStation 5 antes del 18 de noviembre de 2026.
Por ahora, esa cifra corresponde a una afirmación del propio grupo y no existe confirmación independiente de que realmente disponga de todos esos títulos. Lo que sí está documentado es la existencia de Relapse y su capacidad para modificar el funcionamiento normal de la consola.

Qué es Relapse y por qué afecta a PS5
Relapse es una cadena de exploits desarrollada para PlayStation 5 con firmware comprendido entre las versiones 7.00 y 13.60. Sus responsables publicaron el código con fines educativos y de investigación en seguridad.
El sistema combina distintas vulnerabilidades para obtener acceso a partes del sistema que normalmente están protegidas por Sony.
Una de ellas afecta al componente WebKit utilizado por la consola, mientras que otra permite obtener mayores privilegios sobre el sistema operativo. A partir de allí, es posible ejecutar software que no cuenta con autorización oficial.
Este tipo de acceso puede utilizarse para desarrollar aplicaciones independientes, conocidas como homebrew, pero también puede facilitar otros usos no autorizados, incluida la ejecución de copias de videojuegos.
Los propios responsables del proyecto advierten que el exploit todavía puede presentar problemas de estabilidad y provocar bloqueos o reinicios inesperados.

¿Todas las PS5 están afectadas?
No.
Relapse declara compatibilidad con versiones de firmware que van de la 7.00 a la 13.60. Las consolas que utilizan software posterior a ese rango no aparecen entre los dispositivos compatibles indicados por los desarrolladores.
Este punto es importante porque no se trata de un ataque remoto capaz de tomar control automáticamente de cualquier PlayStation 5 conectada a Internet.
Para utilizar este tipo de vulnerabilidades es necesario realizar modificaciones deliberadas en la consola y ejecutar herramientas específicas. Por lo tanto, el escenario es diferente al de un robo masivo de cuentas o una brecha directa en PlayStation Network.
Para los usuarios comunes, mantener el software actualizado continúa siendo una de las medidas más importantes para reducir la exposición a fallas ya conocidas.

La amenaza de filtrar más de 400 juegos
La mayor alarma no surgió únicamente por el exploit, sino por las declaraciones atribuidas a DLPS Team.
El grupo aseguró que planea publicar más de 400 juegos para PS5 antes del 18 de noviembre de 2026. La amenaza comenzó a circular en redes sociales y medios especializados, aumentando la preocupación alrededor del alcance del nuevo jailbreak.
Sin embargo, hasta el momento no existe evidencia pública suficiente para confirmar que DLPS Team tenga realmente acceso a esa cantidad de títulos ni que todos puedan ser ejecutados gracias a Relapse.
Por eso, hablar de una filtración masiva como un hecho consumado sería impreciso. En este momento existen dos elementos separados: un exploit real y documentado, y una amenaza de distribución de cientos de videojuegos que todavía no fue verificada de manera independiente.
Por qué el exploit preocupa a Sony
Las consolas modernas incorporan diferentes capas de seguridad para impedir que los usuarios ejecuten programas no autorizados.
Cuando esas protecciones son superadas, aumenta la posibilidad de que aparezcan herramientas capaces de modificar el sistema, ejecutar aplicaciones alternativas o facilitar la piratería.
Sony establece en sus condiciones de uso que los usuarios no deben utilizar hardware o software modificado para evitar los mecanismos de cifrado, autenticación o seguridad implementados en PlayStation 5.
La compañía también prohíbe el uso de herramientas destinadas a lograr que la consola acepte software pirateado o no autorizado.
En esos casos, Sony puede restringir determinadas funciones, bloquear el acceso a servicios o aplicar actualizaciones que impidan continuar utilizando modificaciones del sistema.
Qué riesgos existen para los usuarios
El principal riesgo para el usuario promedio no es que un atacante pueda hackear automáticamente su PS5 desde Internet.
El peligro aumenta cuando se instalan exploits, jailbreaks o aplicaciones obtenidas desde fuentes desconocidas.
La documentación de Relapse advierte sobre posibles fallos del sistema, pérdida de datos y bloqueos de cuentas. Además, el proyecto se distribuye sin garantías sobre su funcionamiento.
Otro problema habitual es la aparición de versiones falsas de herramientas populares. Cuando un exploit comienza a ganar visibilidad pueden surgir sitios que distribuyen archivos modificados, malware o programas diseñados para robar credenciales.
Por ese motivo, los usuarios que no investigan seguridad o desarrollo independiente deberían evitar instalar herramientas no oficiales.

¿Sony respondió al hackeo?
Hasta el 30 de septiembre de 2026, Sony no había realizado una comunicación pública específica sobre Relapse o sobre la amenaza atribuida a DLPS Team.
Sin embargo, PlayStation mantiene una política clara respecto de las modificaciones no autorizadas y puede lanzar actualizaciones para corregir vulnerabilidades o impedir el funcionamiento de exploits.
El hecho de que Relapse solo declare compatibilidad hasta la versión 13.60 también refuerza la importancia de mantener actualizado el firmware de la consola.
Un nuevo desafío para la seguridad de PS5
Los jailbreaks no son nuevos dentro de la industria de los videojuegos, pero su impacto depende en gran medida de cuántas consolas puedan verse afectadas.
Relapse resulta especialmente relevante porque funciona sobre un rango amplio de versiones de software de PS5, algo que podría ampliar significativamente la cantidad de dispositivos compatibles frente a vulnerabilidades anteriores.
Si DLPS Team termina cumpliendo su promesa de publicar cientos de juegos, el episodio podría convertirse en uno de los casos más importantes de piratería asociados a PlayStation 5.
Por ahora, la situación requiere cautela: Relapse es un exploit real y público, mientras que la supuesta filtración de más de 400 juegos continúa siendo una amenaza que todavía debe ser comprobada.
Preguntas frecuentes
- ¿La PS5 fue hackeada? Existe un exploit público llamado Relapse que permite ejecutar código no autorizado en PS5 con firmware entre las versiones 7.00 y 13.60.
- ¿Ya se filtraron más de 400 juegos? No. DLPS Team aseguró que planea publicar más de 400 títulos, pero esa afirmación todavía no fue verificada de forma independiente.
- ¿Qué pueden hacer los usuarios para protegerse? Mantener actualizado el firmware, evitar jailbreaks y no descargar herramientas o archivos desde fuentes desconocidas reduce los riesgos asociados a este tipo de vulnerabilidades.