¿Qué ocurre cuando un empleado utiliza una herramienta de inteligencia artificial generativa con su cuenta personal y pega allí información confidencial de la compañía? ¿Cómo puede el área de seguridad descubrirlo? ¿Y qué pasa si, en lugar de copiar un texto, el usuario sube una captura de pantalla o una fotografía que contiene información sensible?
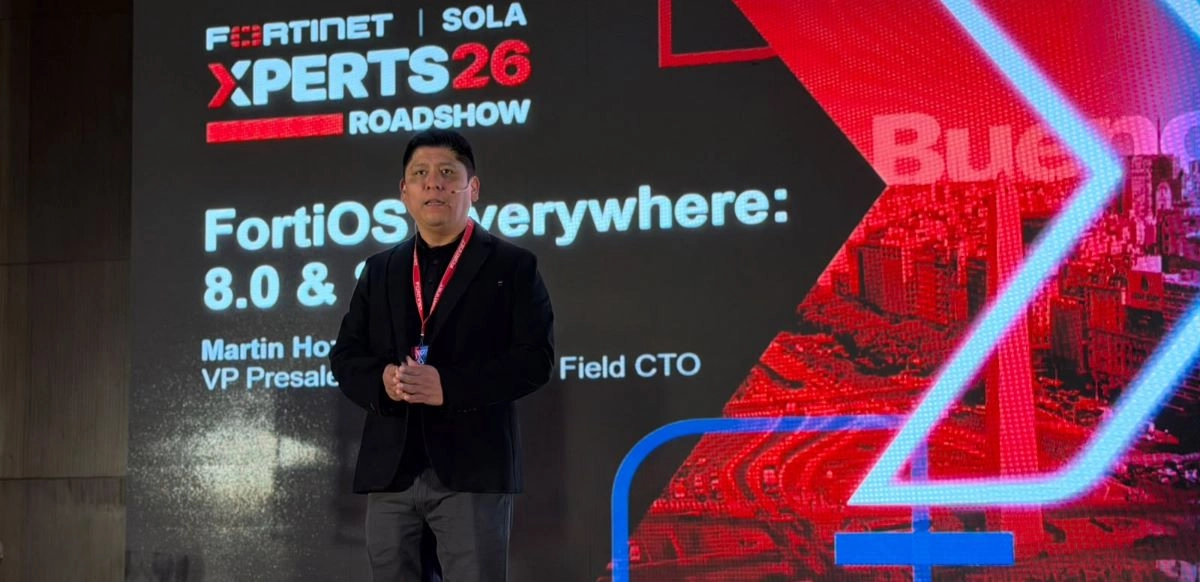
Esos fueron algunos de los escenarios que Fortinet llevó a la práctica durante Fortinet Roadshow SOLA 2026. Martín Hoz, vicepresidente sénior de Ingeniería de Preventa de Fortinet para América Latina y el Caribe, y Gabriel Filas, Consulting Systems Engineer de Fortinet para Sudamérica, subieron al escenario para recrear una conversación entre el CISO de una organización y un especialista de la compañía.
Más que una presentación tradicional de producto, la dinámica permitió recorrer problemas concretos y mostrar las tecnologías que Fortinet propone para abordarlos. El hilo conductor fue claro: la adopción de IA amplía la superficie que las empresas necesitan observar y proteger, pero bloquear estas herramientas no necesariamente constituye una estrategia viable.
El problema de la IA en la sombra
Uno de los escenarios fue el denominado shadow AI o IA en la sombra: empleados que utilizan servicios de inteligencia artificial sin conocimiento, aprobación o supervisión del área de IT.
Fortinet advierte que muchas de estas interacciones ocurren mediante navegadores y cuentas personales, lo que reduce la visibilidad de las organizaciones sobre qué aplicaciones se utilizan y qué información se comparte. FortiOS 8.0 incorpora capacidades para identificar aplicaciones y servicios de IA, diferenciar herramientas autorizadas de las que no lo están y aplicar controles en función de su utilización.
Durante la presentación se mostró un dato que dimensiona el problema: el 71,6% del acceso a herramientas de IA generativa se realizaría mediante cuentas personales o no corporativas. Otra cifra presentada indicó que el 18% de los empleados empresariales introduce información sensible en herramientas de IA generativa, mientras que un 32% de la exfiltración de datos estaría ocurriendo a través de estas plataformas. Son datos expuestos por Fortinet durante la presentación y, por lo tanto, conviene atribuirlos a la compañía.
La propuesta no pasa simplemente por prohibir el acceso. FortiOS 8.0 incorpora controles conscientes del uso de IA que permiten habilitar determinadas herramientas y, al mismo tiempo, restringir acciones consideradas riesgosas. También suma visibilidad sobre Model Context Protocol (MCP) y las comunicaciones entre agentes, un punto particularmente relevante a medida que las empresas empiezan a desplegar sistemas de IA agéntica.
Cuando la información sensible está dentro de una imagen
Otro escenario particularmente concreto de la demostración fue la posibilidad de eludir controles tradicionales colocando información dentro de imágenes.
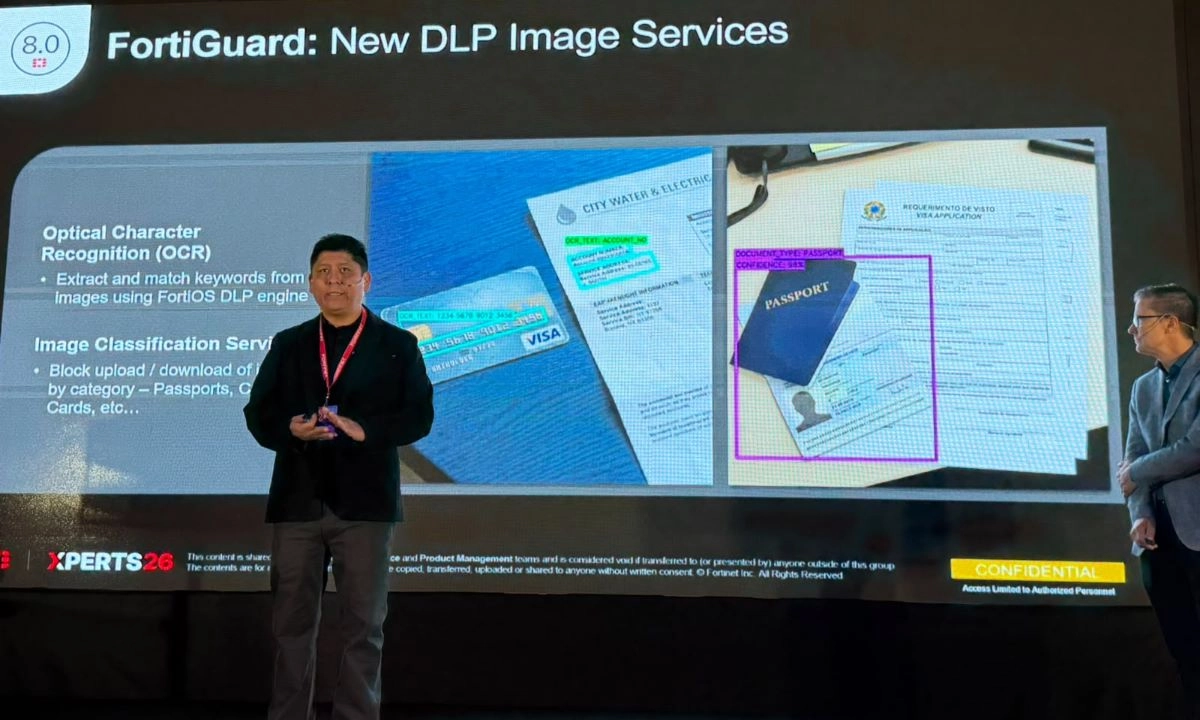
FortiOS 8.0 incorpora reconocimiento óptico de caracteres (OCR) dentro de FortiGuard DLP. Esto permite analizar imágenes, documentos escaneados y capturas de pantalla para identificar información sensible que no aparecería como texto convencional.
La tecnología puede, por ejemplo, detectar información contenida en documentos de identidad, pasaportes, tarjetas u otros archivos visuales y aplicar las políticas de prevención de pérdida de datos definidas por la organización. El objetivo es cerrar una vía de fuga que los sistemas DLP centrados exclusivamente en texto pueden no detectar.
FortiAI también entra en la operación de la red
La inteligencia artificial aparece en la estrategia de Fortinet no sólo como algo que debe protegerse, sino también como una herramienta para administrar seguridad.
Durante la demostración se utilizó FortiAI-Assist para diagnosticar problemas de conectividad. La herramienta está integrada en FortiOS 8.0 y puede utilizar documentación mediante RAG, analizar registros de FortiGate y resultados de depuración y asistir en la identificación de problemas. CLI Code Lab, por su parte, permite generar configuraciones mediante lenguaje natural y ejecutarlas desde la interfaz.
Para los equipos de IT, el objetivo es reducir parte del trabajo manual asociado al diagnóstico y la configuración. Fortinet está extendiendo agentes de IA a su Security Fabric para automatizar tareas como triaje, análisis de causa raíz y troubleshooting en entornos de firewall y SD-WAN.
SASE para escenarios donde los datos no pueden salir
La presentación también abordó una problemática que excede estrictamente a la IA: qué ocurre cuando las políticas corporativas o regulatorias impiden que determinados datos abandonen una ubicación o jurisdicción.
Aquí aparece FortiSASE Outpost, que lleva la aplicación de las políticas SASE a infraestructura controlada por el cliente, incluidos entornos on-premise, centros de datos privados y colocaciones. La inspección y el enforcement pueden realizarse localmente mientras la administración continúa centralizada desde la nube.
Las slides mostraron además diferentes niveles de requerimientos, desde organizaciones sin necesidades particulares de soberanía hasta escenarios que requieren residencia completa de datos y control operacional bajo jurisdicción local.
Para los canales y responsables de infraestructura, esto abre además un punto interesante: SASE deja de ser necesariamente sinónimo de enviar todo el tráfico a una nube pública del proveedor.
Prepararse también para el escenario poscuántico
La última pieza del escenario es menos inmediata, pero tiene consecuencias de largo plazo. FortiOS 8.0 incorpora capacidades orientadas a criptografía poscuántica, incluyendo soporte para algoritmos aprobados por NIST, mecanismos de criptoagilidad e inspección SSL profunda.

En la presentación, Fortinet mostró además el crecimiento del tráfico TLS 1.3 que utiliza cifrado poscuántico como señal de que la transición ya comenzó.
En conjunto, la demostración dejó una conclusión especialmente relevante para los decisores tecnológicos: la seguridad de la IA ya no puede analizarse como un producto aislado. El problema atraviesa identidad, aplicaciones SaaS, endpoints, datos, redes, nube y agentes autónomos.
La respuesta de Fortinet con FortiOS 8.0 apunta precisamente a integrar esas capas: descubrir qué IA se utiliza, controlar qué información puede llegar hasta ella, detectar datos incluso dentro de imágenes, observar las comunicaciones entre agentes y utilizar IA para acelerar la propia operación de seguridad. Y, al mismo tiempo, extender esas políticas a redes híbridas, sucursales y entornos donde existen requisitos estrictos sobre dónde puede procesarse la información.
Para el área de IT, el cambio de enfoque es significativo: ya no alcanza con proteger la infraestructura que la empresa despliega; también hay que descubrir y gobernar la tecnología que los usuarios —y cada vez más los agentes de IA— empiezan a incorporar por su cuenta.
Compartir nota: