FortiSOC, FortiSOAR, FortiSandbox y FortiDeceptor forman parte de una arquitectura con la que la compañía busca reducir la fragmentación y llevar la respuesta a incidentes a “velocidad de máquina”.
Los centros de operaciones de seguridad llevan años automatizando tareas. Sin embargo, para Fortinet, el próximo cambio no consiste simplemente en automatizar más procesos, sino en modificar la manera en que las herramientas de seguridad toman decisiones y colaboran entre sí.
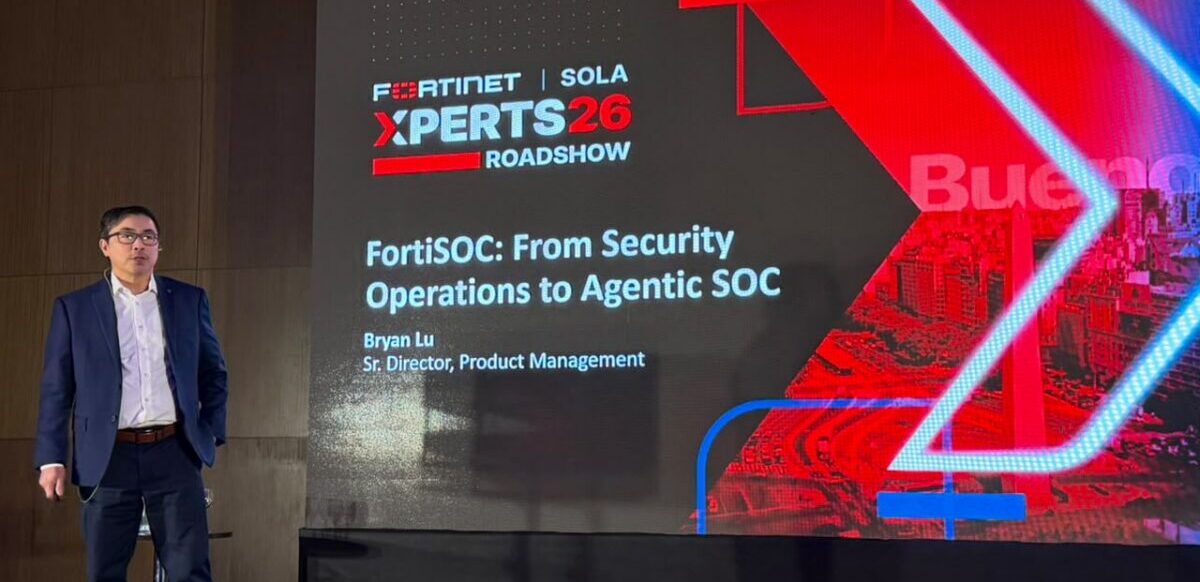
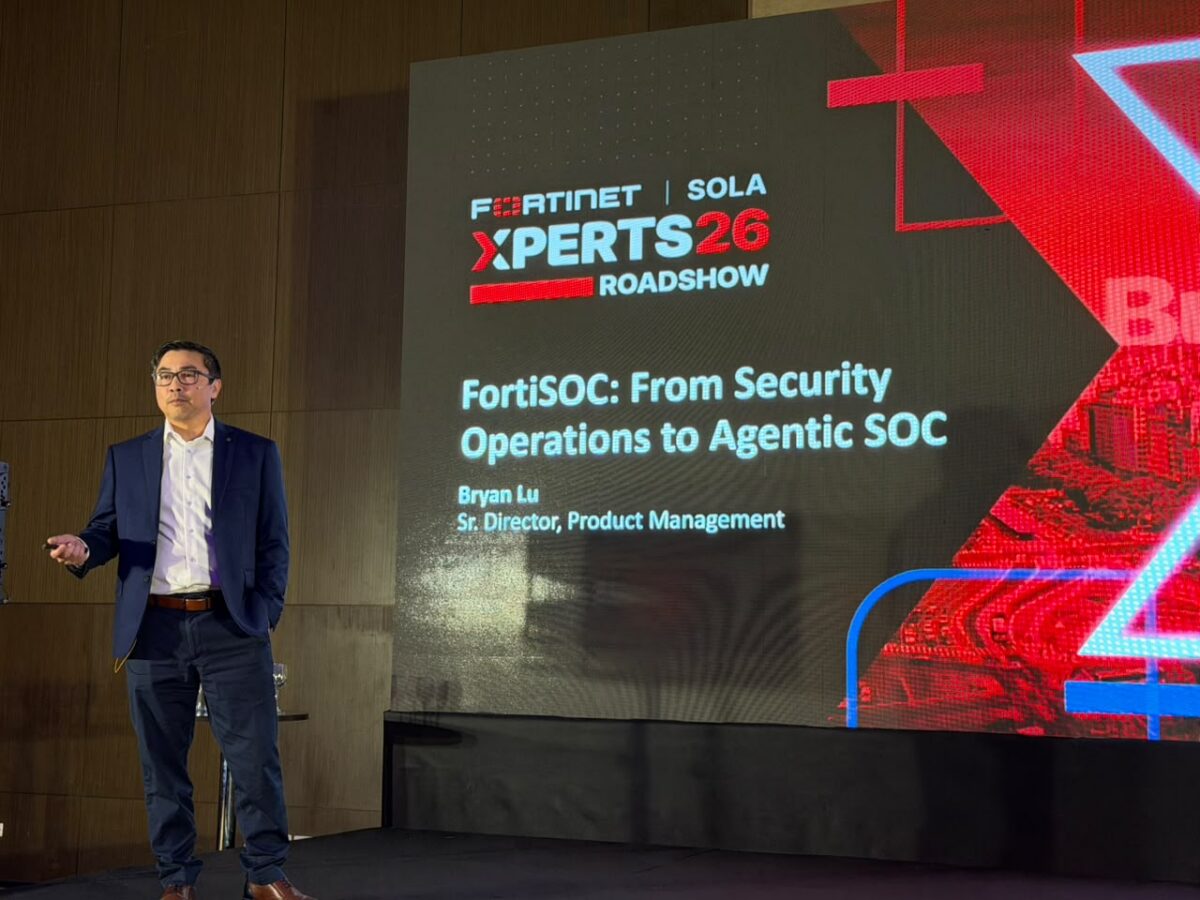
Ese fue uno de los principales ejes de la presentación de Bryan Lu, Director Sénior de Gestión de Producto de Fortinet, durante el evento de Fortinet XPERTS 2026. El ejecutivo mostró la evolución que propone la compañía para pasar de SOC construidos alrededor de distintas herramientas y automatizaciones predefinidas hacia una arquitectura unificada en la que la inteligencia artificial agéntica pueda participar de la investigación y respuesta ante incidentes.
La diferencia no es solamente semántica. Una de las slides presentadas por Lu separó tres estadios: SOAR, sistemas impulsados por IA e IA agéntica.
En el primero, la automatización ejecuta tareas previamente definidas y funciona fundamentalmente mediante reglas. En el segundo, la IA incorpora contexto y ayuda a optimizar procesos y decisiones. El tercer modelo da un paso adicional: los agentes pueden razonar, adaptarse y actuar en función de objetivos.
También cambia el papel de las personas. En el esquema mostrado por Fortinet, el profesional pasa de operar la automatización, a validar las decisiones de la IA y, finalmente, a supervisar y gobernar el funcionamiento de los agentes.
Esto último resulta especialmente relevante: autonomía no significa, al menos en la arquitectura que propone Fortinet, eliminar la supervisión humana. FortiSOAR 8.0, presentado recientemente por la compañía, incorpora controles de acceso para los agentes, RBAC, políticas y guardrails, elección de modelos de lenguaje y seguimiento de la actividad de cada agente.
Un SOC que comparte los mismos datos
Detrás de ese cambio aparece otro problema menos vistoso que la IA, pero probablemente igual de importante para las empresas: la fragmentación de las operaciones de seguridad.
Fortinet viene consolidando FortiAnalyzer, FortiSIEM y FortiSOAR dentro de su estrategia de plataforma. El paso más reciente es FortiSOC, lanzado en junio de este año como un servicio cloud que integra diferentes funciones del SOC bajo una misma experiencia.
La arquitectura utiliza un pipeline común para incorporar telemetría procedente de redes, endpoints, nube e identidades. Los datos son normalizados, enriquecidos y correlacionados para que las herramientas de detección, investigación y respuesta trabajen sobre una base común.
En su presentación, Lu señaló además la posibilidad de incorporar fuentes externas: la arquitectura contempla más de 800 fuentes de datos integradas. La información oficial más reciente de Fortinet amplía incluso esa escala y señala integraciones bidireccionales con más de mil productos multivendor.
El objetivo es evitar que cada etapa de un incidente quede aislada en una herramienta diferente.
Un archivo sospechoso permite entender el modelo. En el escenario presentado durante Fortinet XPERTS Roadshow, FortiSOC genera inicialmente una alerta y envía el archivo a FortiSandbox. Allí se realiza el análisis estático y dinámico utilizando IA y machine learning, análisis de comportamiento e inteligencia de amenazas.
Si el archivo es identificado como malicioso, el resultado vuelve a FortiSOC. La plataforma puede entonces enriquecer la información, correlacionarla con datos de endpoints, red e identidad e identificar actividades relacionadas. Finalmente, puede ejecutar acciones de respuesta mediante automatización y orquestación, como bloquear el archivo, aislar un endpoint o actualizar mecanismos de detección.
El recorrido, por lo tanto, es recolectar, ingerir y almacenar, detectar, investigar y responder.
De tres minutos a 30 segundos
La velocidad también ocupó un lugar central en la presentación.
Fortinet mostró mejoras en FortiSandbox, su tecnología para analizar archivos sospechosos y detectar malware desconocido o de día cero. Según los datos exhibidos durante el encuentro, un análisis dinámico que podía requerir alrededor de tres minutos puede reducirse a 30 segundos en el escenario presentado, aunque la configuración predeterminada indicada en la slide es de 45 segundos.
La reducción importa porque, en un ataque real, el tiempo que transcurre entre la detección de un archivo y la decisión de contenerlo puede determinar cuánto logra propagarse una amenaza.
FortiSandbox combina análisis dinámico en un entorno controlado con clasificación mediante IA, análisis estático e inteligencia de amenazas. La tecnología no es nueva dentro de la estrategia de Fortinet: la compañía afirma que viene incorporando técnicas de machine learning y redes neuronales en sus sistemas de seguridad desde 2015.
Engañar al atacante para detectarlo antes
Otro componente mostrado por Lu fue FortiDeceptor, que introduce una lógica diferente: en lugar de esperar únicamente a identificar actividad maliciosa sobre los sistemas reales, crea señuelos diseñados para atraer al atacante.
La estrategia de deception permite observar comportamientos que de otra manera podrían pasar inadvertidos y obtener información sobre rutas y objetivos del ataque. Según la arquitectura presentada, la IA interviene también en la investigación y el análisis del camino seguido por el atacante.
La idea es complementar mecanismos como EDR, NDR e IDS con una capa proactiva de engaño distribuida por diferentes partes de la infraestructura.
El próximo paso: agentes dentro del SOC
La hoja de ruta presentada por Fortinet permite ver hacia dónde apunta la compañía.
FortiSOC ya reúne capacidades provenientes de FortiAnalyzer, FortiSIEM y FortiSOAR dentro de una plataforma común. Entre los siguientes pasos mostrados durante el evento aparecen la expansión del framework agéntico y una mayor unificación de la interfaz.
La arquitectura presentada por Lu contempla además agentes especializados que pueden asumir funciones similares a distintos perfiles de un SOC: analista, desarrollador de playbooks, desarrollador de conectores o analista de inteligencia de amenazas. Esos agentes pueden interactuar con modelos de lenguaje, servidores MCP, contexto de la organización, sistemas RAG y diferentes habilidades.
La estrategia coincide con la evolución que Fortinet ya comenzó a llevar a sus productos. FortiSIEM 7.5, por ejemplo, incorporó agentes capaces de realizar investigaciones de incidentes en varios pasos, enriquecer evidencia, reconstruir cadenas de ataque, evaluar impacto y proponer acciones.
FortiSOC lleva esa lógica a una arquitectura más amplia. La plataforma puede investigar y correlacionar alertas de manera autónoma y recomendar o ejecutar acciones de respuesta, pero bajo supervisión del analista.
Ahí está probablemente el cambio más relevante para los equipos de seguridad. El objetivo ya no es únicamente automatizar una sucesión de pasos conocidos. La apuesta es que parte del SOC pueda interpretar una situación, construir un plan, utilizar diferentes herramientas y ejecutar acciones para alcanzar un objetivo, mientras el profesional de seguridad pasa progresivamente de operar cada proceso a establecer límites, supervisar decisiones y gobernar el sistema.
Y esa transición —más que la incorporación de un nuevo asistente de IA— puede terminar siendo uno de los cambios estructurales más importantes para el SOC.