Si bien el Datacenter Definido por Software no está a la vuelta de la esquina, es claro que varias tendencias están ayudando a hacerlo realidad algún día. Virtualización y consolidación mediante, los entornos de Ti se han ido volviendo más complejos. En los últimos tiempos se le sumó ese sabor híbrido que aporta la nube. Proveer y gestionar seguridad en estos ambientes no es tan sencillo como en otros tiempos. Sin embargo, las soluciones están ahí.
Fortinet es una de las empresas que está trabajando fuertemente en blindar entornos físicos, virtuales y de nube (pública, híbrida, etc.) Más de 200 de los mejores ingenieros provenientes de su canal de distribución y servicios de América Latina se reunieron recientemente en Panamá para entrenarse en profundidad. El encuentro, llamado Xtreme Team 2014, duró una semana y en esta octava edición convocó a representantes de unos 110 organizaciones que abarcan desde Tijuana a Tierra del Fuego, incluyendo partners del Brasil. Este encuentro anual, en el que Fortinet lleva invertidos unos US$ 7 millones, servirá también de modelo de entrenamiento para otras regiones.
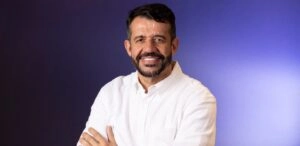
“Éste es un evento que nació en Latinoamérica, y el impacto ha sido tan positivos que la empresa Fortinet lo está replicando. Tuvimos observadores de todas las partes del mundo que vinieron a ver cómo entregamos este entrenamiento a los ingenieros para que realmente podamos hacer lo mismo en otras latitudes. Creo que nuestra región tiene ese liderazgo intelectual y de preparación que realmente está muy delante de lo que se hace en otras partes del mundo que muchas veces consideramos más avanzadas. Queremos que los partners e ingenieros puedan llevar conocimiento, información sobre productos y soluciones de vuelta a sus países”, asegura Pedro Paixao, gerente general de Fortinet Latinoamérica, con quien ITSitio.com charló para entender desafíos y posibles soluciones de seguridad que ayuden a simplificar la protección en el datacenter moderno.
—Hoy en día la virtualización ocupa un lugar muy importante en las organizaciones, y a futuro muchos apuntas al llamado “Datacenter Definido por Software”. ¿De qué manera Fortinet acompaña esta tendencia?
—La virtualización es un componente de nuestra solución desde hace muchos años. Casi todos nuestros dispositivos físicos (arrancando en los que cuestan unos pocos cientos de dólares) pueden ser virtualizables. Creemos que es una de las mejores formas de hacer seguridad y segmentación dentro de una red, por lo cual desde hace más de diez años todas nuestras soluciones son virtualizables. En este sentido, fuimos reconocidos varias veces, antes de que virtualización fuera una palabra clave de la industria.
Cuando hablamos de virtualizar seguridad, tenemos que hablar de hacerlo con toda la seguridad y no sólo con determinada funcionalidad. No hay que virtualizar sólo el firewall, si en un firewall real estoy buscando (y realmente lo necesito) funciones de UTM o Next Generation (un subset de funcionalidades de los sistemas de UTM). La industria, el mercado, y los clientes saben que se requieren funcionalidades más allá de un firewall, por lo que en la virtualización tengo que acompañar la tendencia y proveer esas funcionalidades.
Fortinet permite virtualizar todas las funcionalidades de seguridad que están en cada uno de nuestros productos. Pero no sólo se trata de virtualizar, sino de hacerlo con desempeño, porque en paralelo con la virtualización, normalmente va la consolidación.
—A la hora de considerar el tema del desempeño, muchos proveedores se oponen a la virtualización sobre hardware genérico, empujando el hardware dedicado. ¿Cuál es la posición de Fortinet?
—Aún en la virtualización puedes tener desempeño. Nosotros hacemos virtualización con hardware dedicado, entonces tenemos ese beneficio: nuestras soluciones de hardware vienen preparadas de fábrica para virtualizar. Ahora bien, si nuestros clientes tienen un datacenter puramente virtual, y no quieren tener un hardware dedicado, tenemos soluciones que se pueden instalar dentro del hypervisor, y estar completamente virtualizadas, sin tener una caja dedicada. Obviamente, una solución completamente virtualizada en un servidor donde además corren otras máquinas virtuales, va a compartir recursos y vamos a tener un impacto en el desempeño. Pero las soluciones son iguales, independientemente de si están sobre un hardware dedicado o un servidor genérico. Las funcionalidades son las mismas, es casi transparente para el administrador de red.
Ahora bien, cuando los clientes necesitan desempeño muy alto, aconsejamos el uso de soluciones virtualizadas en un hardware dedicado. En los datacenters, cuando estamos hablando de soluciones de 100 o 400 Gbps, y hasta 1 Tbps, para llegar a estas prestaciones sólo lo podremos hacerlo con hardware especializado y dedicado. Creo que es importante ver todo esto desde la perspectiva de la consolidación, y cuando comenzamos a consolidar las funcionalidades de seguridad, en una misma caja o en un mismo servidor, realmente el desempeño es una variable muy importante de la planificación de la solución para los clientes.
—Con un entorno tan diversificado como el que estamos describiendo, la gestión puede ser compleja. ¿Es posible simplificarla?
—Nosotros tenemos herramientas de administración centralizada, con FortiManager y FortiAnalyzer: uno para configuraciones y el otro para análisis y reportes. Estas herramientas pueden gestionar todo, independientemente de si es una caja física, virtualizable, con muchos clientes, o un firewall, o un UTM, o un Next Generation Virtual instalado en un servidor. Se manejan de la misma manera. Para el administrador de red y el de seguridad, todos los tres tipos de implementación (física, virtual sobre dispositivos dedicados, o virtual sobre servidores genéricos) son transparentes, se configuran de manera centralizada, exactamente de la misma forma, lo que permite desplegar políticas para todos estos dispositivos, y después recoger información de todos ellos para que tengamos una visión global de lo que está pasando.
Otro de los aspectos, en cualquiera de las soluciones, es que las nuestras herramientas permiten hacer el despliegue de nuevos firewalls desde una consola central sin tener que estar agregando cajas o hacer un aprovisionamiento local. Tenemos esa capacidad que es muy importante si hablamos de un datacenter o un proveedor de servicios, donde la rapidez y la automatización del aprovisionamiento de los sistemas muchas veces es un factor crítico. Todas nuestras consolas son programables a través de APIs o scripts que permiten al administrador, desde un punto central, aprovisionar las cajas, configurarlas y desplegarlas para los clientes.
—¿Cómo es la oferta de Fortinet de seguridad como servicio provisto desde la nube?
—La oferta desde la nube es algo muy interesante, porque realmente es una tendencia muy fuerte. Tenemos cada vez más empresas buscando usar servicios en la nube, sea con Aplicación como Servicio, Software como Servicio, Plataforma como Servicio, o Infraestructura como Servicio. Estamos trabajando muy de cerca con los proveedores de estos servicios para que parte de su oferta sea también seguridad. Para que, cuando el cliente llega a uno de estos proveedores, como por ejemplo Amazon, y quiera aprovisionar máquinas virtuales, pueda a través de una tilde en una casilla contratar un firewall para proteger sus máquinas y pueda administrarlo. Esa parte es muy estratégica, muy importante para la protección de los clientes, ahora que la infraestructura no está en el datacenter y no dispone de una seguridad donde la empresa tenga el control. En esto estamos invirtiendo mucho. En América Latina estamos trabajando con los carriers, para que quienes ofrezcan estos servicios puedan dar también ese tipo de soluciones. Por ejemplo, a través de servicios de clean pipes, o de tráfico seguro, o sea cuando están rentando espacio en un datacenter, o soluciones de cloud de esos proveedores locales, también pueden elegir soluciones de seguridad, que pueden administrar los clientes o un partner.
Y una de las cosas que ofertamos a nuestros clientes es que si ellos tienen infraestructura mixta (algo interno, algo en un datacenter privado, y algo en la nube), que el sistema de administración sea centralizado y que desde la misma consola se pueda administrar lo que está local y lo que está remoto, con las mismas herramientas que ya mencioné.
—¿Cuáles son las tendencias fuertes en materia de amenaza que van a enfrentar las empresas?
—Creo que una tendencia muy fuerte, desde 2013 y 2014, son amenazas del tipo Cryptolocker, que es un malware que después de infectar las máquinas encripta los archivos y pide dinero para proveer las llaves de encriptación (para que la gente pueda recuperar su información). Estas nuevas amenazas son realmente un cambio de paradigma. Para nosotros como profesionales de seguridad, para nuestros clientes y para cualquier clase de usuario. Porque este malware encripta indiscriminadamente, tanto sean las fotos de nuestras vacaciones o los archivos de un file server compartido en los desktops de la empresa, y de repente una empresa tiene toda su información encriptada.
Es un cambio de paradigma por la simple razón de que los “hackers” ya no lo son en el sentido tradicional de la palabra, es crimen organizado, y como tal lo que quieren es ganancia. Ésa es la tendencia más fuerte. Hay que mirar la seguridad ya no como un problema técnico, sino económico. Y mientras tengamos recursos informáticos, datos, información financiera, personal, de salud, que pueda ser transformada en dinero, todos seremos un blancos. Creo que es el mayor cambio que hemos tenido en los últimos años en la industria. La tendencia muy fuerte es atacar indiscriminadamente, y robar el tipo de información que pueda generar una ganancia.
Son programas muy inteligentes, desde el punto de vistas de modelo criminal, porque permiten con cualquier tipo de documentación, que ni siquiera es robada, los atacantes pueden recibir mucho, mucho dinero. De acá en adelante creo que vamos a tener una migración de todo este tipo de ataques. Este tipo de malware demuestra que hay mercado para esto. Y una vez que está demostrado que hay un mercado, ahí van a venir todos los demás.
—¿Cómo abordar estos ataques?
—A pesar de que las amenazas son cada vez más complejas y también lo es el entorno de las empresas, hay cosas que todos deberíamos estar haciendo para, por lo menos, tener un nivel básico elemental de seguridad.
- Tener los sistemas parchados y actualizados.
- Tener sistemas de seguridad (corporativos), no solamente un firewall sino también dispositivos de seguridad más avanzados que puedan filtrar contenido, que puedan limitar la exposición de ataques. Porque todos los ataques empiezan más o menos de la misma manera, o por correo, con un adjunto, o vía browser. Las soluciones de filtrado de contenido y los antivirus permiten de forma muy significativa prevenir, que es mejor que curar.
- Tener passwords fuertes, y no usar la misma en todos los sitios que visitamos. En la organización, reforzar políticas de passwords porque muchas veces es la última barrera de acceso a la red. (Para más ideas sobre el tema, ver aquí y aquí). Por otro lado es muy difícil que nos acordemos de centenares de passwords que usamos en los sitios. Entonces recomendamos el uso de password managers.
- Tener mucho cuidado con sitios de industria. Las personas de una institución financiera, por ejemplo, típicamente acceden a los mismos sitios (los de noticias financieras, o información de bolsa, por dar dos ejemplos). Esto sitios, que no tienen seguridad tan fuerte como la de un banco, son utilizados para publicar malware. La persona que accede al sitio o baja el contenido pensado que es de un sitio de confianza pone en riesgo la seguridad corporativa. Está técnica se llama “Watering Hole”, que hace un paralelo con la sabana africana donde van a beber todos los animales, y después ahí mismo se puede iniciar un ataque.
- Otra de las medidas que se pueden tomar a nivel corporativo es la segmentación de la red. Mirar a la infraestructura, servidores, redes, usuarios, y ver dónde están las personas, los sistemas, los datos que realmente necesitamos proteger, y segmentarlos en la red de la empresa. Crear zonas dedicadas para este tipo de servicio, o tipo de usuario, para que ellos estén más controlados. Que el personal financiero, no esté junto con el de desarrollo o de atención al cliente. Y que tengamos mecanismos de protección. Ésa es una medida sencilla que permite que, si alguna máquina está vulnerable, esa vulnerabilidad no comprometa sistemas más críticos dentro de la empresa.
- Desalentar el intercambio de información a través de las cuentas o apps personales. Los usuarios no deberían enviar trabajo o información a sus correos personales, ni tampoco usar el correo de la empresa para las cosas personales. Hay que usar los medios corporativos para trabajo y acceso, no tener esas zonas grises, donde uno envía un documento confidencial a la cuenta de Gmail de alguien, o lo sube a Dropbox.
- Usar Full Disk Encryption en todas las máquinas. En particular en laptops, aunque no podemos descuidar servidores o desktops. Las empresas reemplazan máquinas y no tienen un procedimiento de borrado seguro de discos. Se venden máquinas en e-Bay con toda la información de la empresa.
—Uno de los aspectos que no cuesta mucho y reporta grandes beneficios es el de entrenar al personal en las herramientas específicas de seguridad. Fortinet tiene un programa de certificación para expertos…
—Buena parte de nuestra inversión en el territorio es en la capacitación de los usuarios y de los canales. Y ésa es una de las cosas más importantes que hacemos en la región. Ofrecemos muchos cursos localmente en cada país. Algunos son “oficiales”, y el usuario pasa por un examen y recibe un diploma; y otros son sólo informativos y de concientización sobre políticas y mejores prácticas. Otros, son entrenamientos muy avanzados, como los que estamos haciendo en Panamá (Xtreme Team), donde capacitamos por toda la semana a los mejores ingenieros del canal de Latinoamérica en tendencias, soluciones, y hablamos de cómo remediar los dolores de cabeza de hoy o del futuro.