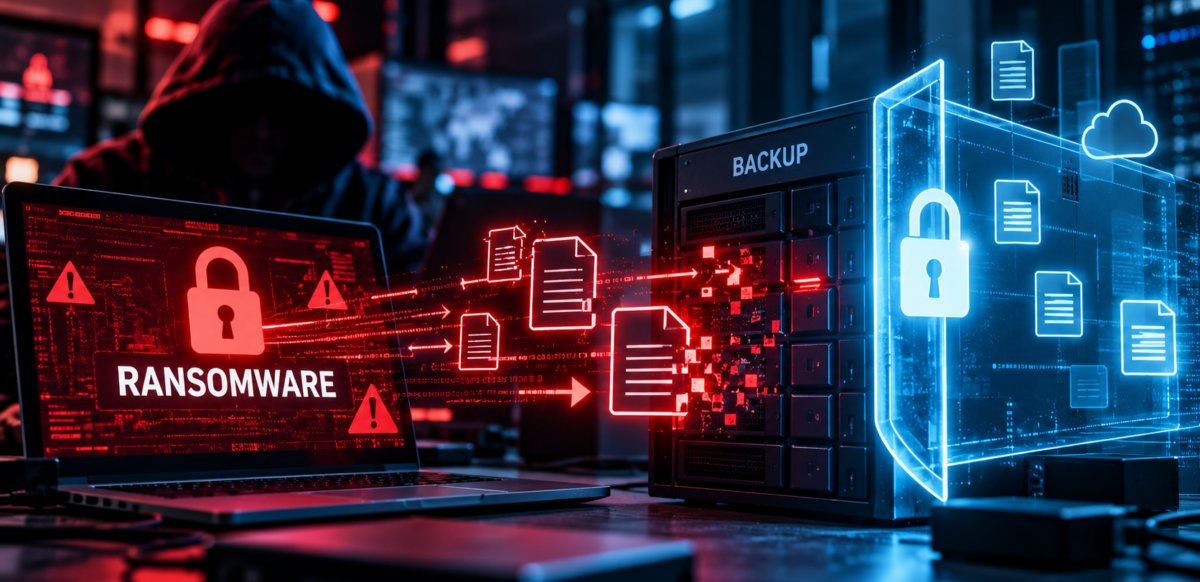
El ransomware está evolucionando hacia una estrategia que amenaza uno de los principales mecanismos de recuperación de las empresas: las copias de seguridad. Los ciberdelincuentes ya no se limitan a cifrar los sistemas y exigir un rescate, sino que también buscan comprometer los respaldos para impedir que las organizaciones recuperen su información sin pagar.
De acuerdo con datos de Veeam, el 89% de las organizaciones que sufrieron incidentes de malware reportó ataques contra sus repositorios de backup. Sin embargo, apenas el 32% utilizó repositorios o servicios inmutables antes de iniciar sus procesos de restauración, una diferencia que evidencia las vulnerabilidades existentes en las estrategias de protección de datos.
“Los atacantes entendieron que cifrar los sistemas productivos no siempre es suficiente. Si la empresa conserva una copia funcional, puede recuperar la operación. Por eso, hoy también buscan comprometer ese camino de recuperación”, explicó Enrique Solari, director de Desarrollo de Negocios de DIMA Perú.
Por qué las copias de seguridad se convirtieron en un objetivo del ransomware
Durante años, las organizaciones consideraron que disponer de copias de seguridad era suficiente para garantizar la recuperación de sus operaciones frente a un ciberataque. Sin embargo, los atacantes comenzaron a dirigir sus esfuerzos hacia los propios repositorios de respaldo, especialmente aquellos que permanecen conectados a la infraestructura corporativa.
Cuando un ciberdelincuente consigue acceder a credenciales privilegiadas, puede intentar eliminar, modificar o cifrar los backups para impedir su restauración. En este escenario, la inmutabilidad se convierte en una medida fundamental, ya que permite conservar las copias durante un período determinado sin que puedan ser alteradas o eliminadas, incluso ante intentos maliciosos.
No obstante, contar con respaldos protegidos no garantiza por sí solo una recuperación exitosa. También es necesario verificar que los puntos de restauración estén libres de amenazas y comprobar que los sistemas puedan volver a funcionar dentro de los tiempos requeridos por la organización.
Cómo proteger los backups y garantizar la recuperación de los datos
Frente a este escenario, las estrategias de ciberseguridad deben incorporar mecanismos que protejan tanto la información original como los procesos necesarios para recuperarla. Entre las medidas recomendadas se encuentran la utilización de backups inmutables, controles de acceso, validación de puntos de restauración y pruebas periódicas de recuperación.
En este contexto, Veeam Data Platform integra funcionalidades de respaldo, recuperación, seguridad y cumplimiento para entornos físicos, virtuales, cloud y SaaS. La solución incorpora detección de amenazas, recuperación instantánea (Instant Recovery), orquestación de procesos y mecanismos de validación de copias limpias. También incluye controles Zero Trust, gestión de permisos basada en roles (RBAC) y aprobaciones de doble verificación para reducir el riesgo de manipulación.
“El valor de Veeam Data Platform no está únicamente en generar una copia, sino en proteger todo el proceso de recuperación. Una empresa necesita saber que el backup no fue manipulado, que el punto de restauración está limpio y que puede recuperar sus cargas rápidamente en el entorno que necesite. Esa capacidad de demostrar recuperabilidad es la que convierte el respaldo en resiliencia”, señaló Solari.
La resiliencia frente al ransomware exige un nuevo enfoque
La creciente adopción de infraestructuras híbridas y multinube añade complejidad a la protección de los datos empresariales. Las organizaciones necesitan administrar respaldos distribuidos entre sus propios centros de datos y diferentes servicios cloud, manteniendo políticas consistentes de inmutabilidad, retención y recuperación.
Para Solari, las compañías deben partir de una premisa: los atacantes también intentarán comprometer las copias de seguridad. Por ese motivo, los controles de acceso, la inmutabilidad y la validación de los procesos de restauración deben formar parte del diseño inicial de la estrategia de protección y no incorporarse únicamente después de sufrir un incidente.
El avance de estas amenazas plantea un cambio de prioridades para las áreas de tecnología y seguridad. Ya no alcanza con contar con copias de la información: las empresas necesitan garantizar que esos respaldos permanezcan disponibles, sean confiables y permitan restablecer las operaciones. En definitiva, proteger la capacidad de recuperación se vuelve tan importante como evitar el ataque original.
Preguntas frecuentes
¿Por qué los ataques de ransomware ahora buscan destruir las copias de seguridad?
Porque eliminar o comprometer los respaldos dificulta que las organizaciones recuperen sus sistemas sin pagar un rescate. De esta manera, los ciberdelincuentes aumentan la presión sobre las empresas afectadas.
¿Qué es un backup inmutable y cómo protege contra el ransomware?
Es una copia de seguridad que no puede modificarse ni eliminarse durante un período determinado. Esta característica ayuda a evitar que los atacantes destruyan o alteren los respaldos necesarios para recuperar la información.
¿Qué medidas deben adoptar las empresas para proteger sus copias de seguridad?
Las organizaciones deben implementar respaldos inmutables, limitar los accesos privilegiados, verificar que los puntos de restauración estén libres de amenazas y realizar pruebas periódicas para comprobar que sus sistemas puedan recuperarse correctamente.