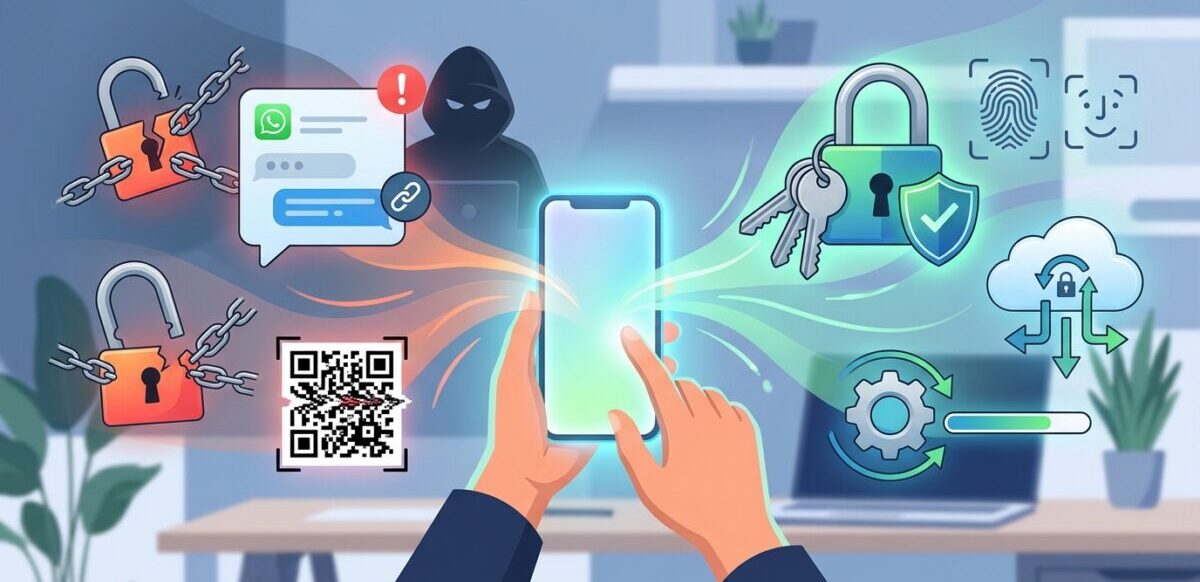
La mayoría de los ciberataques no comienza con una sofisticada operación informática, sino con una acción cotidiana: abrir un enlace recibido por WhatsApp, compartir un código de verificación o utilizar la misma contraseña en diferentes plataformas. Los ciberdelincuentes aprovechan estos pequeños descuidos para acceder a información personal, cuentas bancarias y dinero.
En un contexto en el que cada vez más actividades se realizan a través de dispositivos digitales, desde pagar servicios y hacer transferencias hasta trabajar o realizar compras, los riesgos también se multiplican. Por eso, durante octubre, Mes de la Ciberseguridad, los especialistas advierten sobre la importancia de revisar determinados hábitos que pueden facilitar los fraudes.
“Al igual que cuando caminas en una calle que sientes que no es segura y toma precauciones, en nuestra vida digital tenemos que aprender cómo identificar posibles fraudes para no caer en ellos”, señaló Pablo García, PDM Cyber Latam de TIVIT.
Los siete errores más comunes que ponen en riesgo la seguridad digital
1. Confiar en mensajes que generan urgencia
“Tu cuenta será bloqueada”, “tenés una transferencia pendiente” o “necesitamos validar tus datos ahora” son algunas de las expresiones utilizadas por los delincuentes para provocar una reacción inmediata.
Esta técnica, habitual en los ataques de phishing, busca que las personas actúen sin verificar la autenticidad del mensaje. Los especialistas recomiendan revisar el remitente, comprobar la dirección de los enlaces y, ante cualquier sospecha, ingresar directamente al sitio o aplicación oficial.
2. Utilizar la misma contraseña en diferentes cuentas
Repetir contraseñas en el correo electrónico, las redes sociales y las aplicaciones financieras puede resultar cómodo, pero representa un riesgo importante. Si una plataforma sufre una filtración, los atacantes pueden intentar utilizar las credenciales robadas para ingresar a otros servicios.
Para reducir esa exposición, TIVIT recomienda utilizar contraseñas diferentes y extensas, especialmente en las cuentas más sensibles. Los gestores de contraseñas permiten administrar estas credenciales sin necesidad de memorizarlas.
3. No activar la autenticación multifactor
La autenticación multifactor incorpora una barrera adicional para acceder a una cuenta. Además de la contraseña, puede requerir una confirmación desde otro dispositivo o un método adicional de verificación.
Activarla en el correo electrónico, las aplicaciones bancarias y las redes sociales permite reducir las posibilidades de acceso no autorizado, incluso cuando una contraseña ha sido comprometida.
Los mecanismos biométricos, como el reconocimiento facial y las huellas digitales, también pueden contribuir a reforzar la protección de los dispositivos y las cuentas.
4. Compartir códigos de verificación por WhatsApp o SMS
Uno de los métodos más frecuentes de fraude consiste en solicitar códigos de seguridad mediante engaños. Los delincuentes pueden hacerse pasar por familiares, empleados de empresas o representantes de entidades financieras para convencer a las víctimas de compartir información confidencial.
La inteligencia artificial agrega una nueva dimensión a estas amenazas, ya que permite generar voces sintéticas que imitan las de personas conocidas y pueden utilizarse en intentos de suplantación de identidad.
Ante pedidos inesperados de dinero, información personal o códigos de verificación, la recomendación es confirmar la identidad del solicitante a través de otro canal de comunicación.
5. Escanear códigos QR sin verificar su destino
Los códigos QR se utilizan diariamente para pagar, consultar menús, acceder a promociones o ingresar a plataformas digitales. Sin embargo, también pueden funcionar como una vía para dirigir a los usuarios hacia sitios fraudulentos.
Antes de introducir contraseñas o información bancaria, es importante comprobar que la dirección web corresponda al servicio legítimo. Un código QR aparentemente inofensivo puede ocultar un intento de robo de credenciales.
6. Postergar las actualizaciones del teléfono y la computadora
Las actualizaciones de software no solamente incorporan nuevas funcionalidades. En muchos casos, también corrigen vulnerabilidades que pueden ser explotadas por ciberdelincuentes.
Mantener actualizados los sistemas operativos, navegadores y aplicaciones es una de las medidas preventivas más sencillas. Postergar indefinidamente estas instalaciones puede dejar los dispositivos expuestos a fallas de seguridad conocidas.
7. No realizar copias de seguridad de los archivos importantes
La pérdida o el robo de un teléfono, una falla técnica o un ataque informático pueden provocar la desaparición de fotografías, documentos, contactos e información personal.
Contar con copias de seguridad permite recuperar esos archivos sin depender exclusivamente del dispositivo original. Para los datos más importantes, es conveniente mantener respaldos adicionales en diferentes ubicaciones.
La prevención, primera barrera frente a las amenazas digitales
Aunque las empresas invierten en soluciones cada vez más avanzadas para proteger sus sistemas, una parte importante de la seguridad digital continúa dependiendo de las decisiones de los usuarios.
La combinación de buenos hábitos, herramientas de protección y una mayor capacidad para reconocer intentos de fraude puede reducir significativamente la exposición a los ataques.
Desde TIVIT destacan que la ciberseguridad ya no es una preocupación exclusiva de los especialistas tecnológicos o las grandes organizaciones. La expansión de los servicios digitales convirtió la protección de los datos personales en una responsabilidad cotidiana.
En ese escenario, revisar una contraseña, activar una segunda instancia de autenticación o desconfiar de un mensaje sospechoso puede marcar la diferencia entre evitar una estafa y convertirse en víctima.
Preguntas frecuentes
¿Cuáles son los errores de ciberseguridad más frecuentes?
Entre los principales se encuentran reutilizar contraseñas, abrir enlaces sospechosos, compartir códigos de verificación, escanear códigos QR sin comprobar su destino, no activar la autenticación multifactor, postergar actualizaciones y carecer de copias de seguridad.
¿Cómo reconocer un intento de phishing por WhatsApp o correo electrónico?
Los mensajes fraudulentos suelen transmitir urgencia, advertir sobre supuestos bloqueos de cuentas o solicitar información confidencial. Es recomendable verificar el remitente y contactar a la organización mediante sus canales oficiales antes de realizar cualquier acción.
¿Qué medidas básicas ayudan a proteger los datos personales?
Utilizar contraseñas únicas, activar la autenticación multifactor, actualizar dispositivos y aplicaciones, evitar compartir códigos de seguridad y mantener copias de respaldo son algunas de las principales recomendaciones.