La ciberseguridad dejó hace tiempo de ser un asunto exclusivamente técnico. Hoy compromete la continuidad de los servicios esenciales, la protección de los datos, la infraestructura crítica, la economía y, cada vez más, la confianza de las personas en aquello que ven y reciben a través de Internet.
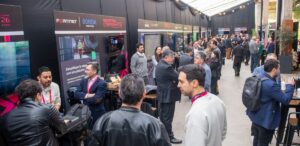
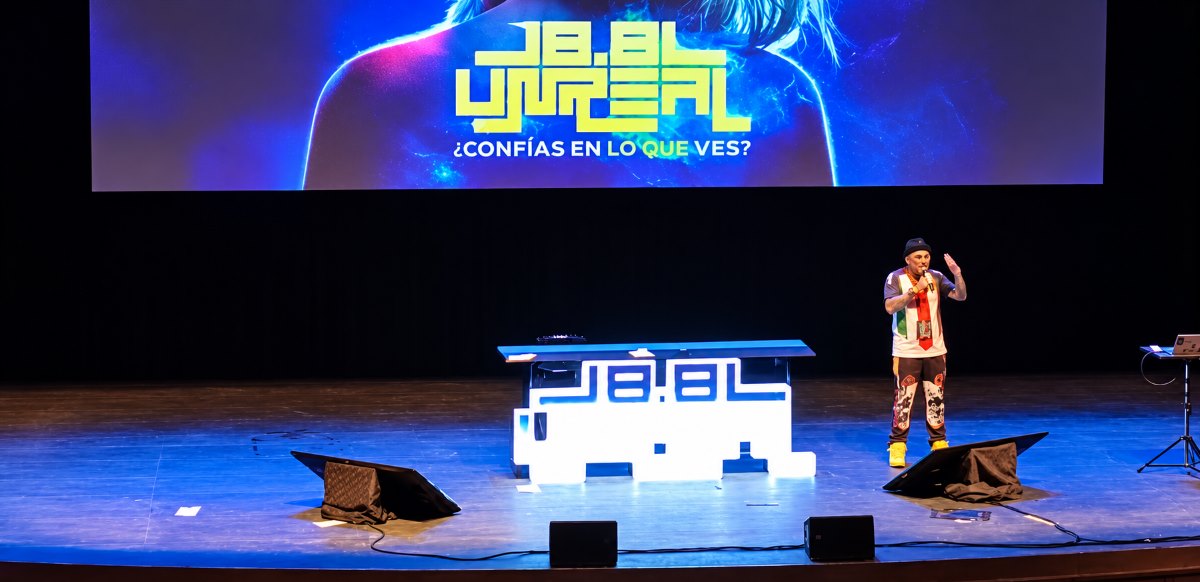
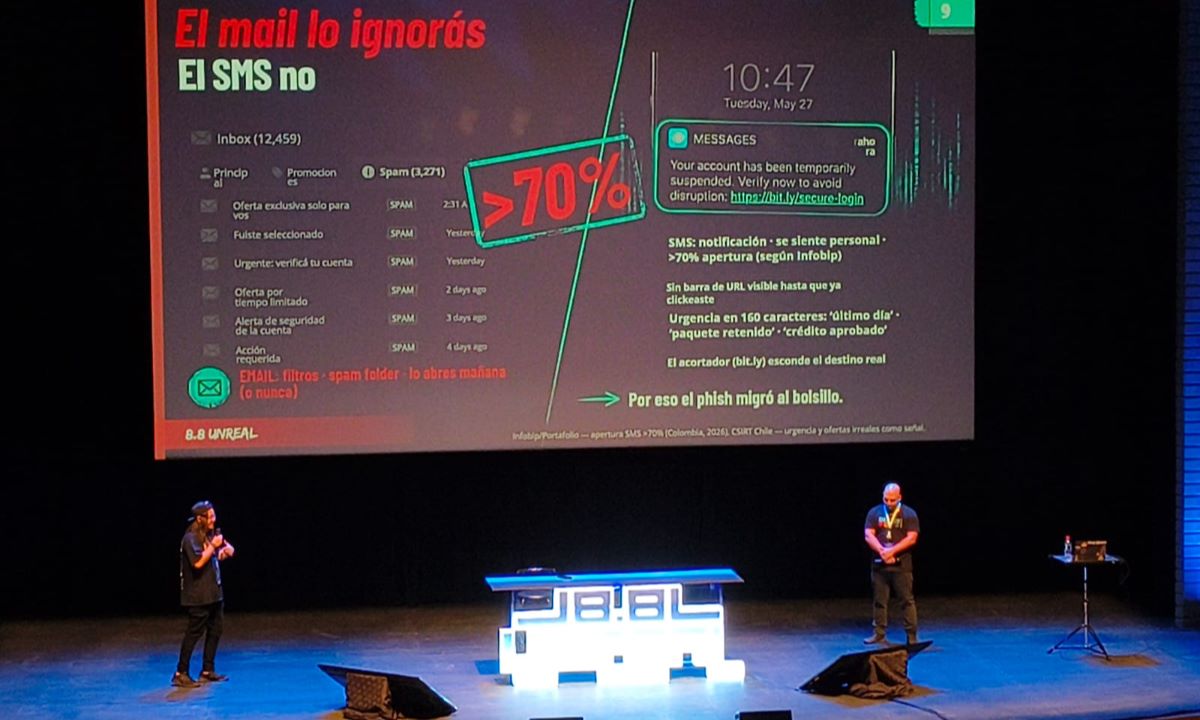
En ese escenario se desarrolla una nueva edición de la Conferencia 8.8 de Ciberseguridad, uno de los encuentros técnicos especializados de mayor trayectoria en Chile y Latinoamérica. La edición 2026, denominada 8.8 Unreal, se realiza el 1 y 2 de octubre en Santiago y reúne durante dos jornadas a investigadores y especialistas nacionales e internacionales en torno a hacking, seguridad informática y nuevas amenazas digitales. La organización señala que, durante sus años de actividad, la conferencia ha reunido a más de 25.000 asistentes y 450 expositores en distintos países.
De la investigación técnica a los riesgos que afectan a toda la sociedad
Uno de los elementos que caracteriza a la Conferencia 8.8 Unreal es su orientación práctica. Su convocatoria contempla áreas como seguridad de aplicaciones, ingeniería inversa, explotación de vulnerabilidades, malware, ingeniería social, análisis forense, seguridad de dispositivos conectados, criptografía, privacidad e inteligencia artificial, entre muchas otras.
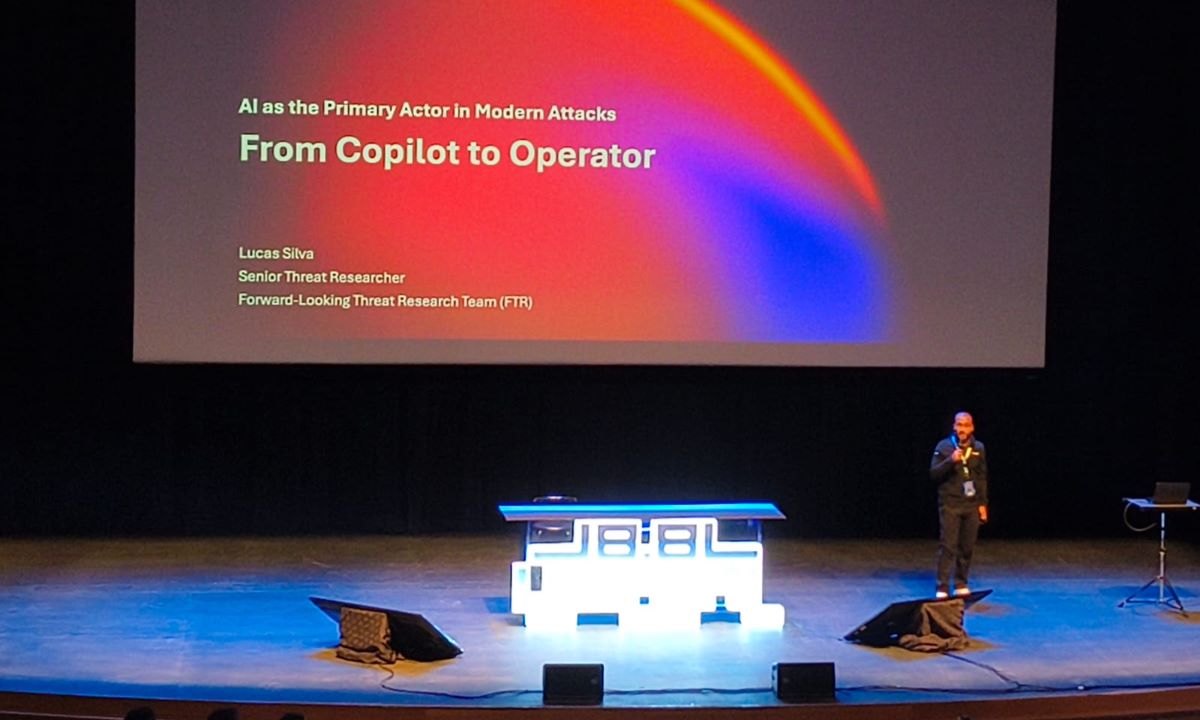
La agenda de 2026 refleja, además, cómo se ha ampliado el concepto de ciberseguridad. Entre las materias abordadas aparecen la protección de infraestructura crítica, las nuevas modalidades de fraude y suplantación, la evolución de los ataques y el impacto de la inteligencia artificial en el desarrollo de amenazas.
El cambio es significativo. Mientras durante años buena parte de la conversación estuvo concentrada en proteger computadores, redes y servidores, actualmente el desafío consiste en proteger ecosistemas digitales completos: personas, aplicaciones, servicios en la nube, dispositivos conectados, proveedores tecnológicos y sistemas industriales.
La inteligencia artificial cambia el equilibrio entre atacantes y defensores
La inteligencia artificial es uno de los grandes temas de la ciberseguridad contemporánea. Su impacto no se limita a la incorporación de nuevas herramientas defensivas. También permite automatizar determinadas etapas de una campaña maliciosa, acelerar la creación de contenidos fraudulentos y aumentar la capacidad de los atacantes para adaptar sus técnicas.
La propia edición 2026 de la Conferencia 8.8 plantea esta problemática como uno de sus ejes centrales: cómo los sistemas de inteligencia artificial generativa pueden modificar la percepción de la realidad y, simultáneamente, ser utilizados para alterar comportamientos de redes, infraestructuras y usuarios.
Los análisis internacionales apuntan en la misma dirección. La evaluación de amenazas publicada por la Agencia de Ciberseguridad de la Unión Europea señala que la inteligencia artificial está facilitando nuevas formas de automatización, engaño y generación de contenido, mientras que el ecosistema criminal avanza hacia una mayor industrialización de sus capacidades.
Esto plantea un nuevo desafío: la seguridad de la inteligencia artificial debe abordarse en dos dimensiones. Por una parte, hay que proteger los modelos y sistemas que incorporan IA. Por otra, es necesario prepararse para ataques que utilizan esas mismas tecnologías como multiplicadores de capacidad.
El ransomware sigue siendo una amenaza crítica
El ransomware continúa teniendo un impacto importante sobre organizaciones públicas y privadas. Los análisis recientes muestran que los ataques de extorsión siguen evolucionando, combinando robo de información, interrupción de servicios, presión sobre las víctimas y, en determinados casos, ataques contra terceros relacionados con la organización afectada.
Los datos de un análisis global de más de 22.000 incidentes de seguridad y 12.000 brechas muestran, además, que la explotación de vulnerabilidades y el riesgo asociado a terceros adquirieron una importancia creciente. En el informe correspondiente a 2025, la explotación de vulnerabilidades como mecanismo de acceso inicial aumentó un 34%, mientras que los incidentes con participación de terceros se duplicaron respecto del período anterior, hasta alcanzar el 30% de las brechas analizadas.
La conclusión es relevante: mantener actualizado un sistema ya no puede considerarse una tarea puramente operativa. La gestión de vulnerabilidades se ha convertido en una cuestión estratégica.
La cadena de suministro se transforma en una superficie de ataque
Las organizaciones modernas dependen de proveedores de software, servicios en la nube, plataformas externas, integradores, sistemas de comunicación y múltiples componentes tecnológicos.
Esa interdependencia también genera riesgos. Una vulnerabilidad en un proveedor puede convertirse en un problema para cientos o miles de organizaciones que utilizan sus servicios.
La evaluación de amenazas de 2025 de la Agencia de Ciberseguridad de la Unión Europea identificó precisamente la explotación de dependencias digitales y de la cadena de suministro como una preocupación creciente. El análisis también advierte que los atacantes están aprovechando proveedores tecnológicos y otras relaciones indirectas para ampliar el alcance de sus operaciones.

Esta tendencia obliga a cambiar la pregunta tradicional de seguridad. Ya no basta con preguntarse si una organización protege correctamente sus propios sistemas. También es necesario conocer de qué otros sistemas depende, qué información comparte con terceros y qué ocurriría si alguno de esos servicios quedara comprometido.
Vulnerabilidades: la velocidad de respuesta se vuelve decisiva
Uno de los principales desafíos actuales es la distancia entre el descubrimiento de una vulnerabilidad y su corrección efectiva.
El análisis global de brechas de 2025 mostró que solamente alrededor del 54% de las vulnerabilidades de dispositivos perimetrales fueron completamente corregidas durante el período estudiado, con una mediana de 32 días para su remediación.
Esto demuestra que disponer de información sobre una vulnerabilidad no significa necesariamente estar protegido contra ella.
Las organizaciones necesitan conocer sus activos, identificar cuáles están expuestos, priorizar las vulnerabilidades según riesgo y contar con procesos capaces de desplegar correcciones con rapidez. En entornos críticos, además, deben existir mecanismos de contingencia para aquellos casos en que una actualización inmediata no sea técnicamente posible.
Infraestructura crítica: de la protección informática a la resiliencia
Otro de los asuntos que adquiere especial relevancia es la protección de infraestructura crítica y tecnología conectada.
Hospitales, sistemas de transporte, energía, telecomunicaciones, servicios financieros, industrias y organismos públicos dependen cada vez más de sistemas digitales. Un incidente informático puede, por tanto, generar consecuencias que van mucho más allá de la pérdida de información.

La agenda de la conferencia incorpora precisamente la discusión sobre resiliencia de infraestructura crítica y tecnología conectada, reflejando una evolución desde la seguridad de sistemas aislados hacia la protección de servicios esenciales y ecosistemas tecnológicos interdependientes.
En este contexto, la resiliencia adquiere un papel central: no se trata solamente de impedir que ocurra un ataque, sino de conseguir detectar rápidamente una intrusión, contenerla, mantener los servicios esenciales y recuperar las operaciones.
Chile enfrenta una nueva etapa regulatoria
La evolución tecnológica también está acompañada por cambios institucionales. Chile cuenta desde 2024 con una Ley Marco de Ciberseguridad que estableció una nueva institucionalidad nacional y creó la Agencia Nacional de Ciberseguridad. La normativa fija requisitos para la prevención, contención, resolución y respuesta frente a incidentes, además de obligaciones para determinadas organizaciones e instituciones consideradas relevantes para la infraestructura digital del país.
Durante 2026, la autoridad avanzó además en la definición de estándares básicos obligatorios de ciberseguridad. Entre las materias sometidas a consulta pública se encuentran controles destinados a fortalecer la prevención y la resiliencia de las organizaciones alcanzadas por la legislación.
La consecuencia para empresas e instituciones es clara: la ciberseguridad comienza a dejar de ser únicamente una recomendación técnica para convertirse también en una responsabilidad organizacional y regulatoria.