La expansión de la inteligencia artificial está modificando profundamente el panorama de la ciberseguridad. Su incorporación en los procesos empresariales permite mejorar la productividad, automatizar tareas y optimizar la toma de decisiones, pero también introduce nuevos riesgos cuando las organizaciones no acompañan esa adopción con políticas adecuadas de seguridad y gobernanza. En este contexto, las compañías necesitan revisar sus arquitecturas tecnológicas, fortalecer sus mecanismos de protección y desarrollar capacidades para detectar y responder a incidentes en tiempo real.
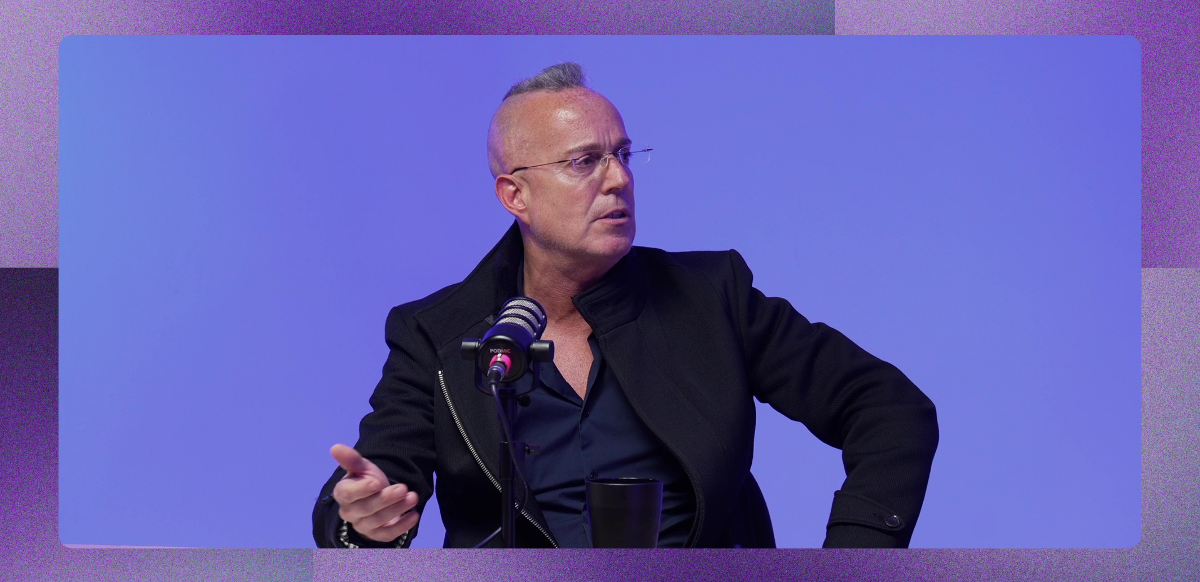
Durante una entrevista en Future Talks, el programa de streaming producido por ITSitio, César Possamai, BDM regional de Noventiq, compartió su visión sobre la evolución de las amenazas, el impacto de la IA en las estrategias de protección y el rol que deben asumir las empresas y los proveedores tecnológicos frente a este escenario.
Para el ejecutivo, uno de los principales cambios que introdujo la inteligencia artificial en el ámbito de la ciberseguridad está relacionado con la velocidad y la escala de los ataques. Según explicó, durante los últimos meses el crecimiento de estas tecnologías fue significativo, pero su incorporación en las organizaciones no siempre estuvo acompañada por una estrategia de seguridad adecuada.
“De hecho, en 10 meses el boom ha crecido terriblemente. El boom de la inteligencia artificial, yo creo que el principal crecimiento que ha tenido es la velocidad y la escala, más allá de que se usa para la productividad de la empresa”, señaló Possamai.
El problema, agregó, aparece cuando las compañías adoptan herramientas de IA sin desarrollar una gobernanza que contemple los riesgos asociados. Esta situación se combina con infraestructuras fragmentadas, múltiples consolas de monitoreo y sistemas heredados, que dificultan la visibilidad y la capacidad de respuesta ante posibles incidentes.
En ese sentido, el ejecutivo sostuvo que uno de los errores más frecuentes es incorporar inteligencia artificial sin preparar previamente el entorno tecnológico y los procesos de negocio. “Una IA sin gobernanza es el nuevo vector de inseguridad, así como lo fue en su momento el correo electrónico o la falta de capacitación o concientización de la gente en lo que respecta a ciberseguridad”, advirtió.
Frente a esta realidad, consideró fundamental fortalecer las capas de acceso e identidad mediante múltiples factores de autenticación, geolocalización y otros estándares de seguridad. También destacó la necesidad de proteger los dispositivos utilizados por los colaboradores, como celulares y notebooks, y centralizar el monitoreo para evitar que la multiplicidad de herramientas termine generando nuevos puntos ciegos.
Sin embargo, aclaró que la automatización no debe eliminar la intervención humana. Para Possamai, la inteligencia artificial necesita un esquema de man in the loop, es decir, la participación de especialistas en aquellas situaciones críticas que requieren análisis y toma de decisiones.
De la prevención a la ciberresiliencia
Otro de los cambios que atraviesa el sector es la evolución desde una estrategia centrada exclusivamente en evitar ataques hacia un modelo que también contemple la capacidad de recuperarse frente a un incidente.
Possamai explicó que la ciberresiliencia implica asumir que un evento de seguridad puede ocurrir y preparar a la organización para actuar rápidamente, aislar los sistemas comprometidos y garantizar la continuidad de las operaciones críticas.
“Trabajamos con herramientas que evitan o mitigan ataques. Y la ciberresiliencia se trata de entender de que puede haber un evento que pueda llegar a suceder. El gran desafío es estar preparado para ese evento a nivel procedimental y a nivel herramientas y monitoreo de especialistas”, explicó.
En este escenario, mencionó distintas soluciones del ecosistema Microsoft que permiten fortalecer las estrategias de protección. Entre ellas, destacó Microsoft Purview para la protección y el gobierno de los datos, así como Defender XDR y Sentinel para la telemetría, la detección y el monitoreo de eventos de seguridad.
No obstante, remarcó que disponer de tecnología no es suficiente si no existe una operación especializada detrás. “La herramienta por sí sola no funciona”, afirmó. Por eso, consideró indispensable contar con servicios de monitoreo 7×24 que permitan responder ante alertas fuera del horario laboral y durante los fines de semana, cuando las organizaciones también pueden sufrir incidentes.
Cómo pueden protegerse las pymes con presupuestos limitados
La situación de las pequeñas y medianas empresas representa un desafío particular. Muchas cuentan con presupuestos reducidos y no tienen capacidad para conformar equipos internos de ciberseguridad ni implementar un centro de operaciones de seguridad (SOC).
Frente a este panorama, Possamai planteó que la primera alternativa no necesariamente consiste en adquirir nuevas soluciones, sino en aprovechar las inversiones tecnológicas que las empresas ya realizaron.
El ejecutivo explicó que muchas pymes cuentan con licencias de Microsoft 365, infraestructura de hardware y herramientas de seguridad que todavía no están completamente aprovechadas o configuradas para responder a las exigencias actuales.
“Entonces nuestro trabajo es trabajar sobre lo que tienen para prepararla y para habilitar el negocio para incorporar la inteligencia artificial”, sostuvo.
A partir de esa base, Noventiq busca complementar las tecnologías existentes con servicios profesionales, procesos de seguridad y monitoreo especializado. De esta manera, las organizaciones pueden acceder a capacidades de detección y respuesta sin asumir los costos que implicaría desarrollar un SOC propio.
Además, Possamai destacó la importancia de contemplar servicios de respuesta ante incidentes críticos y análisis forense, para que las empresas también estén preparadas en caso de que una amenaza consiga superar las medidas preventivas.
La ciberseguridad como inversión estratégica
Para que la seguridad deje de percibirse como un costo y sea considerada una inversión, el ejecutivo sostuvo que es necesario traducir sus beneficios a indicadores concretos del negocio.
Entre las variables que recomendó analizar mencionó la continuidad operativa, las posibles pérdidas financieras ante una interrupción, la exposición de la imagen corporativa y los riesgos reputacionales. También incluyó la complejidad administrativa que implica gestionar múltiples herramientas y plataformas.
“Al negocio hay que hablarle con indicadores justamente que hablen del negocio, como por ejemplo, la continuidad de su operación, cuánto pierde si no tiene tal o cual solución, la posibilidad de pérdidas financieras o de exposición de imagen y reputación, la complejidad, la administración”, explicó.
Esta mirada permite justificar las inversiones en ciberseguridad a partir de su retorno y de los riesgos que ayudan a reducir, especialmente en un contexto donde la inteligencia artificial incrementa la velocidad y sofisticación de las amenazas.
En relación con los entornos híbridos y multicloud, Possamai identificó otros problemas recurrentes: inconsistencias entre consolas, permisos y privilegios desactualizados, inventarios incompletos y configuraciones heredadas. Frente a esa fragmentación, consideró que el desafío no pasa por sumar más herramientas, sino por construir una estrategia de confianza cero (Zero Trust).
En este punto, mencionó el ecosistema de Microsoft, que incluye Defender, Purview, Entra, Security Copilot y Sentinel, junto con los servicios de evaluación, integración, orquestación, monitoreo y respuesta que brinda Noventiq.
Automatización y evolución de los SOC
Durante la entrevista, Possamai también compartió un caso de éxito en el que Noventiq ayudó a una organización a actualizar su arquitectura de seguridad y reducir costos operativos.
La empresa ya contaba con un SOC, pero su estructura no estaba preparada para responder a las necesidades actuales de automatización y velocidad. A partir de un análisis de las licencias, el hardware, el entorno híbrido y los servicios contratados, Noventiq identificó oportunidades para modernizar la plataforma mediante tecnologías Microsoft.
La implementación incluyó Defender XDR, Sentinel, Security Copilot y Azure Logic Apps, junto con agentes de inteligencia artificial para automatizar tareas repetitivas.
El resultado fue la transformación del nivel 1 del SOC hacia un modelo que Possamai denominó socless, con menor intervención humana en las actividades rutinarias. Mientras tanto, Noventiq comenzó a trabajar en la prestación de servicios especializados para los niveles 2 y 3.
“Con eso, obviamente, más la capa de agentes inteligencia artificial, logramos trabajar y minimizar un poco el gasto que tenía la empresa”, detalló.
América Latina y las oportunidades para el canal
Al analizar el nivel de preparación de las organizaciones latinoamericanas, Possamai identificó tres desafíos principales: la falta de gobernanza en el uso de IA, la desconexión entre los entornos de tecnología operativa (OT) y tecnología de la información (IT), y la persistencia de arquitecturas de seguridad que ya no responden a las necesidades actuales.
Sobre este último punto, mencionó el caso de una organización que tenía 11 consolas de monitoreo, pero cuyo repositorio de eventos de seguridad recibía información de menos de la mitad de ellas. Para el ejecutivo, esta falta de visibilidad representa una brecha importante: “Entonces lo que no se controla no se puede medir, no se puede monitorear y por ahí queda una brecha también donde pueden ingresar”.
De cara al canal, consideró que existe una oportunidad concreta en aprovechar las inversiones tecnológicas que los clientes ya realizaron, habilitando funcionalidades de seguridad que muchas veces permanecen sin utilizar y complementándolas con servicios profesionales.
Finalmente, al proyectar la evolución del mercado hacia 2027, anticipó que los ataques serán cada vez más autónomos, con agentes de inteligencia artificial capaces de trabajar de manera coordinada. Esto incrementará la importancia de proteger identidades y accesos, pero también abrirá nuevas oportunidades para los proveedores de servicios especializados.
“Una cosa que yo veo a futuro también es la orquestación entre el trabajo mancomunado entre agentes de IA y agentes de nuestro lado, orquestadores a nivel de servicio y monitoreo, porque básicamente es lo que se necesita unificar”, concluyó.
Para Possamai, el desafío de la ciberseguridad ya no consiste únicamente en incorporar tecnología, sino en preparar a las organizaciones para gestionar un entorno donde la velocidad de las amenazas exige combinar inteligencia artificial, gobernanza, automatización y conocimiento humano.
Leer más
- Cómo Digix ayuda al Sanatorio Mater Dei a optimizar sus procesos administrativos
- Mariano Wechsler, de Teamcubation, sobre cómo automatizar tareas con IA: “La gente va a los cursos, nosotros vamos al escritorio de la gente a hacerlo con ellos”
- Cómo convertir a la Argentina en un hub tecnológico